



Бреши в хэндовер затрагивают все поколения мобильной связи, начиная с 2G

Бреши в хэндовер затрагивают все поколения мобильной связи, начиная с 2G

Бреши в хэндовер затрагивают все поколения мобильной связи, начиная с 2G

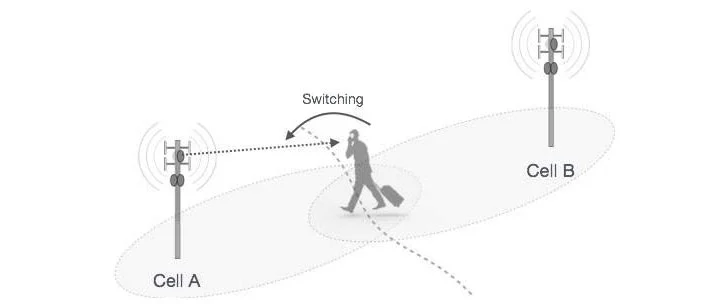
Исследователи в области кибербезопасности выявили новые уязвимости в процессе хэндовер — фундаментальном механизме сотовой связи, обеспечивающем передачу абонента от одной базовой станции к другой. По совам экспертов, бреши затрагивают все поколения беспроводной телефонной технологии, начиная с 2G.

В случае эксплуатации выявленных багов злоумышленники могут запустить DoS- и MitM-атаки (Man-in-the-Middle, человек посередине), причём для этого им потребуется лишь дешёвое оборудование.

«Уязвимости хэндовер не ограничены одной реализацией процесса, а затрагивают множество сценариев. Проблемы в безопасности актуальны по сей день, при этом под угрозой все поколения сотовой сети, начиная с 2G (GSM)», — говорится в отчёте специалистов Нью-Йоркского университета.

Хэндовер играет немаловажную роль в обеспечении приемлемого уровня связи для абонентов операторов связи. Например, этот процесс незаменим в том случае, если абонент во время звонка перемещается в транспорте по городу, ведь ему надо параллельно подбирать ближайшую базовую станцию.


Как правило, хэндовер опирается на данные, отправляемые мобильным устройством абонента, которое измеряет уровень сигнала от базовых станций. Само собой, разработчики предусмотрели криптографическую защиту чтения сигналов смартфонов, однако сам контент никак не верифицируется.

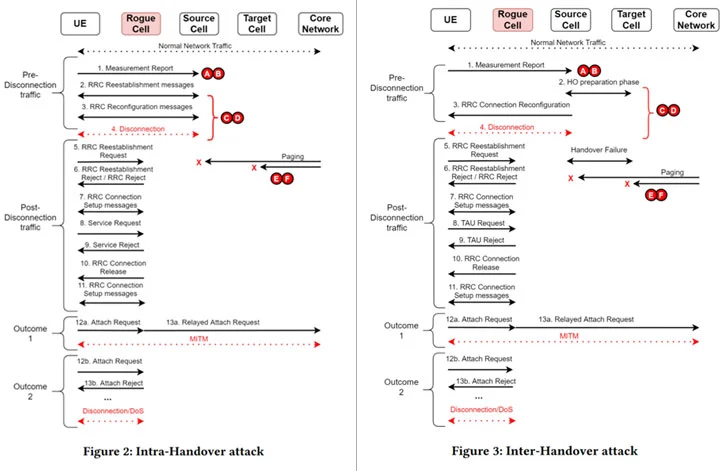
В результате заранее подготовленный злоумышленник может заставить девайс пользователя подключиться к вредоносному узлу сотовой связи. Особенность такого вектора атаки заключается в том, что базовая станция не может обрабатывать некорректные значения в отчётах об уровне сигнала, поэтому злонамеренный хэндовер не будет распознаваться.

Что может делать атакующий в случае успешной эксплуатации уязвимостей? Ну, во-первых, стоит отметить, что у злоумышленника будет возможность просматривать, модифицировать и перенаправлять сообщения, которыми обмениваются устройство жертвы и сеть.


В качестве эксперимента исследователи проверили метод атаки на устройствах OnePlus 6, Apple iPhone 5, Samsung S10 5G и Huawei Pro P40 5G; все они оказались уязвимы.

Подпишитесь на новости

Sentra представила ИИ-хакера, который ищет реальные пути взлома бизнеса

Список уязвимостей есть, а понимания, как через них добраться до важных систем, — нет. Sentra представила ИИ-хакера: автономное решение, которое должно непрерывно проверять защищённость компании с позиции атакующего. По описанию разработчика, команда специализированных ИИ-агентов ведёт разведку, изучает веб-приложения и API, строит гипотезы и собирает цепочки атак.

Критические находки система проверяет на фактическую эксплуатируемость в рамках разрешённого сценария тестирования.

Задача — показать, какие проблемы действительно позволяют провести атаку и требуют исправления в первую очередь.

Особый акцент сделан на логических ошибках: неправильном разграничении доступа, избыточных правах, обработке ролей и идентификаторов, небезопасных сценариях API. ИИ-хакер также ищет сочетания проблем, которые по отдельности выглядят нестрашно, а вместе открывают дорогу злоумышленнику.

Для подтверждённой цепочки система готовит техническое доказательство, описание риска, список затронутых компонентов и рекомендации. После исправлений проводит повторную проверку.

Такой цикл разработчик связывает с CTEM — непрерывным управлением подверженностью киберугрозам. Среди дополнительных сценариев — приоритизация уязвимостей, проверки приложений до релиза и purple teaming для оценки защитных механизмов и тренировки команд.

Решение можно использовать из облака Sentra или развернуть локально. По данным компании, продукт включён в реестр российского ПО, а его архитектура позволяет менять языковые модели с учётом требований заказчика.

Sentra сообщает о завершении функционального тестирования с несколькими интеграторами и проведении пилотов в российских компаниях.

RSS: Новости на портале Anti-Malware.ru