



Бреши в хэндовер затрагивают все поколения мобильной связи, начиная с 2G

Бреши в хэндовер затрагивают все поколения мобильной связи, начиная с 2G

Бреши в хэндовер затрагивают все поколения мобильной связи, начиная с 2G

Исследователи в области кибербезопасности выявили новые уязвимости в процессе хэндовер — фундаментальном механизме сотовой связи, обеспечивающем передачу абонента от одной базовой станции к другой. По совам экспертов, бреши затрагивают все поколения беспроводной телефонной технологии, начиная с 2G.

В случае эксплуатации выявленных багов злоумышленники могут запустить DoS- и MitM-атаки (Man-in-the-Middle, человек посередине), причём для этого им потребуется лишь дешёвое оборудование.

«Уязвимости хэндовер не ограничены одной реализацией процесса, а затрагивают множество сценариев. Проблемы в безопасности актуальны по сей день, при этом под угрозой все поколения сотовой сети, начиная с 2G (GSM)», — говорится в отчёте специалистов Нью-Йоркского университета.

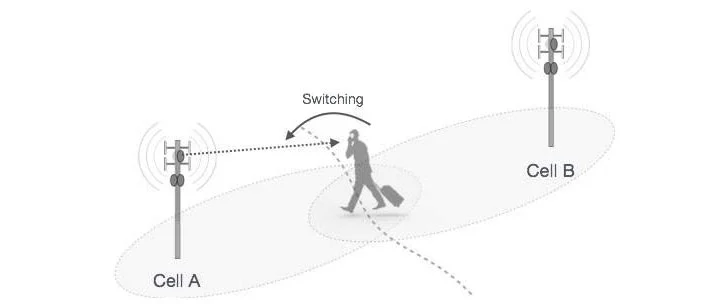
Хэндовер играет немаловажную роль в обеспечении приемлемого уровня связи для абонентов операторов связи. Например, этот процесс незаменим в том случае, если абонент во время звонка перемещается в транспорте по городу, ведь ему надо параллельно подбирать ближайшую базовую станцию.


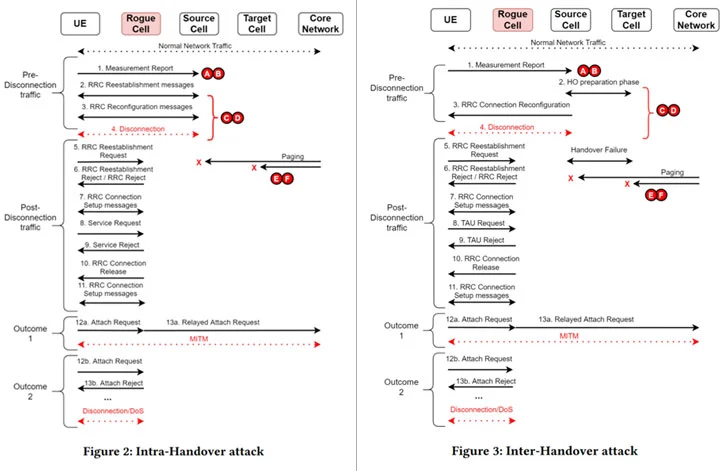
Как правило, хэндовер опирается на данные, отправляемые мобильным устройством абонента, которое измеряет уровень сигнала от базовых станций. Само собой, разработчики предусмотрели криптографическую защиту чтения сигналов смартфонов, однако сам контент никак не верифицируется.

В результате заранее подготовленный злоумышленник может заставить девайс пользователя подключиться к вредоносному узлу сотовой связи. Особенность такого вектора атаки заключается в том, что базовая станция не может обрабатывать некорректные значения в отчётах об уровне сигнала, поэтому злонамеренный хэндовер не будет распознаваться.

Что может делать атакующий в случае успешной эксплуатации уязвимостей? Ну, во-первых, стоит отметить, что у злоумышленника будет возможность просматривать, модифицировать и перенаправлять сообщения, которыми обмениваются устройство жертвы и сеть.


В качестве эксперимента исследователи проверили метод атаки на устройствах OnePlus 6, Apple iPhone 5, Samsung S10 5G и Huawei Pro P40 5G; все они оказались уязвимы.

Подпишитесь на новости

ИИ по обе стороны атаки: открылась регистрация на SOC Forum 2026

Нейросети помогают защитникам разбирать инциденты, а злоумышленникам — готовить атаки. Как в этой гонке сохранить контроль над данными, решениями и бюджетом, обсудят на SOC Forum 2026. Регистрация уже открыта, форум пройдёт 27-28 октября в московском кластере «Ломоносов».

Подать заявку можно на сайте SOC Forum. Мероприятие станет центральной площадкой Российской недели кибербезопасности и состоится в двенадцатый раз.

Первый день посвятят бизнесу и регулированию. В программе — экономический эффект от внедрения ИИ, ответственность за ошибки, управление рисками и развитие компетенций. Вопрос вполне практический: нейросеть уже встроили в процессы, а кто отвечает, когда она принимает сомнительное решение?

27 октября запланированы треки «AI & Cybersecurity», «ИБ и бизнес», «Тренды и аналитика угроз» и «Многогранный кибербез».

Второй день — технологическая практика: реальные инциденты, мониторинг, обнаружение и расследование атак, автоматизация и защитная инфраструктура. Отдельно разберут применение ИИ злоумышленниками и способы оценивать эффективность и надёжность интеллектуальной защиты. Треки 28 октября — «Offence», «Defence», «Архитектура ИТ и ИБ» и «SOC практикум».

На площадке ожидают CISO, инженеров, руководителей компаний, представителей госорганов и регуляторов. Организаторы рассчитывают собрать около 9,5 тыс. посетителей и 70 тыс. зрителей онлайн. В прошлом году форум посетили более 9 тыс. гостей.

ГК «Солар» выступает организатором Российской недели кибербезопасности и соорганизатором форума. Стратегические партнёры — Security Vision, Газинформсервис и Техническая академия Росатома. AM Live — стратегический информационный партнёр.

RSS: Новости на портале Anti-Malware.ru