



Google: Более 35 000 Java-пакетов уязвимы перед Log4Shell

Google: Более 35 000 Java-пакетов уязвимы перед Log4Shell

Google: Более 35 000 Java-пакетов уязвимы перед Log4Shell

Команда Google просканировала крупнейший на сегодняшний день репозиторий Java-пакетов — Maven Central и пришла к выводу, что 35 863 пакета используют уязвимые версии библиотеки Apache Log4j. Таким образом, масштабы бреши Log4Shell продолжают удивлять экспертов.

Среди пакетов с проблемными версиями Log4j есть и те, что уязвимы перед самым первым эксплойтом для CVE-2021-44228 (Log4Shell). Однако часть пакетов страдает от второй выявленной бреши — CVE-2021-45046, приводящей к удалённому выполнению кода.

В отчёте команды Google Open Source Insights специалисты указывают на тот факт, что обычно серьёзная Java-уязвимость затрагивает лишь 2% пакетов в Maven Central. Судя по всему, с Log4Shell дела обстоят куда хуже, ведь 35 тыс. пакетов составляют около 8% от коллекции Maven Central.

Джейм Уэттер и Ники Рингленд из команды Google ещё раз подчеркнули важность обновить уязвимые пакеты и использовать пропатченную версию библиотеки, однако сами специалисты считают, что патчинг в отдельных случаях будет происходить годами, а рассчитывать на полное устранение брешей пакетов в Maven Central просто наивно.

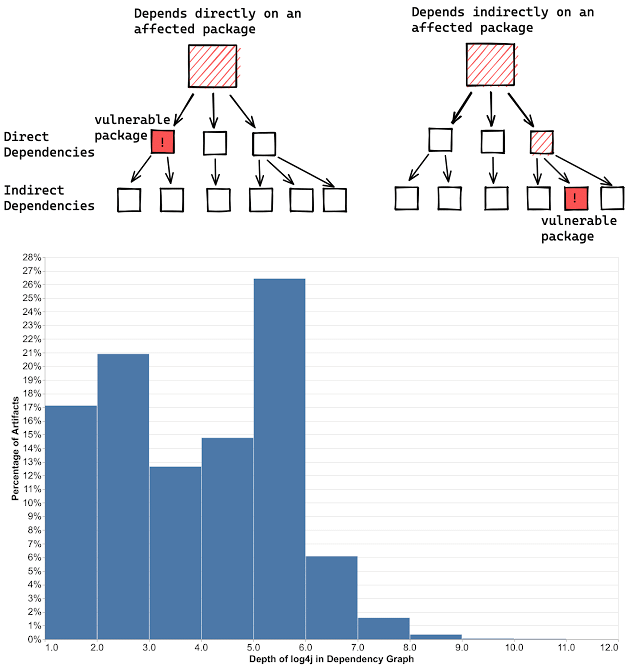
Проблема в том, что Log4j не всегда включена в пакет как прямая зависимость, она также может быть зависимостью другой зависимости. В этом случае разработчики уязвимых пакетов должны ждать обновлений от других девелоперов, а этот процесс может затянуться.

Подпишитесь на новости

Сдайся и получи награду: что адвокат Бух предлагал мнимому главе LockBit

«Известия» опубликовали расследование о переговорах американского адвоката Аркадия Буха с человеком, выдававшим себя за предполагаемого руководителя LockBit Дмитрия Хорошева. По версии издания, юрист предлагал собеседнику сдаться властям США и разделить награду за его поимку. Бух это отрицает.

В материале «Известий» говорится, что анонимный источник передал редакции видеозаписи разговоров. Сам источник утверждает, что назвался Хорошевым, чтобы получить ответы адвоката.

За информацию, позволяющую установить местонахождение Хорошева или добиться его задержания, американские власти предлагают до $10 млн. По интерпретации опубликованных записей, Бух обсуждал вариант, при котором две трети награды достались бы собеседнику, а треть — адвокату.

Издание также описывает предложения встретиться на нейтральной территории или организовать разговор с ФБР через Zoom.

Опрошенный «Известиями» американский адвокат поставил под сомнение правовую основу выплаты разыскиваемому награды за собственную явку и указал на возможный конфликт интересов.

Бух заявил редакции, что не подталкивает доверителей к сделкам: он обязан объяснять доступные стратегии, а решение принимает клиент. Предложение делить награду он отверг, назвав такую практику недопустимой.

В итоге перед нами спор о содержании переговоров с человеком под вымышленной личностью. Громкий сюжет есть; подтвержденного вывода, что адвокат продает клиентов ФБР, опубликованный материал сам по себе не устанавливает.

RSS: Новости на портале Anti-Malware.ru