



Шифровальщик TellYouThePass вернулся с эксплойтом для Log4Shell на борту

Шифровальщик TellYouThePass вернулся с эксплойтом для Log4Shell на борту

Шифровальщик TellYouThePass вернулся с эксплойтом для Log4Shell на борту

Киберпреступники оживили старое семейство шифровальщиков TellYouThePass, о котором уже давно ничего не было слышно. Причиной стала возможность использовать уязвимость Log4Shell в атаках на системы Windows и Linux.

Специалисты из команды KnownSec 404, обратившие внимание на атаки программы-вымогателя, отметили, что операторов вредоноса больше всего интересуют старые системы Windows. Чтобы выполнить злонамеренный код удалённо злоумышленники прибегают к эксплойту для дыры CVE-2021-44228, которая получила имя Log4Shell.

Дальнейшее исследование показало, что есть ещё и Linux-версия шифровальщика, которая ставит перед собой задачу — собрать SSH-ключи и двигаться латерально по сети жертвы. Кстати, вымогатель TellYouThePass в прошлом тоже использовал опасные уязвимости для успешного проникновения в целевые системы.

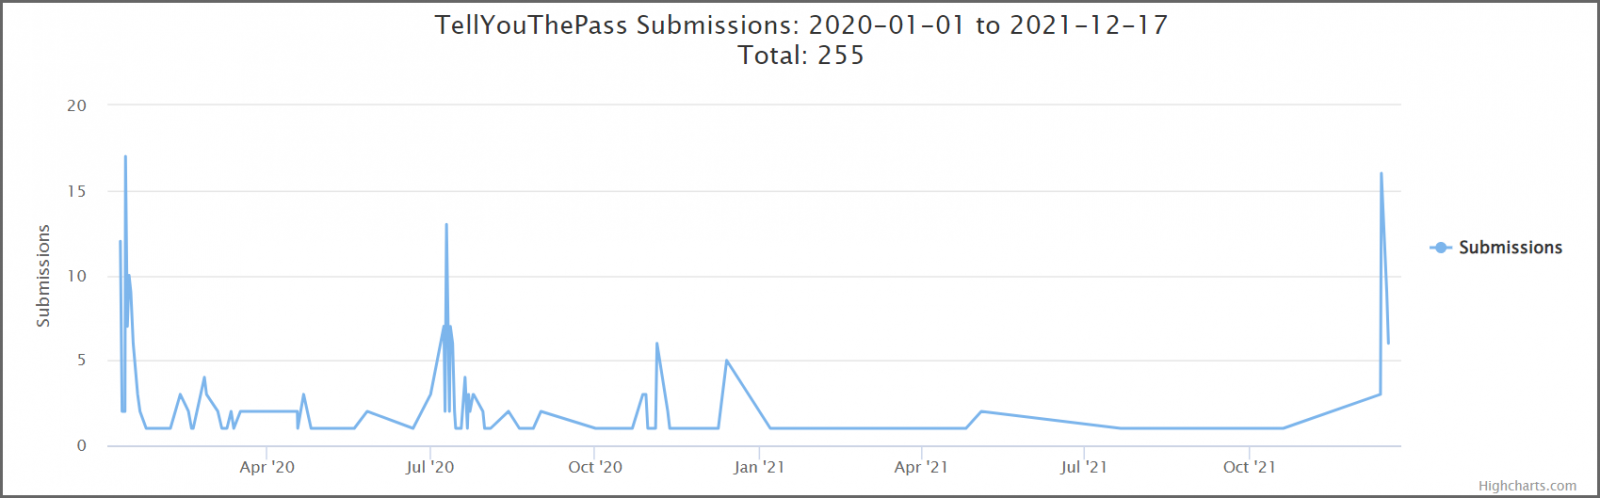
Согласно таймингу, скачок в активности TellYouThePass произошёл ровно после публикации демонстрационного эксплойта (proof-of-concept, PoC):


Ранее мы предупреждали, что другой опасный троян — StealthLoader — атакует Windows, используя уязвимость Log4Shell. Особенность StealthLoader заключалась в предпочтении исключительно Windows-устройств, хотя подавляющее большинство его собратьев заточены под Linux.

Подпишитесь на новости

Chrome научился предупреждать о вредоносных командах из буфера обмена

Google усилила защиту Chrome от ClickFix — атак, в которых пользователя убеждают самостоятельно запустить вредоносную команду ради, например, исправления ошибки. Теперь браузер распознаёт копирование подозрительного скрипта и может предупредить об опасности. Мошенникам станет сложнее продавать заражение компьютера под видом техподдержки.

Об обновлениях компания рассказала в официальном блоге Google. Новые механизмы работают при включённом режиме Enhanced Protection — улучшенной защите Safe Browsing.

Схема ClickFix строится на наглом трюке: сайт изображает проблему и предлагает скопировать команду, вставить её в системную консоль и выполнить. Причём в буфер может попасть совсем не тот текст, который показывают на странице. Загрузка вредоносной программы через PowerShell или другие системные инструменты позволяет обойти браузерную проверку скачиваний.

Chrome отправляет подозрительную команду на анализ Safe Browsing, предварительно удаляя персональные данные. Если проверка признаёт её опасной, пользователь увидит предупреждение.


Заодно Google перевела обнаружение мошеннических страниц с локальной модели Gemini на серверную. Помимо фальшивой техподдержки, система ищет поддельные антивирусы и обновления браузера. По словам корпорации, отправляемый для анализа текст страниц не сохраняется и не используется для обучения моделей.


Появились и отдельные предупреждения для подозрительных сайтов. Для заведомо опасных страниц останется знакомый красный экран.

RSS: Новости на портале Anti-Malware.ru