



Google выпустила срочный патч, устраняющий опасную 0-day в Chrome

Google выпустила срочный патч, устраняющий опасную 0-day в Chrome

Google выпустила срочный патч, устраняющий опасную 0-day в Chrome

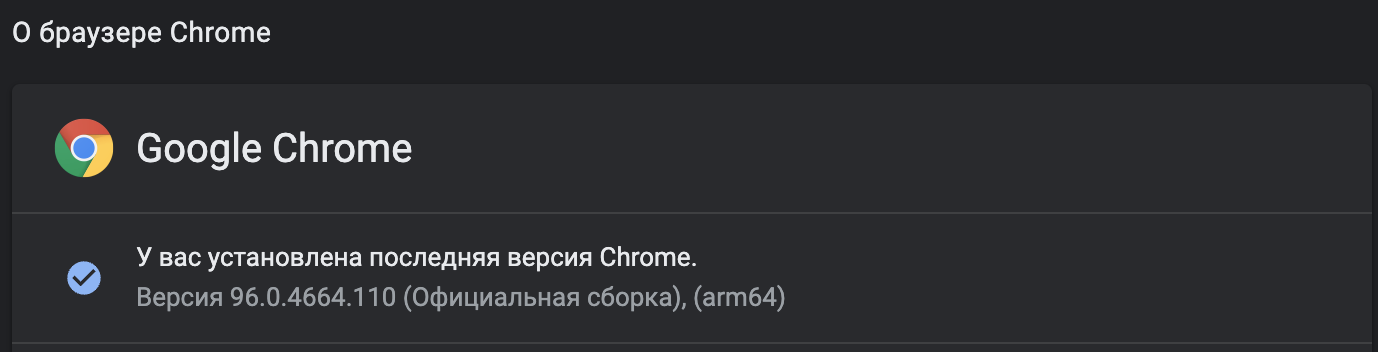
Google выпустила срочный патч для Chrome. Версия браузера под номером 96.0.4664.110 для Windows, macOS и Linux устраняет крайне опасную уязвимость нулевого дня (0-day), уже используемую в реальных кибератаках.

Бреши присвоили идентификатор CVE-2021-4102, а сама Google заявила, что ей известно об эксплуатации бага в кампаниях киберпреступников.

Разработчики сразу предупредили, что апдейту понадобится какое-то время, чтобы дойти до всех пользователей, однако уже сейчас видно, что канал стабильных обновлений пополнился версией 96.0.4664.110.


Об уязвимости CVE-2021-4102 сообщил независимый исследователь в области кибербезопасности. По словам эксперта, это баг класса Use-After-Free, который подразумевает некорректное использование динамической памяти в процессе работы программы.

Оказалось, что брешь затрагивает JavaScript-движок Chrome — V8. Как правило, злоумышленники используют подобные дыры для выполнения произвольного кода в системе жертвы и обхода песочницы браузера.

К сожалению, Google не раскрыла детали, касающиеся эксплуатации уязвимости и группировки, стоящей за этими атаками. Интернет-гигант ждёт, пока подавляющее большинство пользователей Chrome обновят браузер.

Подпишитесь на новости

Обвиняемого по делу об атаке на Додо отправили под домашний арест

Тверской районный суд Москвы отправил Дениса Фридмана под домашний арест до 8 декабря 2026 года. Его обвиняют по делу, связанному с кибератакой на «Додо Пиццу». О решении сообщила пресс-служба московских судов, Фридман проходит по пунктам «а» и «в» части 3 статьи 272.1 УК РФ — о незаконном обороте компьютерной информации, содержащей персональные данные.

Согласно опубликованной информации, правоохранители задержали троих из четырёх подозреваемых в атаке, произошедшей в конце сентября.

Выйти на них, как утверждается в публикации, помогла ошибка Фридмана: при входе в похищенный массив данных он не скрыл свой реальный IP-адрес.

При этом домашний арест — мера пресечения, а не приговор. Виновность обвиняемого суду ещё предстоит установить.

Напомним, по данным «Додо Пицца», атаки происходили в течение двух дней, однако доступ злоумышленникам заблокировали достаточно быстро. Платёжные реквизиты якобы не пострадали: компания их не хранит.

О происшествии уведомили Роскомнадзор. В рамках защитных мер сервис также может принудительно завершать пользовательские сессии.

RSS: Новости на портале Anti-Malware.ru