



WhatsApp ввёл исчезающие сообщения по умолчанию для новых чатов

WhatsApp ввёл исчезающие сообщения по умолчанию для новых чатов

WhatsApp ввёл исчезающие сообщения по умолчанию для новых чатов

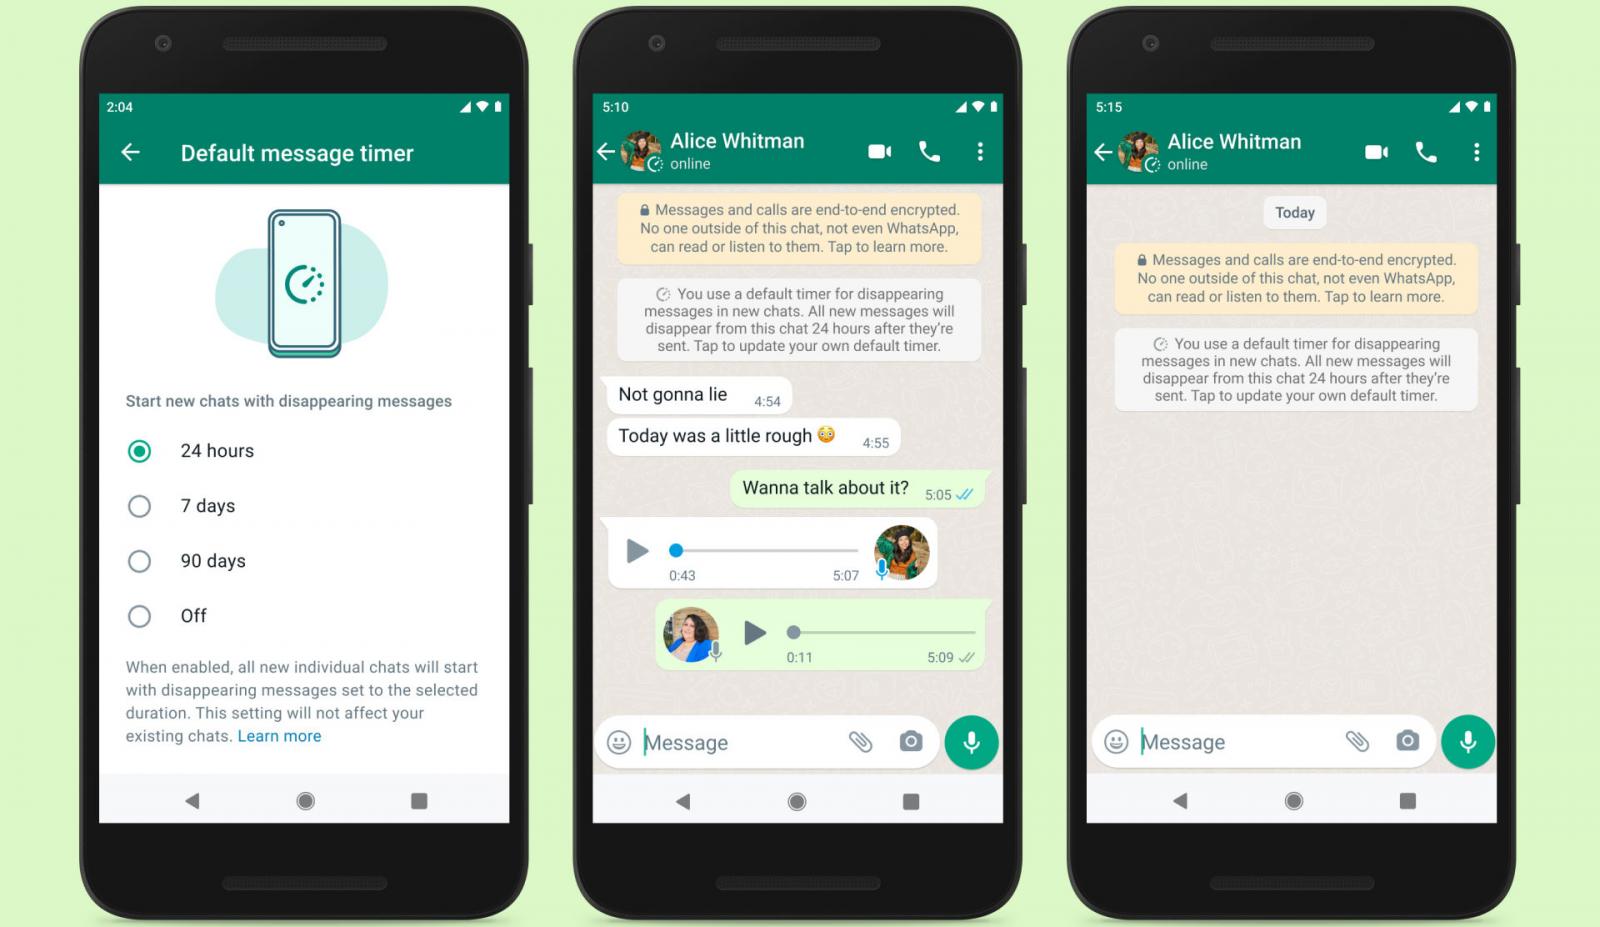
Разработчики WhatsApp решили расширить действие функций, направленных на повышение конфиденциальности пользователей мессенджера. В частности, изменения коснулись исчезающих сообщений, которые теперь можно установить по умолчанию для всех новых чатов.

Как отметили представители WhatsApp, при активации функциональности все новые чаты будут переводиться в режим исчезающих сообщений (пользователь должен будет выбрать временной отрезок).

«Также мы добавили эту возможность и для групповых чатов, однако стоит учитывать, что функция изначально опциональна, при этом она не видоизменяет и не удаляет уже существующие чаты», — пишут разработчики.

Что касается временных отрезков, пользователи смогут выбрать из двух вариантов: сообщения будут исчезать после 24 часов или спустя 90 дней. Конфигурировать это всё можно в пункте «Конфиденциальность», если пройти в настройки учётной записи.

Разработчики WhatsApp также предупредили, что исчезающие сообщения можно перенаправить третьим лицам. Если вдруг пользователю не нужны новые возможности, он всегда сможет вернуться к прежнему принципу работы — без исчезающих сообщений.

Подпишитесь на новости

Новый шифровальщик Citrus атакуют российский бизнес с помощью ИИ

У российских компаний появился новый повод проверить доступы подрядчиков. «Лаборатория Касперского» обнаружила группу шифровальщиков Citrus, которая проникает в корпоративные сети с чужими учётными данными, крадёт информацию и шифрует файлы. Под ударом преимущественно финсектор, сельское хозяйство и ретейл. А команды для атаки злоумышленникам помогает писать ИИ.

Как сообщают исследователи на Securelist, Citrus использует скомпрометированные учётные записи сотрудников подрядных организаций.

С ними атакующие подключаются к сервисам удалённого доступа или терминальным серверам по RDP. Дальше в ход идут штатные инструменты Windows и PowerShell.

Большие языковые модели группа задействует прямо во время атаки. Они генерируют отдельные команды, пакетные файлы и полноценные PowerShell-сценарии — например, для отключения учётных записей администраторов.


Следы Citrus тоже подчищает: удаляет инструменты и результаты их работы, очищает историю команд, иногда — журналы событий. Вредоносные файлы маскирует под легитимные программы.

Перед шифрованием атакующие собирают данные из мессенджеров, упаковывают их через 7-Zip и выгружают на внешний веб-сервис. Затем запускают написанный на Go шифровальщик Sn00py, который добавляет файлам расширение .citrus. Предположительно, его распространяют по модели Ransomware-as-a-Service.

RSS: Новости на портале Anti-Malware.ru