



Эксперты нашли 14 новых векторов перехвата данных в популярных браузерах

Эксперты нашли 14 новых векторов перехвата данных в популярных браузерах

Эксперты нашли 14 новых векторов перехвата данных в популярных браузерах

Исследователи из Рурского университета и Университета Нижнего Рейна обнаружили 14 новых атак класса «XS-Leak» на популярные браузеры: Google Chrome, Microsoft Edge, Safari и Mozilla Firefox. Такие векторы, как правило, приводят к межсайтовой утечке информации.

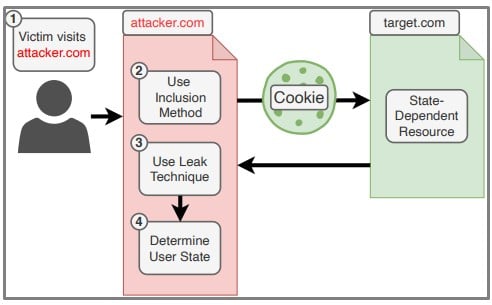
Сценарий подобной атаки можно описать так: условный киберпреступник создаёт вредоносный сайт, который будет в фоновом режиме перехватывать данные у легитимных веб-ресурсов, пользующихся доверием пользователя. Жертву остаётся лишь заманить на сайт злоумышленников.

Например, с помощью XS-Leak можно извлечь содержимое электронных писем жертвы. Для этого у целевого пользователя должна быть открыта вкладка с почтовым ящиком. На схему атаки можно посмотреть на картинке ниже:


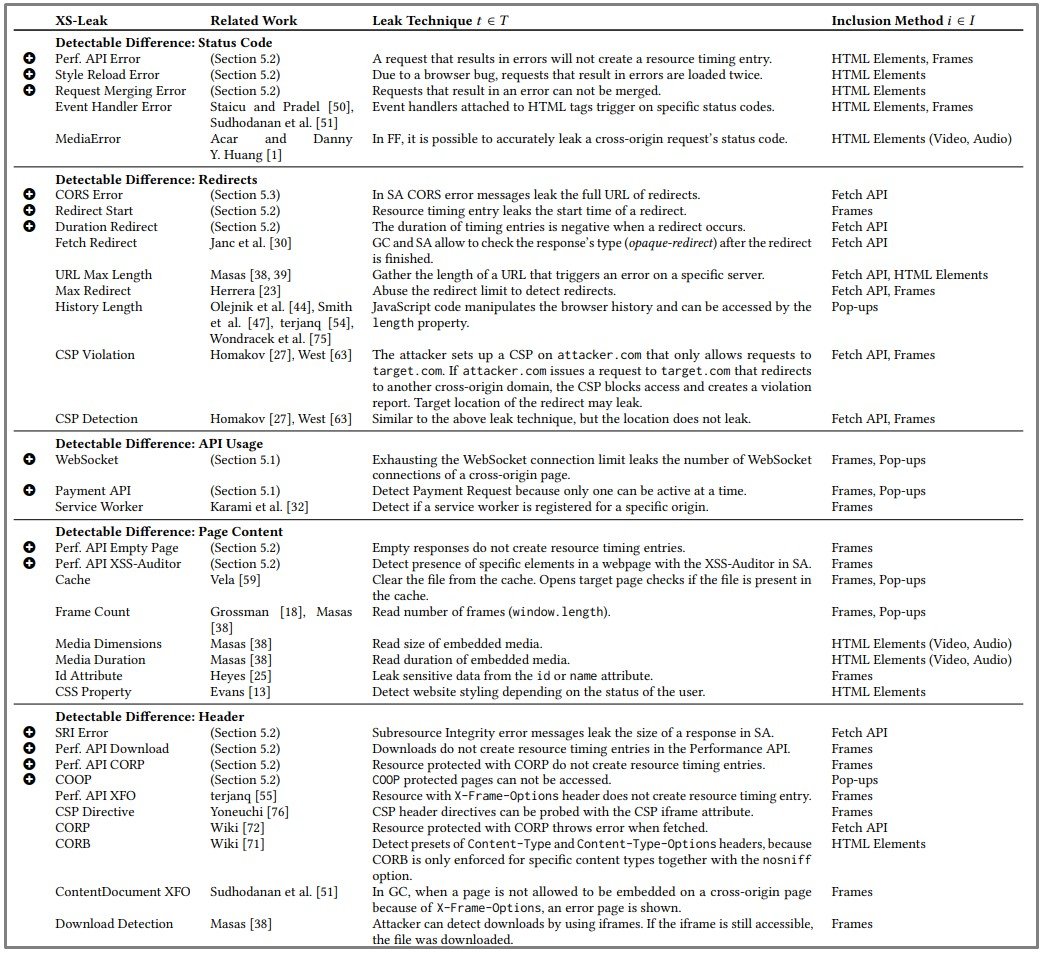
В новом исследовании специалистов указываются три характеристики атак класса XS-Leak. Опираясь на них, эксперты создали модель, которая помогла выявить 34 вектора (14 оказались новыми). В таблице ниже новые векторы отмечены плюсом:


После этого исследователи проверили состоятельность выявленных атак против 56 различных комбинаций браузеров и операционных систем. Задача была — выявить, насколько каждая связка будет уязвима.

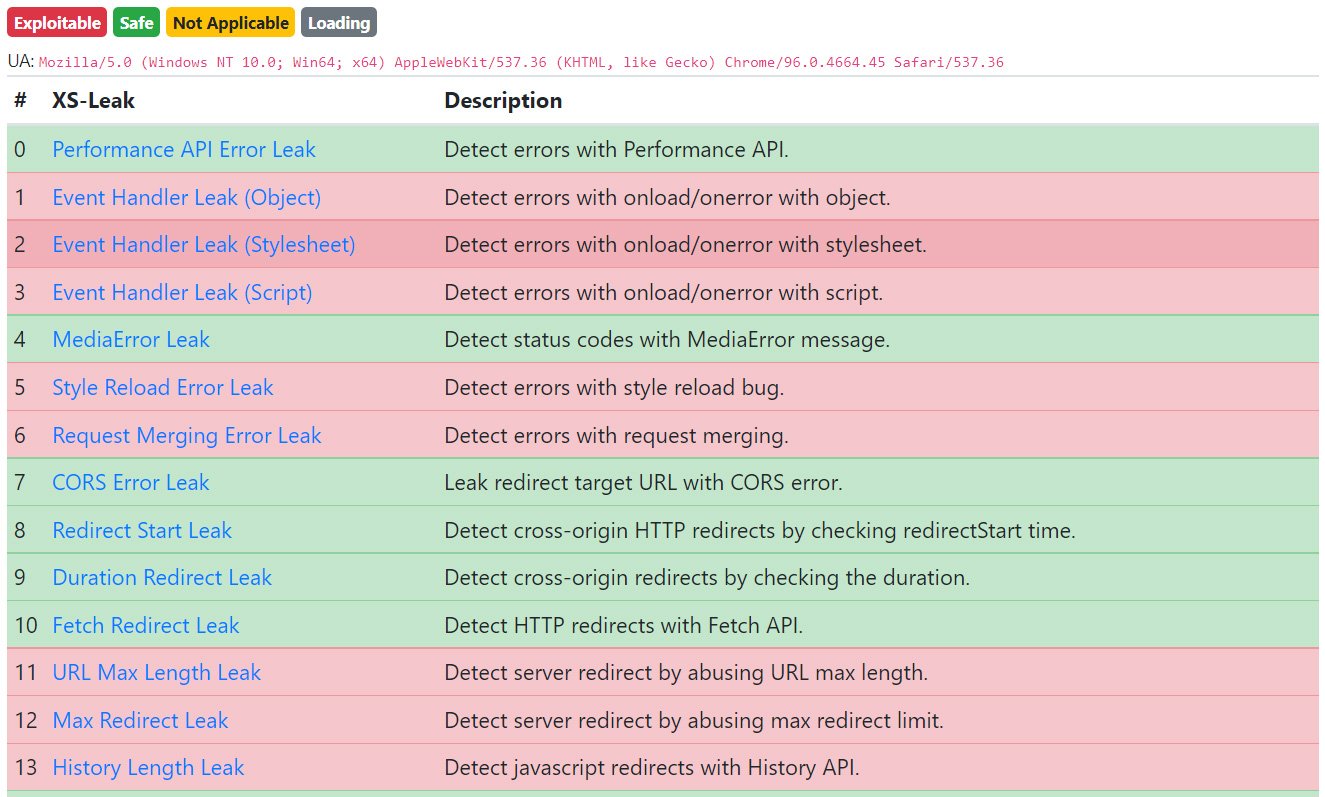
Для этого создали специальный инструмент XSinator https://xsinator.com/ и «натравили» его на браузеры и ОС. Результаты получились следующими:


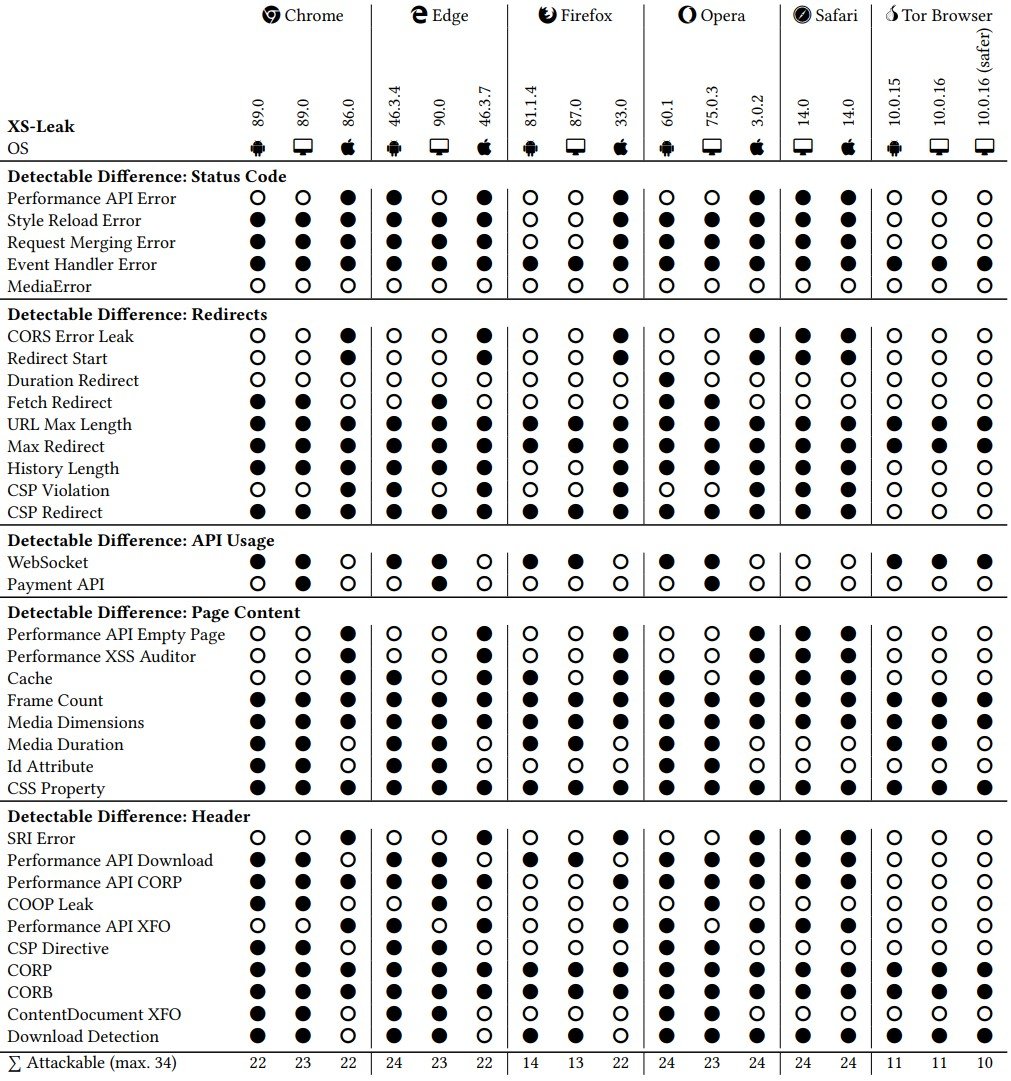
Полный список выявленных XS-leak и уязвимых браузеров выглядит так:

Подпишитесь на новости

Фальшивый охотник на Бабу-ягу атакует военных и российские компании

Кибершпионы решили сыграть на страхе перед дронами: создали сайт с якобы полезной программой Dronner для отслеживания тяжёлых беспилотников «Баба-яга» и мест дистанционного минирования. Вместо разведданных пользователь получает вредоносную программу. Новую активность обнаружили специалисты Ф6/F6 и назвали её Mimbrob.

Судя по тематике приманки, атакующие предположительно целятся в российских военнослужащих, использующих компьютеры вблизи линии боевого соприкосновения. На смартфонах приложение не работает.

После запуска Dronner проверяет системный язык, раскладки клавиатуры и предпочитаемые языки интерфейса. Вредоноса интересуют русский, языки ряда стран СНГ и Румынии. Если ничего подходящего не найдено, программа притворяется мёртвой: засыпает, а через три минуты завершает работу.


Одними военными киберразведчики не ограничились. С апреля 2026 года Mimbrob атакует российские промышленные предприятия и ИТ-компании через тщательно подготовленные фишинговые письма. В ход шли фальшивые служебные записки о срочной метрологической проверке, предложения о сотрудничестве и архивы с названиями вроде «Судебное_разбирательство».


В этих кампаниях применялся загрузчик FBULoader, замаскированный под обновление Яндекс Браузера, а также зловред RAT-Go. Для отправки писем злоумышленники регистрировали домены, похожие на адреса российских предприятий и разработчиков.


По оценке Ф6/F6, наиболее вероятная цель группы — шпионаж. Однако финальную вредоносную нагрузку исследователи получить не смогли, поэтому окончательные выводы о мотивах пока делать рано. Технические подробности и индикаторы компрометации опубликованы в исследовании F6.

RSS: Новости на портале Anti-Malware.ru