



Эксперты нашли 14 новых векторов перехвата данных в популярных браузерах

Эксперты нашли 14 новых векторов перехвата данных в популярных браузерах

Эксперты нашли 14 новых векторов перехвата данных в популярных браузерах

Исследователи из Рурского университета и Университета Нижнего Рейна обнаружили 14 новых атак класса «XS-Leak» на популярные браузеры: Google Chrome, Microsoft Edge, Safari и Mozilla Firefox. Такие векторы, как правило, приводят к межсайтовой утечке информации.

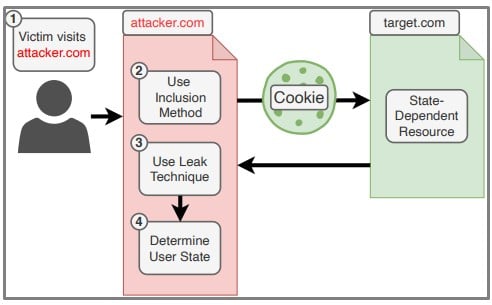
Сценарий подобной атаки можно описать так: условный киберпреступник создаёт вредоносный сайт, который будет в фоновом режиме перехватывать данные у легитимных веб-ресурсов, пользующихся доверием пользователя. Жертву остаётся лишь заманить на сайт злоумышленников.

Например, с помощью XS-Leak можно извлечь содержимое электронных писем жертвы. Для этого у целевого пользователя должна быть открыта вкладка с почтовым ящиком. На схему атаки можно посмотреть на картинке ниже:


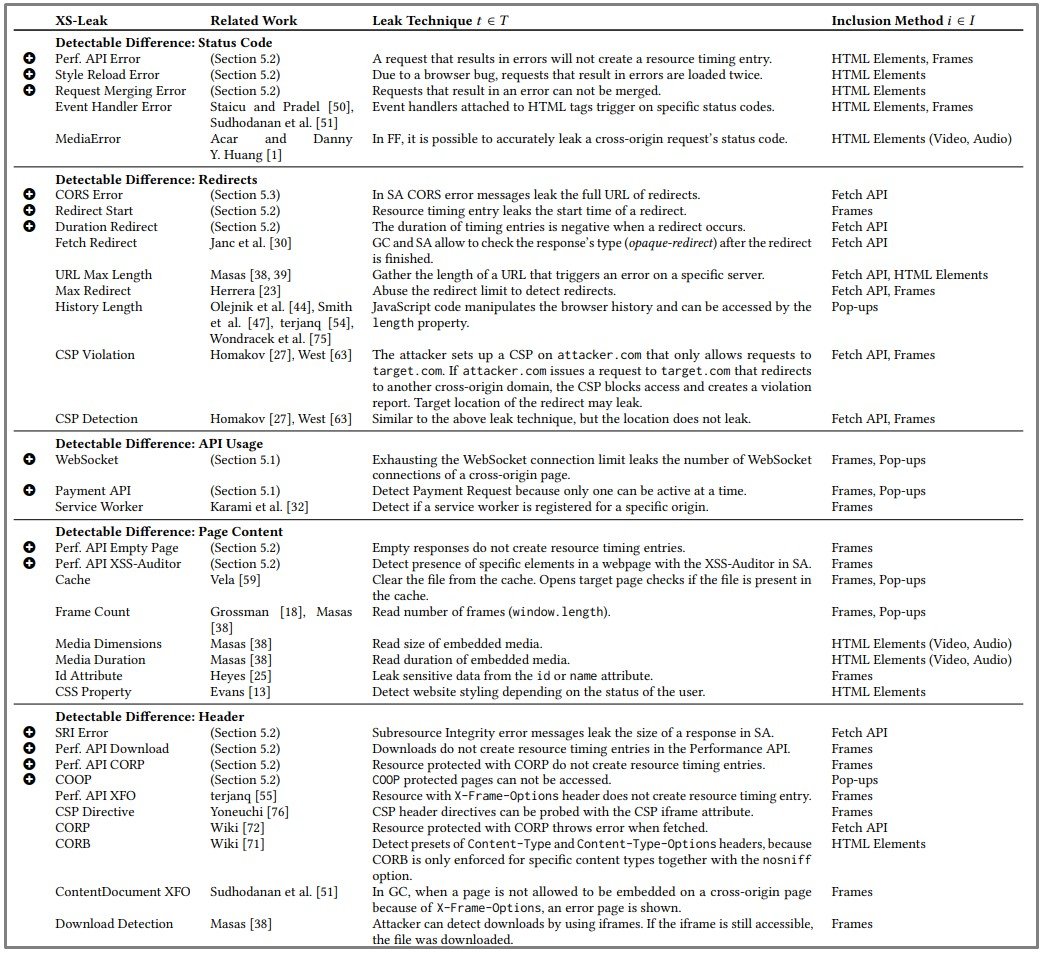
В новом исследовании специалистов указываются три характеристики атак класса XS-Leak. Опираясь на них, эксперты создали модель, которая помогла выявить 34 вектора (14 оказались новыми). В таблице ниже новые векторы отмечены плюсом:


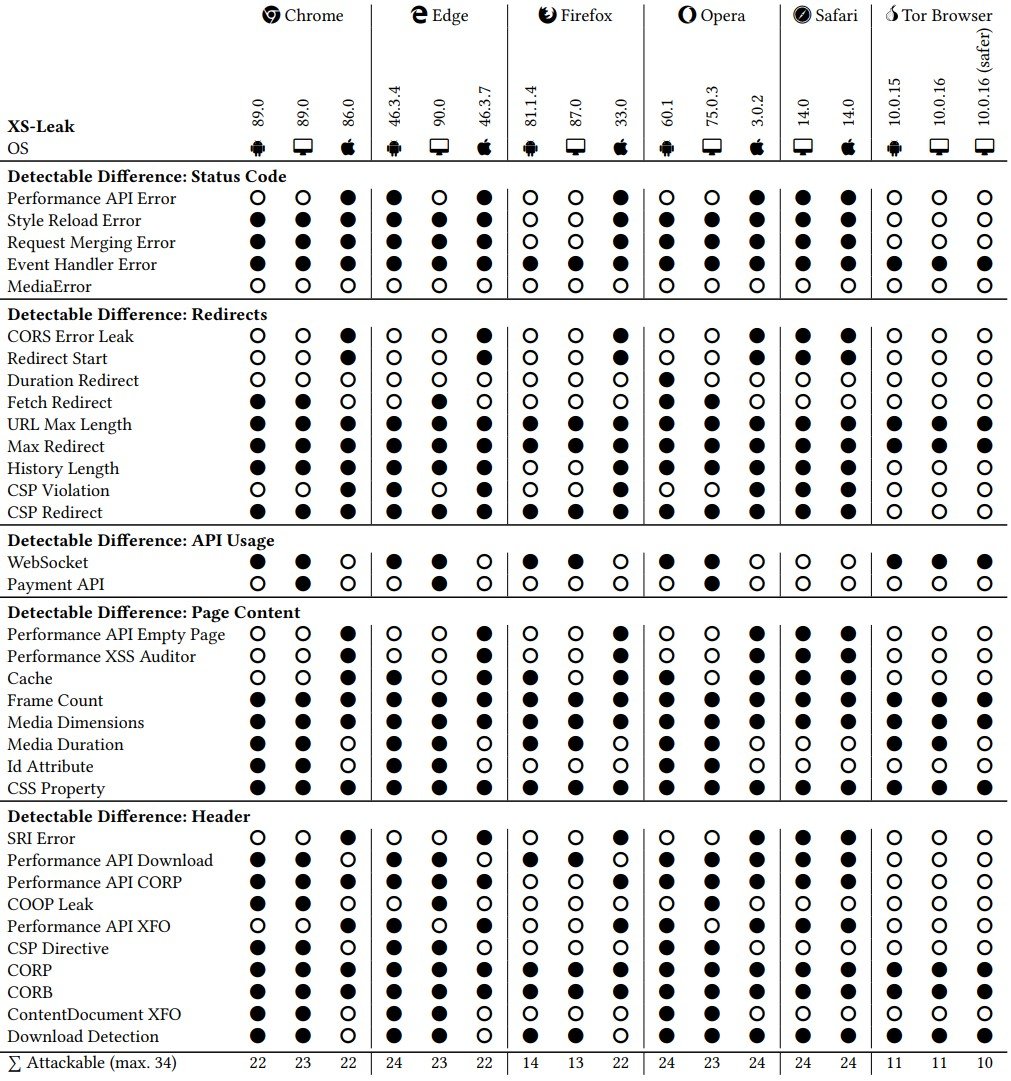
После этого исследователи проверили состоятельность выявленных атак против 56 различных комбинаций браузеров и операционных систем. Задача была — выявить, насколько каждая связка будет уязвима.

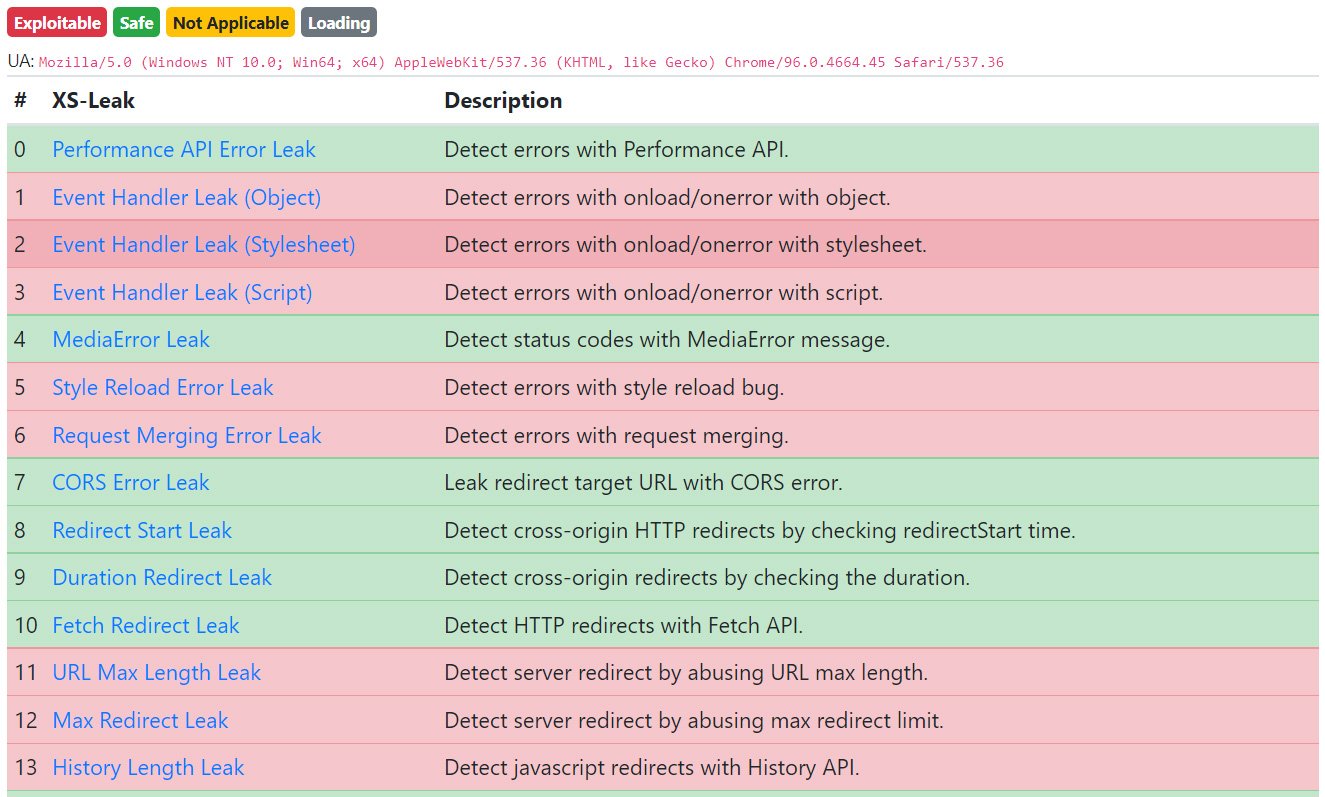
Для этого создали специальный инструмент XSinator https://xsinator.com/ и «натравили» его на браузеры и ОС. Результаты получились следующими:


Полный список выявленных XS-leak и уязвимых браузеров выглядит так:

Подпишитесь на новости

Урон по цене кофе: заказать DDoS-атаку можно всего за $30

Чтобы положить чужой сайт, больше не нужны собственный ботнет, команда киберпреступников и чемодан денег. Достаточно найти подрядчика в даркнете и заплатить от $30 (дешевле некоторых подписок на вполне легальные сервисы). Эксперты Kaspersky Digital Footprint Intelligence изучили более 250 тысяч публикаций в даркнете и дипвебе и обнаружили почти 150 действующих поставщиков DDoS-услуг.

Согласно исследованию «DDoS-экономика: сколько стоит „положить” сайт» (PDF), атака продолжительностью от одного до 30 дней может стоить от $30 до $2000. Итоговый ценник зависит от цели, мощности и продолжительности цифрового обстрела.

Теневой рынок даже предлагает демоверсию: короткую пробную атаку примерно за $10, а иногда и бесплатно. Всё как у приличного SaaS-сервиса, только вместо управления проектами клиент получает возможность обрушить чужой ресурс.


Для постоянных покупателей работает подписка DDoS-as-a-Service. За $1-30 тысяч в месяц заказчику дают доступ к инструментам, позволяющим запускать атаки длительностью от минуты до 48 часов. Цена зависит от используемых методов и количества одновременных целей.

Рынок при этом бодро пополняется новичками. Только за первый квартал 2026 года исследователи нашли 16 новых поставщиков. Если темп сохранится, по итогам года их станет минимум на 25% больше, чем в 2025-м. Средний срок жизни такого бизнеса составляет 2,5 года, а отдельные ветераны работают уже около десятилетия.

RSS: Новости на портале Anti-Malware.ru