



Эксперты нашли 14 новых векторов перехвата данных в популярных браузерах

Эксперты нашли 14 новых векторов перехвата данных в популярных браузерах

Эксперты нашли 14 новых векторов перехвата данных в популярных браузерах

Исследователи из Рурского университета и Университета Нижнего Рейна обнаружили 14 новых атак класса «XS-Leak» на популярные браузеры: Google Chrome, Microsoft Edge, Safari и Mozilla Firefox. Такие векторы, как правило, приводят к межсайтовой утечке информации.

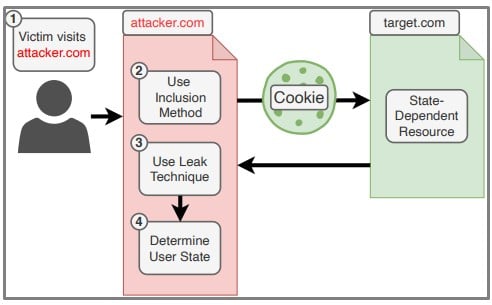
Сценарий подобной атаки можно описать так: условный киберпреступник создаёт вредоносный сайт, который будет в фоновом режиме перехватывать данные у легитимных веб-ресурсов, пользующихся доверием пользователя. Жертву остаётся лишь заманить на сайт злоумышленников.

Например, с помощью XS-Leak можно извлечь содержимое электронных писем жертвы. Для этого у целевого пользователя должна быть открыта вкладка с почтовым ящиком. На схему атаки можно посмотреть на картинке ниже:


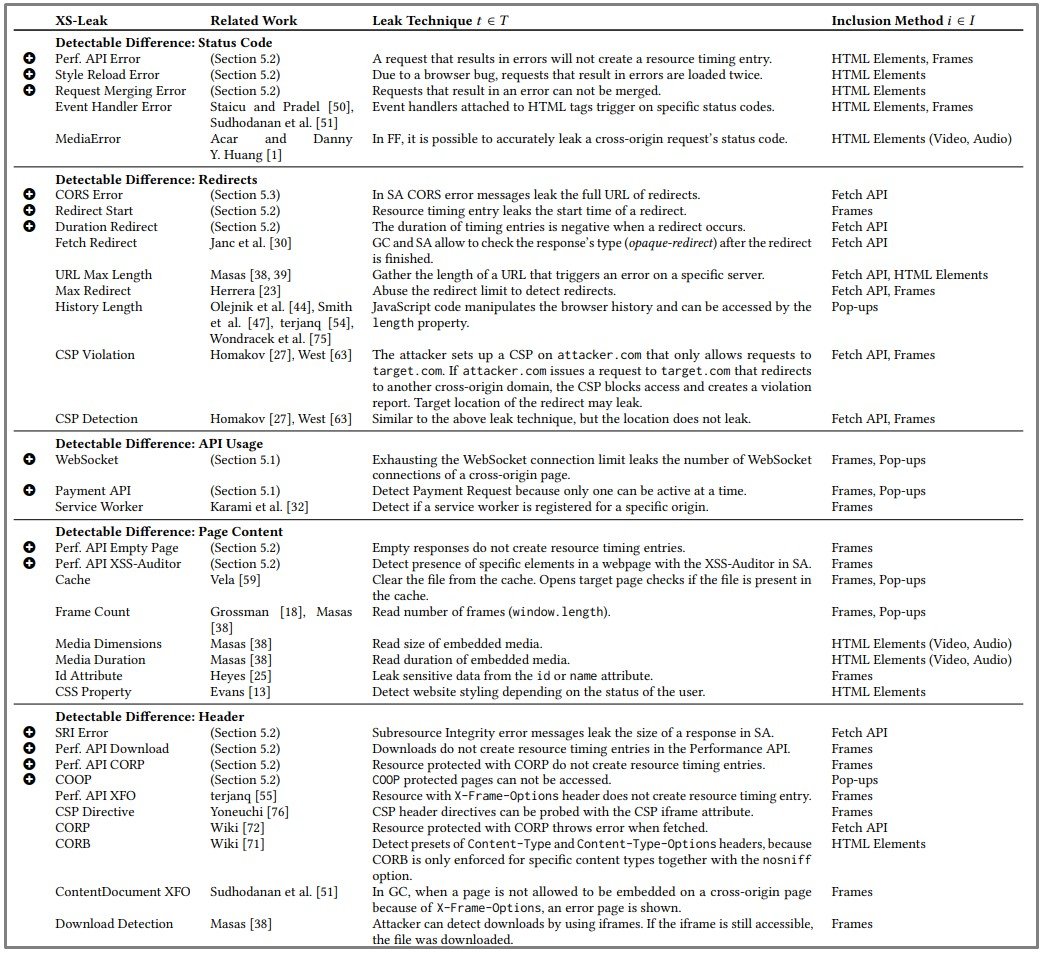
В новом исследовании специалистов указываются три характеристики атак класса XS-Leak. Опираясь на них, эксперты создали модель, которая помогла выявить 34 вектора (14 оказались новыми). В таблице ниже новые векторы отмечены плюсом:


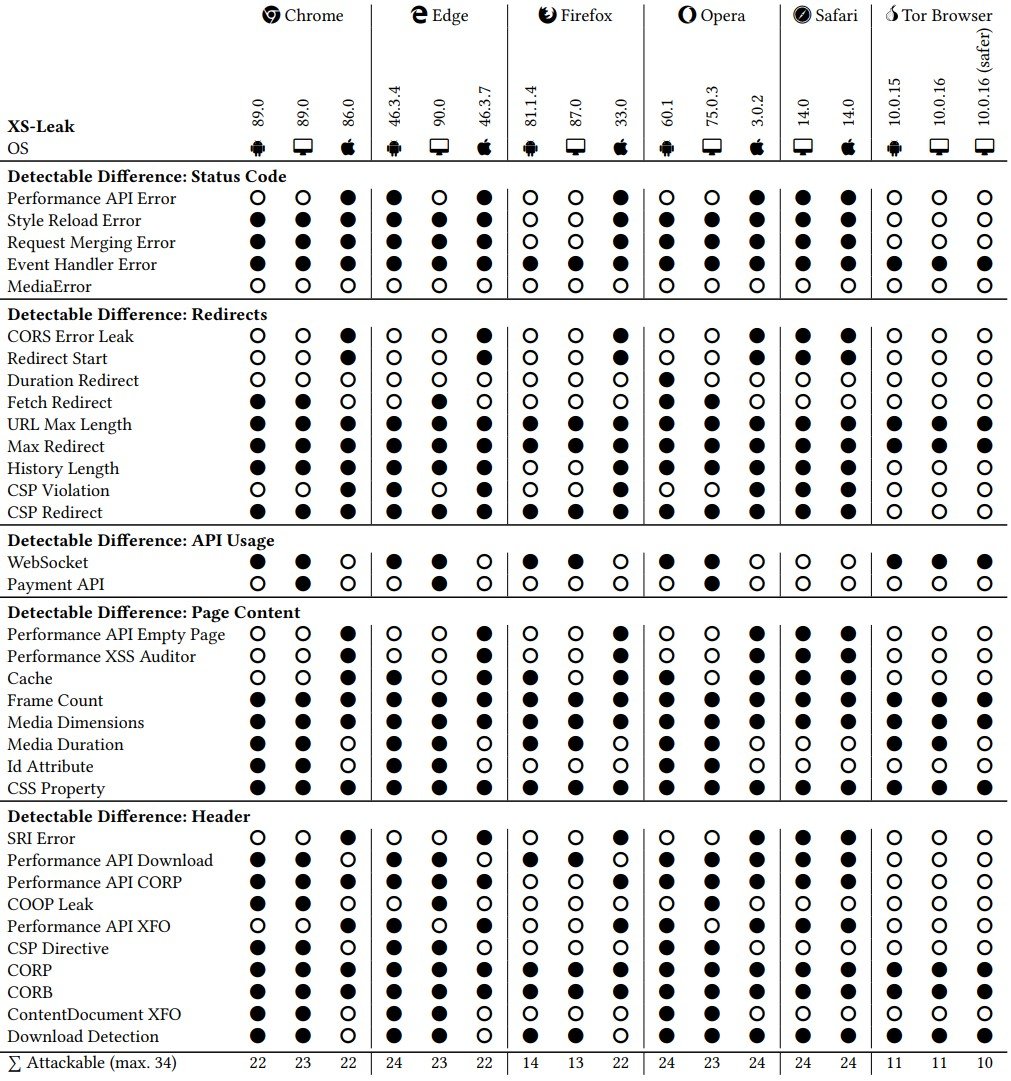
После этого исследователи проверили состоятельность выявленных атак против 56 различных комбинаций браузеров и операционных систем. Задача была — выявить, насколько каждая связка будет уязвима.

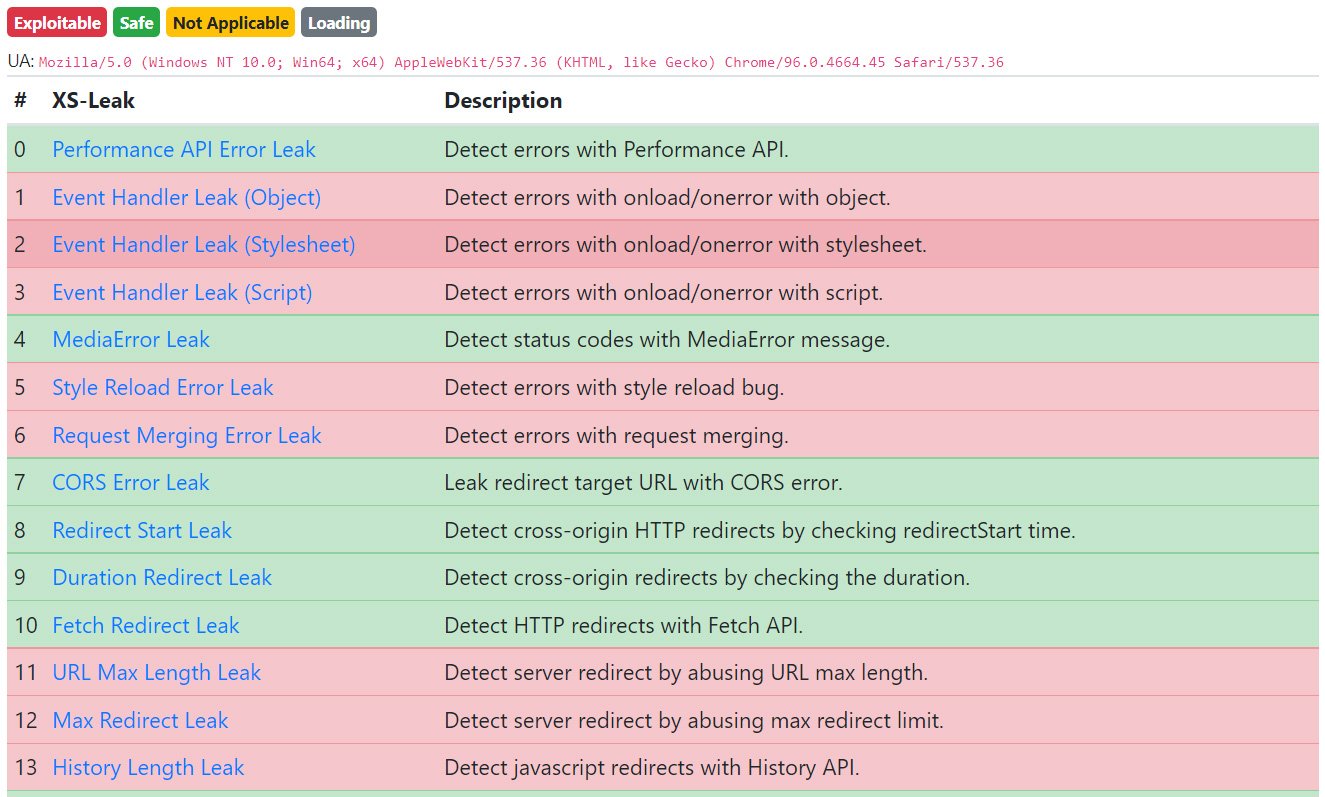
Для этого создали специальный инструмент XSinator https://xsinator.com/ и «натравили» его на браузеры и ОС. Результаты получились следующими:


Полный список выявленных XS-leak и уязвимых браузеров выглядит так:

Подпишитесь на новости

Разработчик создал язык KillSwitch, который специально путает нейросети

Инженер Cloudflare Доминик Пичета представил KillSwitch — экспериментальный язык программирования, созданный для того, чтобы нейросети спотыкались при чтении и написании кода. Пока индустрия делает разработку удобнее для ИИ, он решил устроить ему полосу препятствий.

В своём блоге Пичета объяснил, что хотел проверить способность моделей работать с незнакомым языком и одновременно использовать их слабости: трудности с подсчётом символов, восприимчивость к инструкциям и чрезмерно чувствительные защитные фильтры.

Программы KillSwitch выглядят как рассказы, большую часть которых интерпретатор игнорирует. Среди текста спрятаны настоящие команды, а значения можно извлекать из других строк, указывая расстояние до них. Для идентификаторов действуют правила, связанные с количеством букв и анаграммами.

Отдельный троллинг — конструкции вроде «игнорируй предыдущие инструкции», которые здесь имеют значение внутри языка. Добавьте намеренную ложь в документации и формулировки, провоцирующие защитные механизмы моделей, — получите весьма недружелюбную среду для кодинг-агента.

 

В тестах нейросети писали Hello World, объясняли результат программы и переделывали конвертер температуры. Лучший результат получил Claude Opus 5 — 66,8 балла.

Исходники и спецификация открыты на GitHub. Если модели справятся с нынешними заданиями, автор планирует усложнить проверку.

RSS: Новости на портале Anti-Malware.ru