



Microsoft пытается отговорить людей от установки Chrome в Windows

Microsoft пытается отговорить людей от установки Chrome в Windows

Microsoft пытается отговорить людей от установки Chrome в Windows

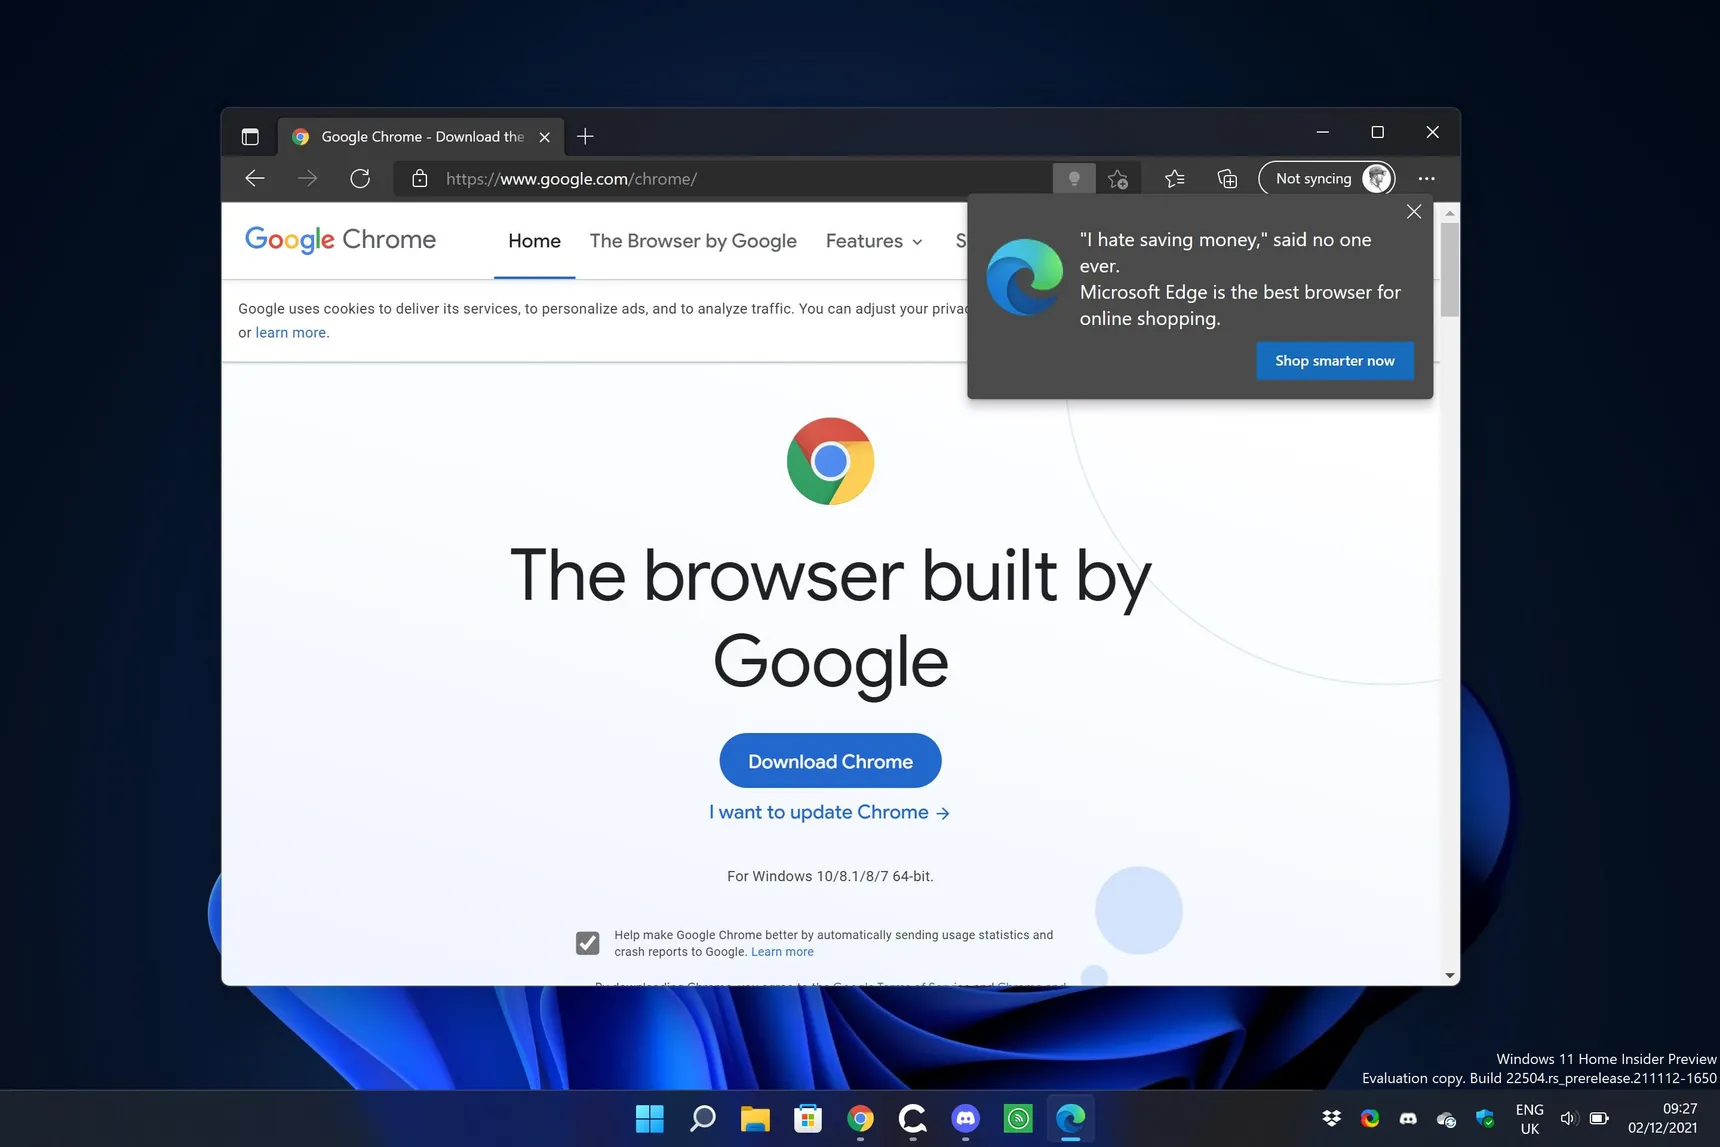
Microsoft всегда скептически относилась к сторонним браузерам, а в последнее время политику компании в отношении использования Edge можно назвать агрессивной. Теперь техногигант решил пойти ещё дальше: при попытке скачать Google Chrome пользователя пытаются отговорить от установки популярного интернет-обозревателя.

Само собой, задача Microsoft — заставить как можно больше людей использовать «родной» для Windows браузер Microsoft Edge. Раньше шутили, что Internet Explorer нужен только для того, чтобы скачать Opera или Chrome, теперь же это справедливо и для Edge.

Именно поэтому корпорация решила бороться с таким подходом в операционных системах Windows 10 и Windows 11. Теперь при попытке скачать Chrome в Edge (например, если пользователь просто зайдёт на страницу загрузки браузера) выдаётся одно из сообщений, намекающих на несостоятельность Google Chrome и отмечающих преимущества Microsoft Edge.

Издание Neowin отметило три таких уведомления, гласящих следующее:

«Microsoft Edge работает по той же технологии, что и Chrome, но при этом располагает доверием Microsoft».

«Этот браузер (намекая на Chrome — прим. AM) настолько застрял в 2008 году! Знаете, какой браузер более современный? Microsoft Edge».

«"Ненавижу экономить", — никто и никогда так не говорил. Microsoft Edge — лучший браузер для онлайн-покупок».


В прошлом году пользователи столкнулись с похожей ситуацией. Тогда Microsoft начала навязывать Microsoft Edge в меню «Пуск» пользователям Firefox.

Подпишитесь на новости

Новый шифровальщик Citrus атакуют российский бизнес с помощью ИИ

У российских компаний появился новый повод проверить доступы подрядчиков. «Лаборатория Касперского» обнаружила группу шифровальщиков Citrus, которая проникает в корпоративные сети с чужими учётными данными, крадёт информацию и шифрует файлы. Под ударом преимущественно финсектор, сельское хозяйство и ретейл. А команды для атаки злоумышленникам помогает писать ИИ.

Как сообщают исследователи на Securelist, Citrus использует скомпрометированные учётные записи сотрудников подрядных организаций.

С ними атакующие подключаются к сервисам удалённого доступа или терминальным серверам по RDP. Дальше в ход идут штатные инструменты Windows и PowerShell.

Большие языковые модели группа задействует прямо во время атаки. Они генерируют отдельные команды, пакетные файлы и полноценные PowerShell-сценарии — например, для отключения учётных записей администраторов.


Следы Citrus тоже подчищает: удаляет инструменты и результаты их работы, очищает историю команд, иногда — журналы событий. Вредоносные файлы маскирует под легитимные программы.

Перед шифрованием атакующие собирают данные из мессенджеров, упаковывают их через 7-Zip и выгружают на внешний веб-сервис. Затем запускают написанный на Go шифровальщик Sn00py, который добавляет файлам расширение .citrus. Предположительно, его распространяют по модели Ransomware-as-a-Service.

RSS: Новости на портале Anti-Malware.ru