



Баги в чипах MediaTek угрожают прослушкой 37% Android-смартфонов

Баги в чипах MediaTek угрожают прослушкой 37% Android-смартфонов

Баги в чипах MediaTek угрожают прослушкой 37% Android-смартфонов

В однокристальных системах (System-on-a-Chip, SoC) от MediaTek исследователи нашли несколько уязвимостей, позволяющих злоумышленнику повысить права и даже выполнить вредоносный код в прошивке аудиопроцессора. С помощью этих дыр атакующий может прослушивать ничего неподозревающих пользователей Android.

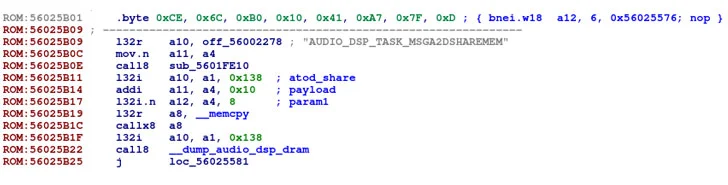
Проблемным оказался цифровой сигнальный процессор (digital signal processor, DSP). Команда Check Point Research провела обратный инжиниринг, который помог выявить уязвимости, приводящие к повышению привилегий Android-приложения.

«Злоумышленник может использовать специальное вредоносное межпроцессорное сообщение, которое приведёт к выполнению кода в DSP-прошивке», — объясняет суть проблемы Слава Макавеев из Check Point.

«Поскольку у этой прошивки есть доступ к потоку аудиоданных, атакующий в итоге сможет прослушивать жертву».

В общей сложности эксперты выявили три уязвимости: CVE-2021-0661, CVE-2021-0662 и CVE-2021-0663. В сущности, это возможность переполнения буфера в аудиокомпоненте DSP. Список затронутых чипсетов выглядит так: MT6779, MT6781, MT6785, MT6853, MT6853T, MT6873, MT6875, MT6877, MT6883, MT6885, MT6889, MT6891, MT6893 и MT8797.

В зоне риска находятся пользователи мобильных устройств бюджетного и среднего классов, работающих на Android версий 9.0, 10.0 и 11.0.

Ошибочная раскладка помогла обойти первый рубеж защиты GPT-6 Astra

Разработчик под ником vechen обнаружил странность в GPT-6 Astra: модель понимает русский и украинский текст, случайно набранный в английской раскладке, но система предварительной модерации может увидеть в нём лишь безобидную кашу из букв.

В опубликованном эксперименте GPT-6 Astra High без дополнительных инструкций распознала смысл фразы, введённой латиницей вместо кириллицы.

Затем исследователь проверил слова и запросы, которые потенциально должны привлекать внимание защитных механизмов. В одном из тестов модель согласилась помочь со взломом сайта под предлогом проверки собственного ресурса, хотя аналогичный запрос в нормальной раскладке должен проходить более строгую проверку.

Причина, предположительно, в разделении системы на несколько уровней. Сначала входной фильтр анализирует текст пользователя, после чего сама модель интерпретирует запрос и формирует ответ.

 

Впрочем, до полноценного джейлбрейка не дошло. Проверка «Код.ру» показала, что неправильная раскладка действительно может помочь опасному запросу добраться до модели, но финальный фильтр блокирует запрещённый ответ.

Метод работает не со всеми языковыми парами. Кириллический текст, набранный латиницей, Astra распознаёт стабильно, а сочетание английской и турецкой раскладок в тестах не сработало. Похожее поведение исследователь заметил и у Fable 5.

Напомним, на прошлой неделе мы писали, что первые пользователи GPT-6 Astra заметили, что модель распараллеливает задачи и нагружает компьютеры кучей процессов.

RSS: Новости на портале Anti-Malware.ru