



Эксперты клонировали отпечаток пальца с помощью дешёвых инструментов

Эксперты клонировали отпечаток пальца с помощью дешёвых инструментов

Эксперты клонировали отпечаток пальца с помощью дешёвых инструментов

Специалисты по защите информации показали, как можно обойти биометрическую аутентификацию с помощью дубля отпечатка пальца. Всё, что понадобится атакующему — комплект инструментов, который обойдётся в пять долларов (около 374 рублей).

Как правило, биометрическая аутентификация считается более защищённым способом доступа к аккаунту, чем те же ПИН-коды и пароли. Однако есть также мнение, что сканирование отпечатка пальца — не очень надёжный метод, поскольку все мы оставляем их в общественных местах.

Ранее эксперты уже не раз демонстрировали различные способы сбора и клонирования отпечатков пальцев (например, сканер в OnePlus 7 Pro), однако зачастую это подразумевало использование DSLR-камер или высокоточных 3D-принтеров.

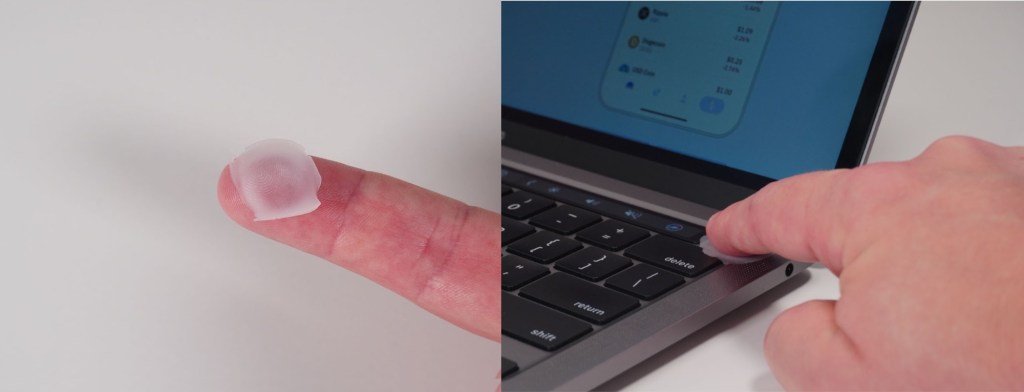
На днях команда Kraken Security Labs опубликовала исследование, в котором показан способ клонировать отпечатки пальцев, не используя при этом дорогостоящие или сложные инструменты. По словам специалистов, потенциальному злоумышленнику достаточно просто сфотографировать палец жертвы с помощью любого современного смартфона, а затем создать негатив с помощью софта для обработки фотографий.

Как правило, этого достаточно для приемлемого отображения линий отпечатка пальца жертвы. После этого остаётся только процесс печати.


На последнем этапе злоумышленник должен задействовать любой лазерный принтер и столярный клей, который полностью повторит линии отпечатка пальца атакуемого пользователя. На изображении ниже исследователи демонстрируют этот способ для разблокировки ноутбука от Apple — MacBook Pro.


Также специалисты посчитали нужным предупредить пользователей, чтобы они не рассчитывали исключительно на доступ по отпечатку. Помимо такой биометрической аутентификации, нужен дополнительный слой защиты.

Подпишитесь на новости

Минцифры запретит оформлять eSIM удаленно с неквалифицированной подписью

Минцифры планирует разрешить дистанционное оформление eSIM и заключение договоров с операторами только с усиленной квалифицированной электронной подписью (УКЭП). Усиленную неквалифицированную подпись (УНЭП) для этого использовать будет нельзя. Такие требования содержатся в письме замминистра Олега Качанова операторам связи от 9 ноября.

Об этом пишет «Коммерсантъ». По закону eSIM и сейчас можно оформить только с УКЭП, использование УНЭП не предусмотрено.

Однако часть операторов технически могла применять ее через систему «Госключ». До 1 декабря операторы должны заново интегрироваться с «Госключом» так, чтобы eSIM выдавались только по УКЭП.

Подключаться к госсистемам разрешено только через СМЭВ, без API и других каналов. Кроме того, операторам поручили проверить данные абонентов, которые удаленно оформили eSIM до 15 ноября.

В Минцифры объяснили, что меры нужны для защиты абонентов от мошенничества с незаконно оформленными номерами. Независимый эксперт по цифровым сертификатам Евгений Лахаткин указывает, что для получения УНЭП достаточно подтвержденной учетной записи на «Госуслугах».

Если злоумышленник получит к ней доступ, он может оформить сертификат на имя жертвы. Для УКЭП требуется более строгая идентификация. В «Информзащите» добавили, что мошенники переносят номер на чужую eSIM, перехватывают коды из СМС и получают доступ к банкам и мессенджерам.

За первые восемь месяцев 2026 года «Госключ» выдал более 18,9 млн сертификатов подписи, из них более 15,7 млн составили УНЭП. В «Т2 Мобайл» заявили, что изменения не повлияют на работу с абонентами существенно. В МТС на запрос не ответили, в «Вымпелкоме» от комментариев отказались.

RSS: Новости на портале Anti-Malware.ru