



Эксперты клонировали отпечаток пальца с помощью дешёвых инструментов

Эксперты клонировали отпечаток пальца с помощью дешёвых инструментов

Эксперты клонировали отпечаток пальца с помощью дешёвых инструментов

Специалисты по защите информации показали, как можно обойти биометрическую аутентификацию с помощью дубля отпечатка пальца. Всё, что понадобится атакующему — комплект инструментов, который обойдётся в пять долларов (около 374 рублей).

Как правило, биометрическая аутентификация считается более защищённым способом доступа к аккаунту, чем те же ПИН-коды и пароли. Однако есть также мнение, что сканирование отпечатка пальца — не очень надёжный метод, поскольку все мы оставляем их в общественных местах.

Ранее эксперты уже не раз демонстрировали различные способы сбора и клонирования отпечатков пальцев (например, сканер в OnePlus 7 Pro), однако зачастую это подразумевало использование DSLR-камер или высокоточных 3D-принтеров.

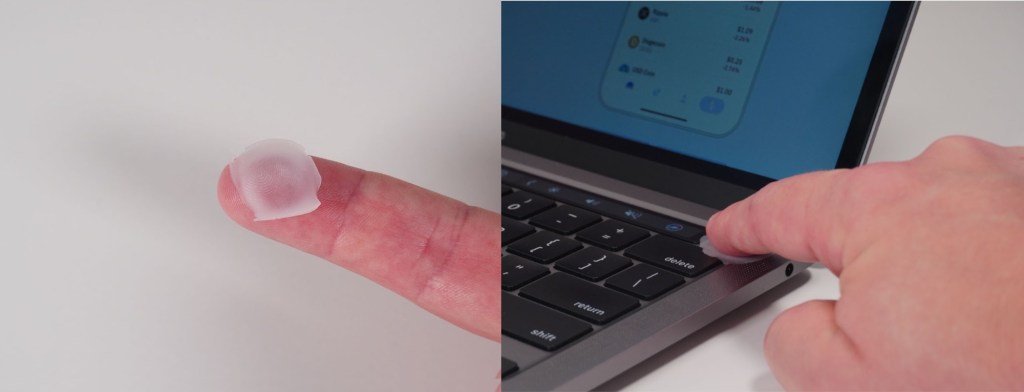
На днях команда Kraken Security Labs опубликовала исследование, в котором показан способ клонировать отпечатки пальцев, не используя при этом дорогостоящие или сложные инструменты. По словам специалистов, потенциальному злоумышленнику достаточно просто сфотографировать палец жертвы с помощью любого современного смартфона, а затем создать негатив с помощью софта для обработки фотографий.

Как правило, этого достаточно для приемлемого отображения линий отпечатка пальца жертвы. После этого остаётся только процесс печати.


На последнем этапе злоумышленник должен задействовать любой лазерный принтер и столярный клей, который полностью повторит линии отпечатка пальца атакуемого пользователя. На изображении ниже исследователи демонстрируют этот способ для разблокировки ноутбука от Apple — MacBook Pro.


Также специалисты посчитали нужным предупредить пользователей, чтобы они не рассчитывали исключительно на доступ по отпечатку. Помимо такой биометрической аутентификации, нужен дополнительный слой защиты.

Подпишитесь на новости

Наталья Касперская поставила под сомнение доверие к генеративному ИИ

Генеративный ИИ умеет писать тексты и код, но можно ли на него полагаться? Наталья Касперская считает, что с доверием к таким системам пока больше вопросов, чем ответов. В интервью корреспонденту Anti-Malware.ru Олесе Афанасьевой на BIS Summit она назвала критерий доверенности применительно к генеративному ИИ загадкой.

По объяснению Касперской, доверенная система должна работать с заранее заданными параметрами и обеспечивать предсказуемый результат.

Генеративный ИИ, по её оценке, под это определение не подпадает: он не способен каждый раз выдавать один и тот же результат.

«Критерий доверенности в применении к генеративному искусственному интеллекту для меня является загадкой», — заявила она.

Главная проблема, считает Касперская, — масштаб моделей. Огромное количество параметров и данных делает полноценную проверку такой системы практически недостижимой. Можно протестировать отдельные ответы и сценарии, но это ещё не доказывает надёжность всей модели.

«Вы можете сделать какие-то выборочные проверки, частичные. Они будут выборочными и частичными, они ничего не докажут», — подчеркнула Касперская.

Получается неудобный вопрос для бизнеса и государства: как доверять системе, поведение которой нельзя исчерпывающе проверить? По словам председателя правления АРПП «Отечественный софт», задача создания доверенного ИИ поставлена, но готового способа её решения она пока не видит.

Одними разговорами, считает Касперская, проблему не закрыть. Нужна совместная работа специалистов по ИИ и информационной безопасности, методистов и разработчиков стандартов.

RSS: Новости на портале Anti-Malware.ru