



Cloudflare зафиксировала DDoS-атаку мощностью почти 2 Тбит/с

Cloudflare зафиксировала DDoS-атаку мощностью почти 2 Тбит/с

Cloudflare зафиксировала DDoS-атаку мощностью почти 2 Тбит/с

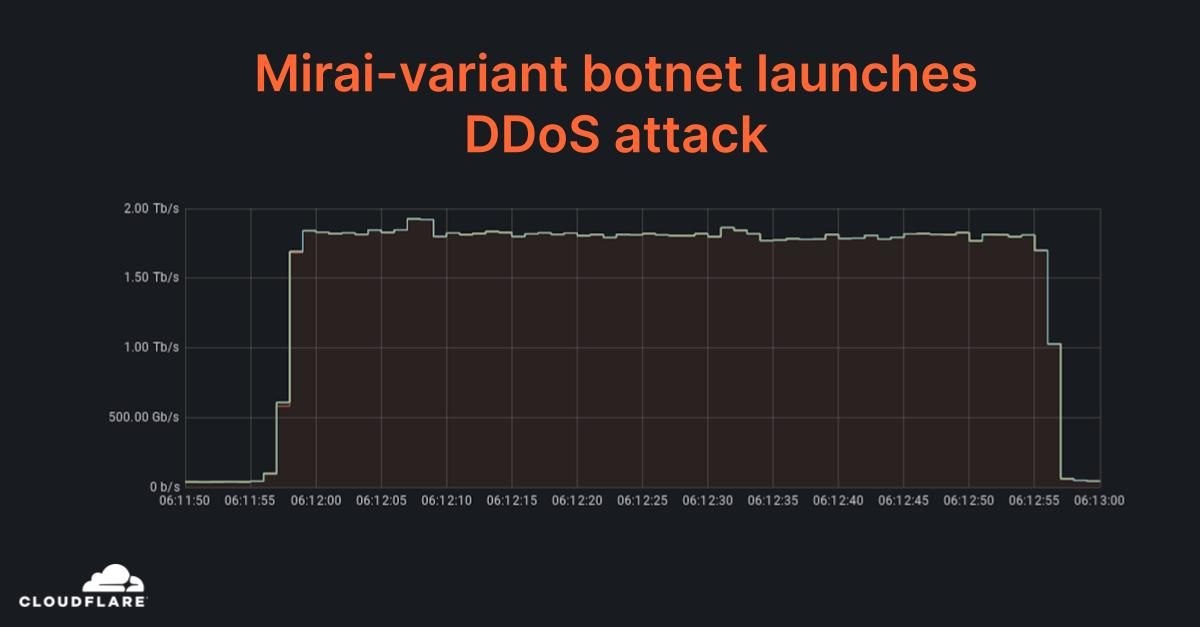
На прошлой неделе в CDN-сети Cloudflare была успешно погашена DDoS-атака, на пике показавшая около 2 Тбит/с. Столь внушительный поток, по данным провайдера, создавали зараженные IoT-устройства и серверы, взломанные через незакрытую дыру в софте GitLab.

Дидосеры пытались сокрушить мишень, применяя две разные техники — отражение / усиление трафика с помощью DNS-резолверов и UDP-флуд. В атаке принимали участие  примерно 15 тыс. Mirai-подобных ботов; благодаря крепкой защите дидосеры отступились после первой же минуты.


Уязвимость в веб-интерфейсе GitLab, о которой идет речь, была устранена еще в апреле. К сожалению, патч, защищающий от эксплойта CVE-2021-22205, установили далеко не все пользователи. По данным Rapid7, в начале текущего месяца спасительная заплатка отсутствовала на половине подключенных к интернету систем управления Git-репозиториями.

Терабитные DDoS для Cloudflare уже не в диковинку. Атаки такой мощности, по словам специалистов, наблюдались и в III квартале, и в октябре-ноябре, но последняя оказалась рекордной. В прошлом квартале также резко увеличилось количество DDoS сетевого уровня (3 и 4) —на 44%.

Бот-сети, по команде генерирующие мусорный поток и направляющие его на мишень, сохраняют актуальность как угроза, и злоумышленники не ленятся создавать новых зловредов, способных массово заражать плохо защищенные сетевые и IoT-устройства. Так недавно в интернете объявились еще два ботнета-дидосера — Mēris и Pink.

Подпишитесь на новости

Хакеры подменили страницы Росстата и заявили о краже 23 ТБ данных

Росстат подтвердил целевые кибератаки на свои ресурсы, которые произошли в период с 29 октября по 1 ноября. Ночью на сайте ведомства появились посторонние сообщения и логотипы киберпреступных группировок. При этом в службе заявили: компрометации баз данных и утечки защищённой законом информации не выявлено.

Подмену страниц обнаружил «КоммерсантЪ», которому Росстат также предоставил комментарий.

Сообщения на белорусском языке появились и в федеральном разделе, и на страницах региональных управлений. Рядом разместили символику Silent Crow и «Киберпартизан BY» (обе организации признаны экстремистскими и запрещены в России).

Silent Crow заявила о проникновении во внутреннюю инфраструктуру, уничтожении систем и выгрузке около 23 ТБ данных: документов, баз и содержимого рабочих компьютеров.

Но на момент публикации исходного материала образцы похищенного представлены не были, независимого подтверждения этим заявлениям нет. Громкая цифра, но пока только со слов самих атакующих.

По версии Росстата, мониторинг своевременно обнаружил подозрительную активность, после чего специалисты начали внутреннее расследование. Вектор атаки и источники угрозы устанавливают совместно с правоохранителями.

Таким образом, подмена сайта подтверждена, а масштаб проникновения и судьба внутренних данных остаются предметом спора.

RSS: Новости на портале Anti-Malware.ru