



Cloudflare зафиксировала DDoS-атаку мощностью почти 2 Тбит/с

Cloudflare зафиксировала DDoS-атаку мощностью почти 2 Тбит/с

Cloudflare зафиксировала DDoS-атаку мощностью почти 2 Тбит/с

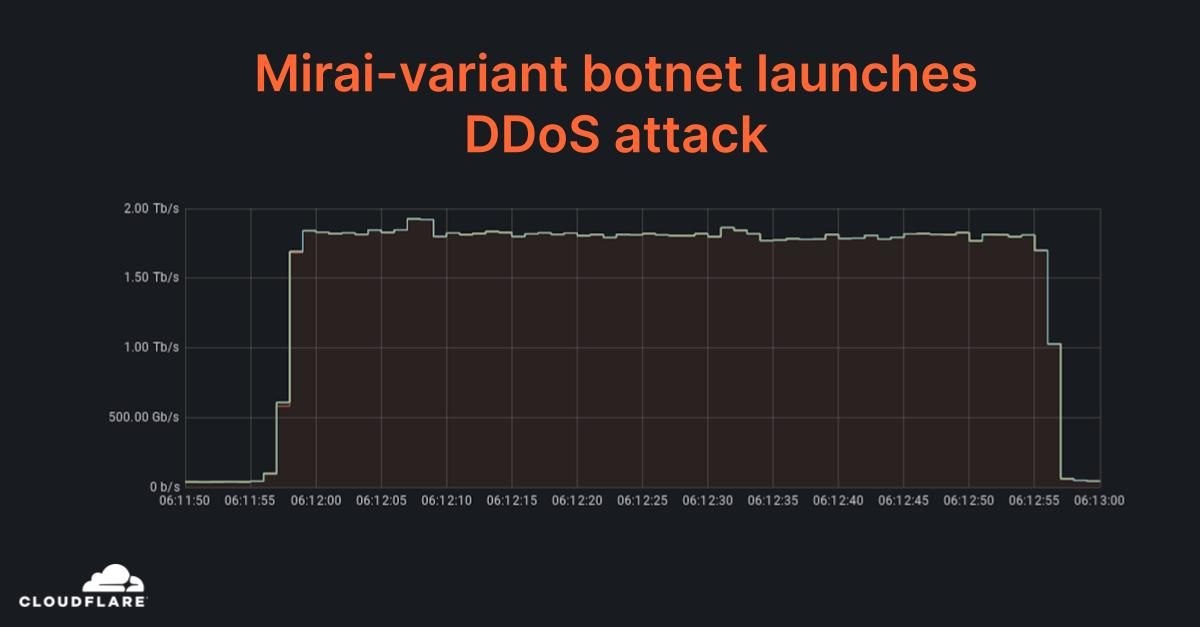
На прошлой неделе в CDN-сети Cloudflare была успешно погашена DDoS-атака, на пике показавшая около 2 Тбит/с. Столь внушительный поток, по данным провайдера, создавали зараженные IoT-устройства и серверы, взломанные через незакрытую дыру в софте GitLab.

Дидосеры пытались сокрушить мишень, применяя две разные техники — отражение / усиление трафика с помощью DNS-резолверов и UDP-флуд. В атаке принимали участие  примерно 15 тыс. Mirai-подобных ботов; благодаря крепкой защите дидосеры отступились после первой же минуты.


Уязвимость в веб-интерфейсе GitLab, о которой идет речь, была устранена еще в апреле. К сожалению, патч, защищающий от эксплойта CVE-2021-22205, установили далеко не все пользователи. По данным Rapid7, в начале текущего месяца спасительная заплатка отсутствовала на половине подключенных к интернету систем управления Git-репозиториями.

Терабитные DDoS для Cloudflare уже не в диковинку. Атаки такой мощности, по словам специалистов, наблюдались и в III квартале, и в октябре-ноябре, но последняя оказалась рекордной. В прошлом квартале также резко увеличилось количество DDoS сетевого уровня (3 и 4) —на 44%.

Бот-сети, по команде генерирующие мусорный поток и направляющие его на мишень, сохраняют актуальность как угроза, и злоумышленники не ленятся создавать новых зловредов, способных массово заражать плохо защищенные сетевые и IoT-устройства. Так недавно в интернете объявились еще два ботнета-дидосера — Mēris и Pink.

Подпишитесь на новости

У владельцев Li Auto крадут аккаунты и требуют до 45 тысяч рублей

Российские владельцы Li Auto столкнулись с новой волной краж мастер-аккаунтов автомобилей. После потери доступа у части машин отключаются экраны и климат-контроль, а в отдельных случаях возникают проблемы с запуском. Затем появляется предложение вернуть учётную запись за деньги.

О случаях вымогательства рассказал Autonews.ru. Проблему подтвердил представитель Sinomach Auto — официального дистрибьютора Li Auto в России.

По словам сооснователя клуба владельцев Lixiang Александра Рассказова, известно примерно о 20 пострадавших. Требуемые суммы составляют 35-45 тыс. рублей. Точное количество жертв может быть больше.

Мастер-аккаунт связан с управлением автомобилем через фирменное приложение. Последствия его перехвата различаются: у одних владельцев пропадает машина из профиля, у других перестают работать отдельные функции. Один из собеседников издания смог поехать с физическим ключом, хотя Bluetooth-ключ не срабатывал.

Точный механизм кражи пока неизвестен. Рассказов утверждает, что теперь страдают и владельцы с оплаченными китайскими номерами в сервисе eSender, который раньше помогал сохранять контроль над аккаунтом.

Li Auto и дистрибьютор разрабатывают защиту и процедуру восстановления доступа. Также готовится перенос привязки с китайских номеров на электронную почту. Решения обещают распространить и на официально поставленные машины, и на параллельный импорт; сроки не названы.

RSS: Новости на портале Anti-Malware.ru