



Сообщения в iOS 15.2 будут скрывать от детей контент с обнажёнкой

Сообщения в iOS 15.2 будут скрывать от детей контент с обнажёнкой

Сообщения в iOS 15.2 будут скрывать от детей контент с обнажёнкой

Apple уже давно ведёт речь о защите детей от неприемлемого контента, который нередко встречается в Сети. Одну из таких функций тестеры iOS недавно заметили в очередном релизе бета-версии операционной системы.

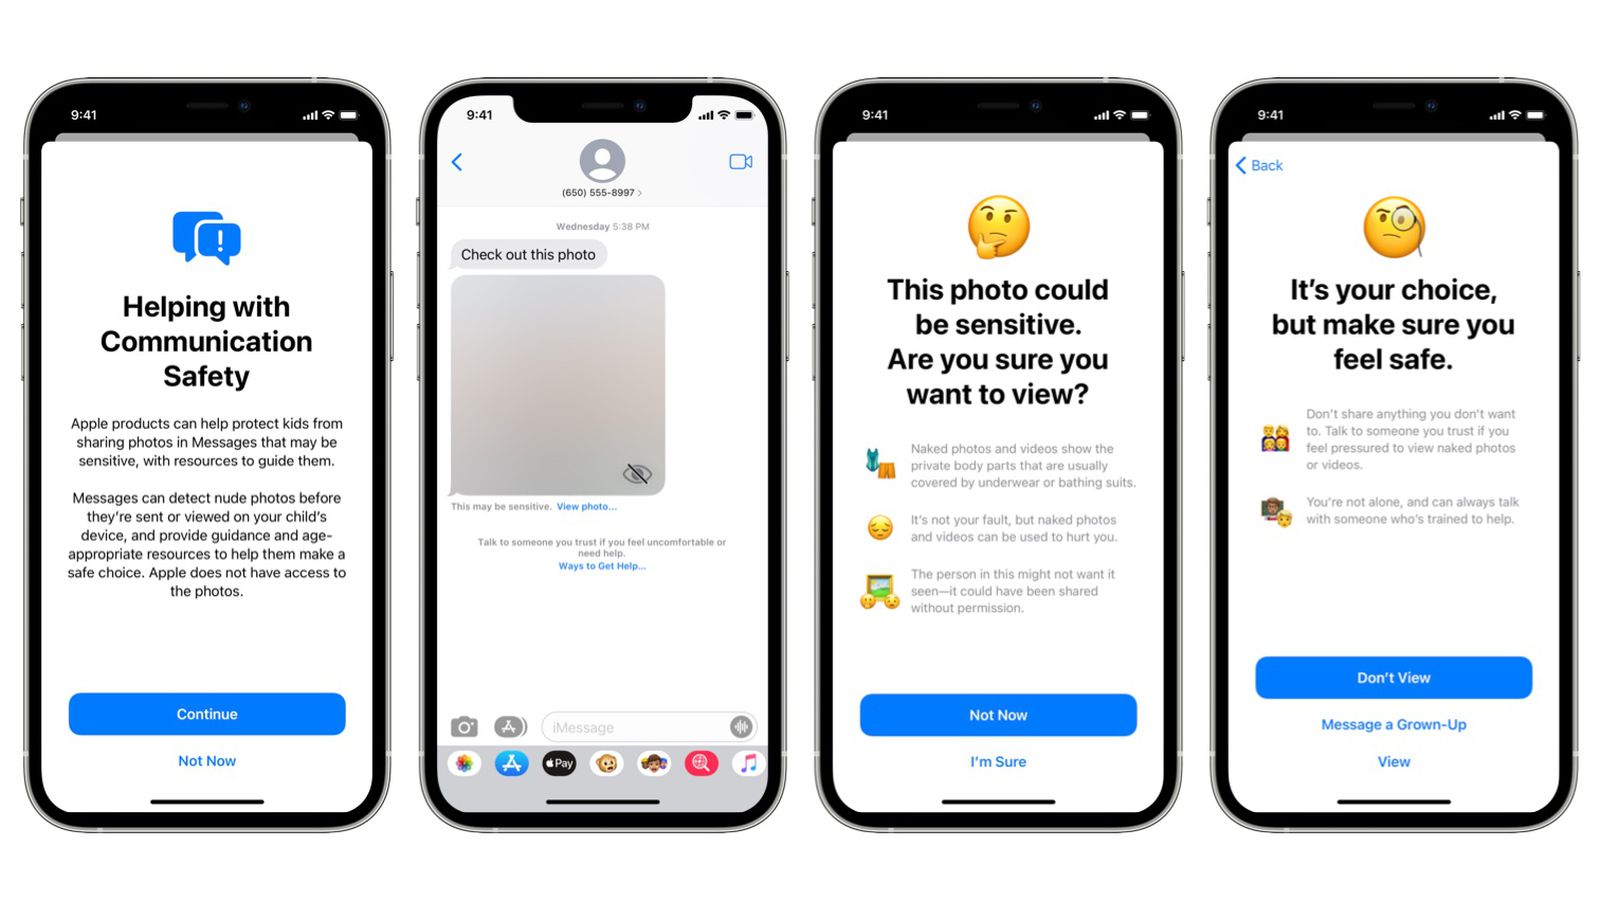
Нововведение получило имя Communication Safety (безопасность общения) и оно распространяется на приложение «Сообщения». Apple подчёркивает, что между Communication Safety и печально известной CSAM (технология сканирования контента пользователей) нет ничего общего.

Появившаяся во второй бета-версии iOS 15.2 функциональность имеет прямое отношение к системе родительского контроля. Если активировать эту настройку, приложение «Сообщения» будет детектировать наготу в приходящих медиафайлах.

В результате дети не увидят подобный контент даже при прямом получении его в личном сообщении. Само изображение будет размыто, а несовершеннолетнего владельца смартфона предупредят о неприемлемом содержимом.


Помимо этого, разработчики iOS предусмотрели систему уведомлений, которая будет оповещать родителей в том случае, если их ребёнок просматривает материалы для взрослых. Apple подчеркнула, что новая функция никак не затрагивает сквозное шифрование, так что переписки пользователей якобы останутся только между ними.

Напомним, что на днях исследователи показали очередной способ обмануть нашумевшую технологию Apple CSAM. Оказалось, что с помощью хеш-фильтра систему можно ввести в заблуждение.

Подпишитесь на новости

Отключите HTTP/2 или обновитесь: Apache исправил критическую уязвимость

Разработчики Apache HTTP Server выпустили версию 2.4.71 с патчем для критической уязвимости CVE-2026-119618. Ошибка находится в модуле mod_http2, который отвечает за работу с протоколом HTTP/2, и может привести к удаленному выполнению кода. Уязвимы версии сервера с 2.4.55 по 2.4.70, а также отдельные сборки модуля mod_h2 с 2.0.8 по 2.0.42.

Описание уязвимости опубликовано в бюллетене Apache. Проблема связана с состоянием гонки в функции assign_headers(): несколько потоков обращаются к общим данным без нужной синхронизации, и это может повредить память сервера.

Первым об ошибке 26 октября сообщил сканер опенсорс-кода Anthropic. 3 ноября ту же уязвимость независимо нашли Энтони Уимс и Саймон Сканнелл из Google Cloud Vulnerability Research.

Red Hat оценила уязвимость в 9,8 балла из 10 по шкале CVSS. По данным компании, неаутентифицированный злоумышленник может получить контроль над процессом веб-сервера. Атаке подвержены только серверы с включенным HTTP/2, конфигурации с одним HTTP/1.1 в безопасности.

Red Hat также сообщила, что в открытых исследованиях уже показан надежный эксплойт. Опубликованный на GitHub PoC при этом вызывает только повреждение памяти и падение процессов.

По оценке Wiz, ресурсы с уязвимыми версиями Apache есть в 64% облачных сред, а в 51% они доступны из интернета. Настройки серверов в этих цифрах не учтены.

Администраторам рекомендуют обновиться до 2.4.71. Если это пока невозможно, атаку можно предотвратить, временно отключив HTTP/2. В той же версии исправлены еще две уязвимости: CVE-2026-106023 в модуле mod_md, из-за которой падают процессы сервера, и CVE-2026-109163 в mod_vhost_alias с низким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru