



Эксперты показали, как обмануть функцию сканирования фото Apple CSAM

Эксперты показали, как обмануть функцию сканирования фото Apple CSAM

Эксперты показали, как обмануть функцию сканирования фото Apple CSAM

Исследователи из Имперского колледжа Лондона показали лёгкий способ обмануть систему сканирования медиаконтента. В качестве примера взяли технологию Apple CSAM, которая создала немало шума летом этого года.

Напомним, что CSAM (Child Sexual Abuse Material) была разработана с целью вычислять и пресекать распространение порнографических материалов, в которых фигурируют несовершеннолетние лица.

Из-за большого давления пользователей и специалистов по защите информации техногиганту из Купертино пришлось отложить введение этой функции в эксплуатацию до 2022 года. За это время разработчики обещали усовершенствовать CSAM и сделать саму технологию более прозрачной.

Основная идея разработки Apple опирается на сравнение хешей изображений, которые передаются с помощью iOS-устройств, с базой данных NCMEC и других организаций, занимающихся вопросами защиты детей.

Если CSAM найдёт совпадения, специалисты Apple изучат содержимое подозрительных материалов, а затем, если алерт подтвердится, передадут правоохранителям информацию о распространении детской порнографии.

Однако на симпозиуме USENIX специалисты продемонстрировали интересный способ, доказывающий, что ни Apple CSAM, ни любая другая аналогичная система не способна эффективно детектировать нелегальный контент.

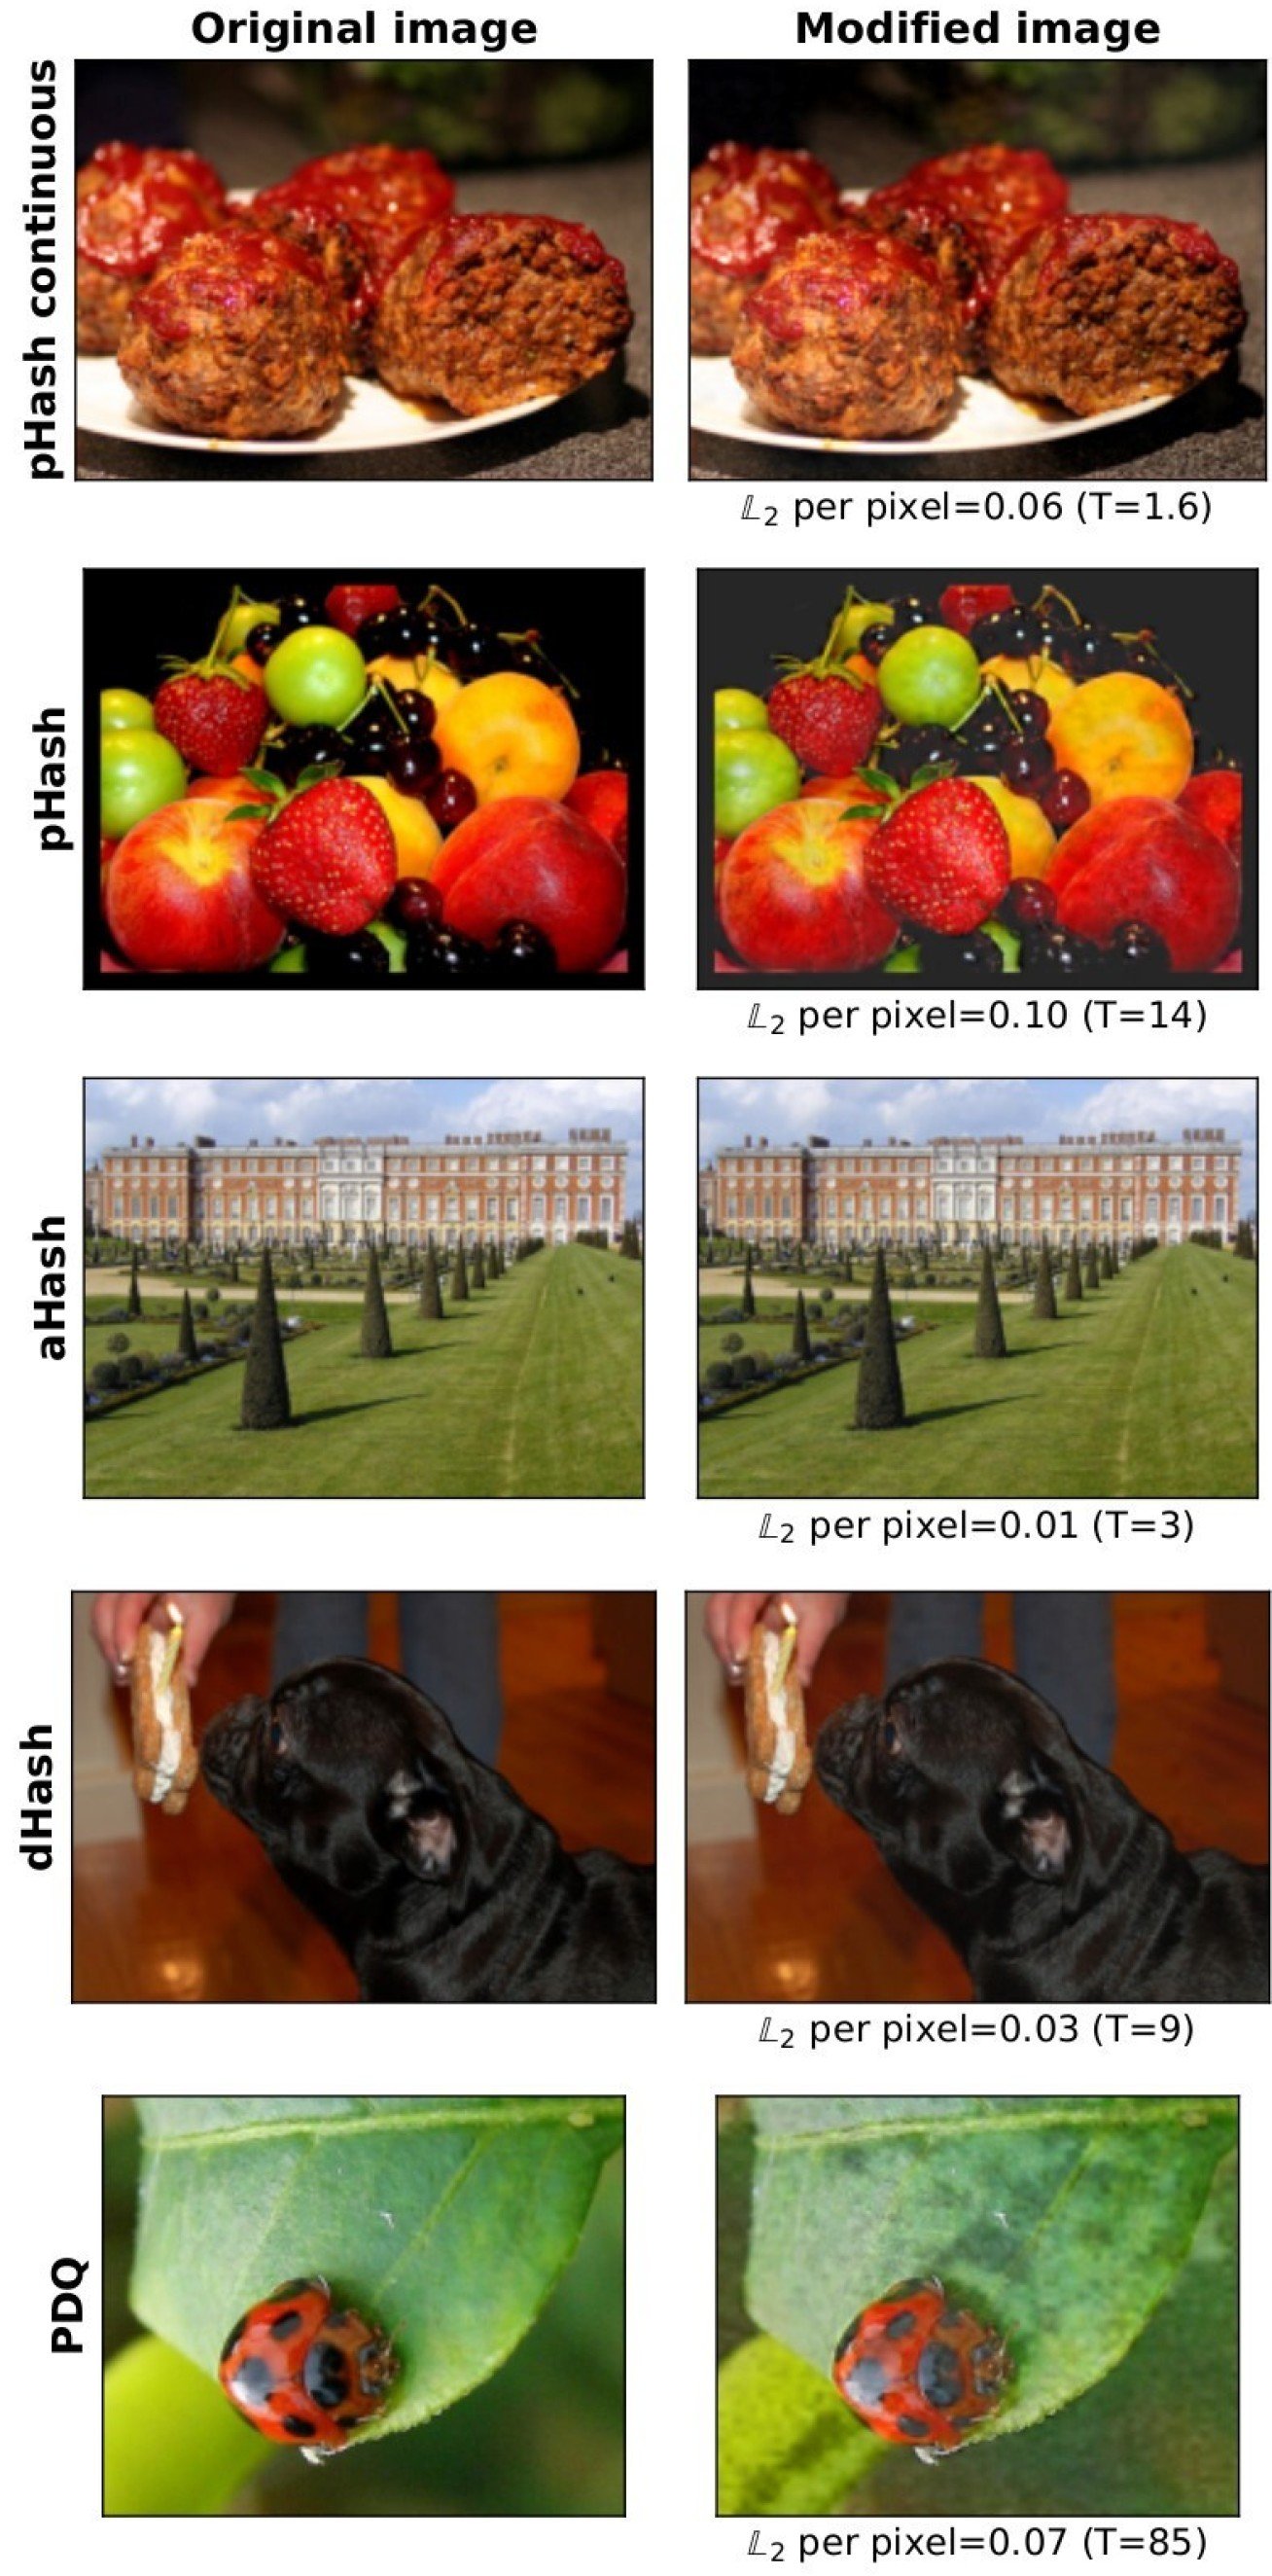
По словам исследователей, алгоритмы детектирования достаточно легко обмануть — в 99,9% случаев, причём для этого даже не потребуется визуально менять изображения. Сам фокус заключается в использовании специального хеш-фильтра, который заставит систему сканирования воспринимать этот контент иначе. Для глаза человека разница будет незаметна:


В отчёте (PDF) специалисты указали на контрмеры — увеличить порог срабатывания, однако это неизбежно приведёт к ложноположительным детектам.

Напомним, в прошлом месяце стало известно, что Евросоюз уже давно хотел сканировать фото на iPhone пользователей, ещё до самого анонса технологии Apple CSAM.

Подпишитесь на новости

Binance раскрыла, как фальшивое собеседование помогло украсть $6,3 млрд

Предложение работы, разговор с подставным гендиректором и тестовое задание с вредоносным кодом — так началась цепочка атаки на Binance, из которой вывели $6,3 млрд. Биржа раскрыла новые детали: злоумышленники месяцами готовили многоэтапную операцию, совмещая социальную инженерию, заражение устройств и ИИ.

Подробности опубликованного 3 ноября отчёта Binance приводит Bloomberg.

С одним из инженеров связался через платформу поиска работы человек, представившийся руководителем проекта. Затем сотрудник прошёл собеседование в мессенджере с якобы главой компании.

Компании в действительности не существовало, зато предложенный для тестового задания репозиторий содержал вполне настоящий вредоносный код. По словам сопредседателя Binance Ричарда Тенга, сводить случившееся к одной ошибке сотрудника нельзя.

Атакующие использовали поддельные интервью, вредоносную программу под видом инструментов разработчика, скомпрометированные устройства и ИИ. Конкретную роль искусственного интеллекта в приведённом описании не раскрывают.

Об атаке стало известно 29 октября. Сначала биржа сообщила о возможном взломе ноутбука инженера, позднее обнаружила дополнительные точки проникновения. Binance и ФБР связывают кражу с северокорейскими хакерами; КНДР обвинения отвергает.

После инцидента партнёры помогли заморозить почти $3 млрд. Это ещё не означает возврат денег. Сама Binance заявляет, что почти восполнила украденные активы за счёт корпоративных средств и двух страховых фондов. Вывод средств, приостановленный почти на двое суток, начали поэтапно восстанавливать в воскресенье.

RSS: Новости на портале Anti-Malware.ru