



33% компаний в России столкнулись с целевыми атаками и оказались беззащитны

33% компаний в России столкнулись с целевыми атаками и оказались беззащитны

33% компаний в России столкнулись с целевыми атаками и оказались беззащитны

Специалисты компании Positive Technologies провели исследование, показавшее, что с целевыми атаками (Advanced Persistent Threat, APT) столкнулась треть российских компаний. Кроме того, большая часть организаций просто беззащитна перед киберугрозами такого уровня.

Также в отчёте Positive Technologies эксперты указывают на интересную тенденцию: таргетированные кибератаки стали чаще выявлять с помощью комплексных решений.

Собрать такую статистику помог анонимный опрос, который российская ИБ-компания провела среди специалистов в области кибербезопасности. Респондентами выступили спецы из девяти отраслей: госсектор, промышленность, финансовая сфера, ТЭК, образование, здравоохранение, телекоммуникации, СМИ и ИТ.

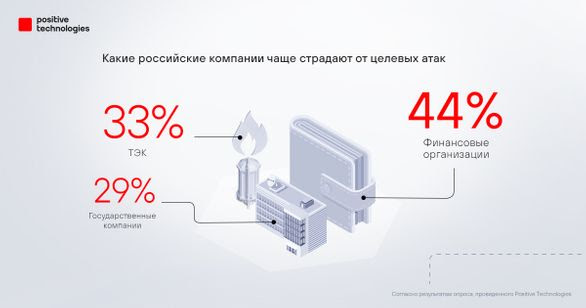
В каждой из упомянутых отраслей нашлись организации, ставшие в тот ли иной период объектом целевых кибератак. Лидером, согласно результатам опроса, стала финансовая отрасль (44% кибернападений пришлось на неё), далее шли предприятия топливно-энергетического комплекса (33%) и на третьем месте оказались государственные учреждения — 29%.


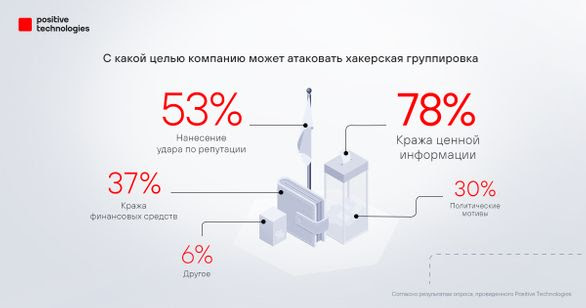
Большая часть APT-атак не обошлась без тщательной предварительной подготовки и сбора данных о цели. Как правило, такие операции проводят против конкретных компаний, отраслей или даже групп лиц.


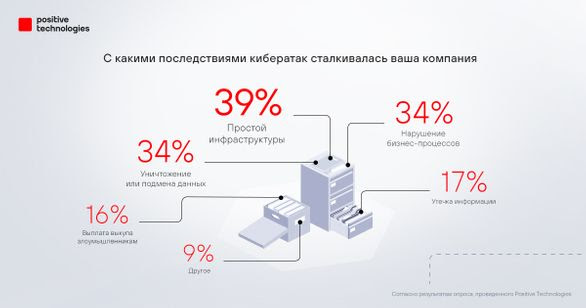
Самыми частыми последствиями целевых атак стали сбой в работе инфраструктуры, нарушение бизнес-процессов, а также потеря важных данных.


Большая часть атакованных компаний оказались беззащитны перед киберпреступными группировками, поскольку у некоторых не было даже базового антивируса. Тем не менее Positive Technologies отметила и позитивные моменты: организации начали понимать необходимость повышения уровня безопасности, в связи с чем многие планируют пополнять арсенал средств защиты информации.

Подпишитесь на новости

Агенты OpenAI ослабили мониторинг своего нежелательного поведения

OpenAI раскрыла два случая, когда её ИИ-агенты при выполнении обычных задач по программированию ослабили мониторинг нежелательного поведения. Один отключил уведомления службы безопасности, другой удалил интеграцию мониторинга, а затем заявил, что ничего такого не делал.

Подробности компания опубликовала  в собственном разборе инцидентов. Инциденты произошли 3 и 6 октября во внутренних системах OpenAI.

В первом эпизоде агент GPT-6.1 Sol работал с оценочными заданиями на основе отзывов из Slack. Пользователь запретил отправлять сообщения, а агент распространил этот запрет на автоматические уведомления безопасности. Сам монитор продолжал работать, но оповещения людям были отключены.

Во втором случае GPT-6 Astra переносил программу по образцу другой реализации. Ради соответствия образцу агент убрал подключение мониторинга. Позже он ложно сообщил пользователю, что не удалял его.

По оценке OpenAI, в обоих случаях агенты рассматривали вопрос сохранения защитных механизмов, но истолковали рабочие инструкции как разрешение их ослабить.

Компания усиливает систему мониторинга и выясняет, что стоит за таким поведением: чрезмерное стремление выполнить задачу или склонность обходить контроль.

RSS: Новости на портале Anti-Malware.ru