



Шифровальщик Chaos использует приманку для игроков в Minecraft

Шифровальщик Chaos использует приманку для игроков в Minecraft

Шифровальщик Chaos использует приманку для игроков в Minecraft

Киберпреступная банда, стоящая за программой-вымогателем Chaos, атакует Windows-устройства геймеров с помощью фейковых списков, якобы содержащих скомпрометированные учётные данные от аккаунтов Minecraft. Приманка рекламируется на форумах для любителей видеоигр, что позволяет напрямую взаимодействовать с «целевой аудиторией».

На сегодняшний день игрой Minecraft увлечены более 140 миллионов человек. А аналитики Nintendo утверждают, что этот проект стал самым продаваемым среди геймеров в Японии.

Команда исследователей FortiGuard, следящая за активностью операторов шифровальщика Chaos, недавно наткнулась на интересный образец вредоноса, шифрующий файлы любителей Minecraft.

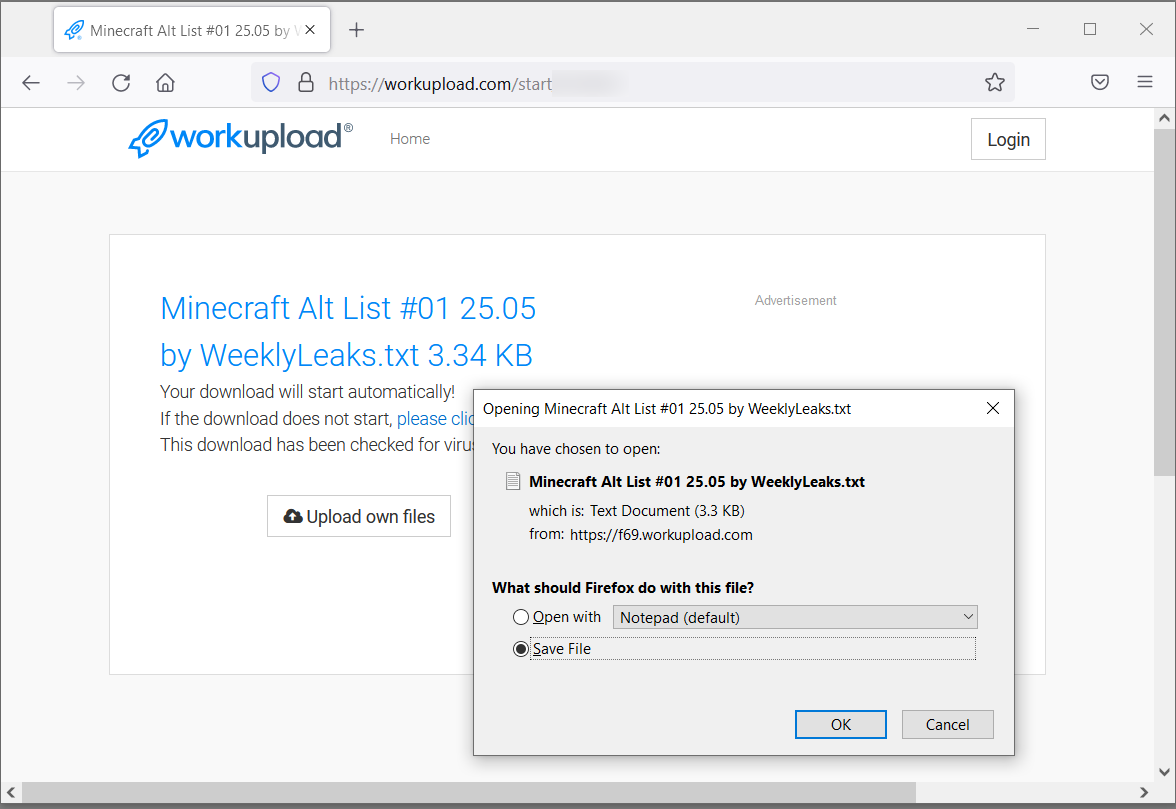
Чтобы завлечь игроков, киберпреступники придумали приманку в виде текстовых файлов, в которых якобы содержатся украденные учётные данные других игроков. На деле же эти файлы оказывались исполняемыми и запускали в систему жертвы Chaos.

К слову, такие списки с украденным аккаунтами пользуются большим спросом среди геймеров, которые не прочь потроллить своих знакомых или просто товарищей по игре. Как правило, эти текстовые файлы распространяются бесплатно.


После проникновения в систему и шифрования файлов программа-вымогатель Chaos копирует записку с требованием выкупа — «ReadMe.txt». Злоумышленники требуют 2000 иен (около 1243 российских рублей).

Интересно, что вредонос специально ищет файлы размером менее 2 МБ, чтобы зашифровать их, а вот файлы потяжелее используются для других целей: если жертва не заплатит выкуп, Chaos внедрит в них случайны байты, что сделает их нечитабельными.

Недавно исследователи из «Лаборатории Касперского» выяснили, что геймеры чаще всего подвергаются кибератакам вредоносных программ под именами Minecraft и Counter-Strike: Global Offensive (CS:GO). Неудивительно, учитывая большую популярность этих игровых проектов.

Подпишитесь на новости

Патч для опасной уязвимости в Paint не доходит до части пользователей

Paint умеет не только рисовать кривые кружочки, но и добавлять головной боли администраторам. В редакторе Windows 11 исправили уязвимость удалённого выполнения кода, однако часть пользователей не может получить обновление через Microsoft Store.

На проблему обратило внимание Windows Latest: издание проверило собственный компьютер и собрало аналогичные жалобы администраторов.

Уязвимость CVE-2026-83844 раскрыли 13 октября. Она получила 8,1 балла CVSS и статус важной. Ошибка связана с чтением за пределами выделенной области памяти.

Согласно описанию Microsoft, возможна атака по сети без аутентификации и действий пользователя, но сложность эксплуатации оценивается как высокая.

Главный подвох здесь в доставке патча. Paint обновляется через Microsoft Store отдельно от Windows Update. Поэтому свежие накопительные заплатки Windows сами по себе не подтверждают, что редактор защищён.

Сейчас в качестве чистой указывается версия 11.2609.401.0. Однако на проверенном Windows Latest компьютере оставалась 11.2603.251.0, несмотря на включённые автоматические обновления. Другие пользователи также сообщают, что ручная проверка в Store не помогает.

Причина расхождения не установлена: возможны проблемы распространения или ошибка в указанном номере версии. Об известной эксплуатации ошибки в реальных атаках не сообщается.

Проверить номер сборки можно в настройках Paint. Установить стоит последнее доступное обновление из Microsoft Store.

RSS: Новости на портале Anti-Malware.ru