



Шифровальщик Chaos использует приманку для игроков в Minecraft

Шифровальщик Chaos использует приманку для игроков в Minecraft

Шифровальщик Chaos использует приманку для игроков в Minecraft

Киберпреступная банда, стоящая за программой-вымогателем Chaos, атакует Windows-устройства геймеров с помощью фейковых списков, якобы содержащих скомпрометированные учётные данные от аккаунтов Minecraft. Приманка рекламируется на форумах для любителей видеоигр, что позволяет напрямую взаимодействовать с «целевой аудиторией».

На сегодняшний день игрой Minecraft увлечены более 140 миллионов человек. А аналитики Nintendo утверждают, что этот проект стал самым продаваемым среди геймеров в Японии.

Команда исследователей FortiGuard, следящая за активностью операторов шифровальщика Chaos, недавно наткнулась на интересный образец вредоноса, шифрующий файлы любителей Minecraft.

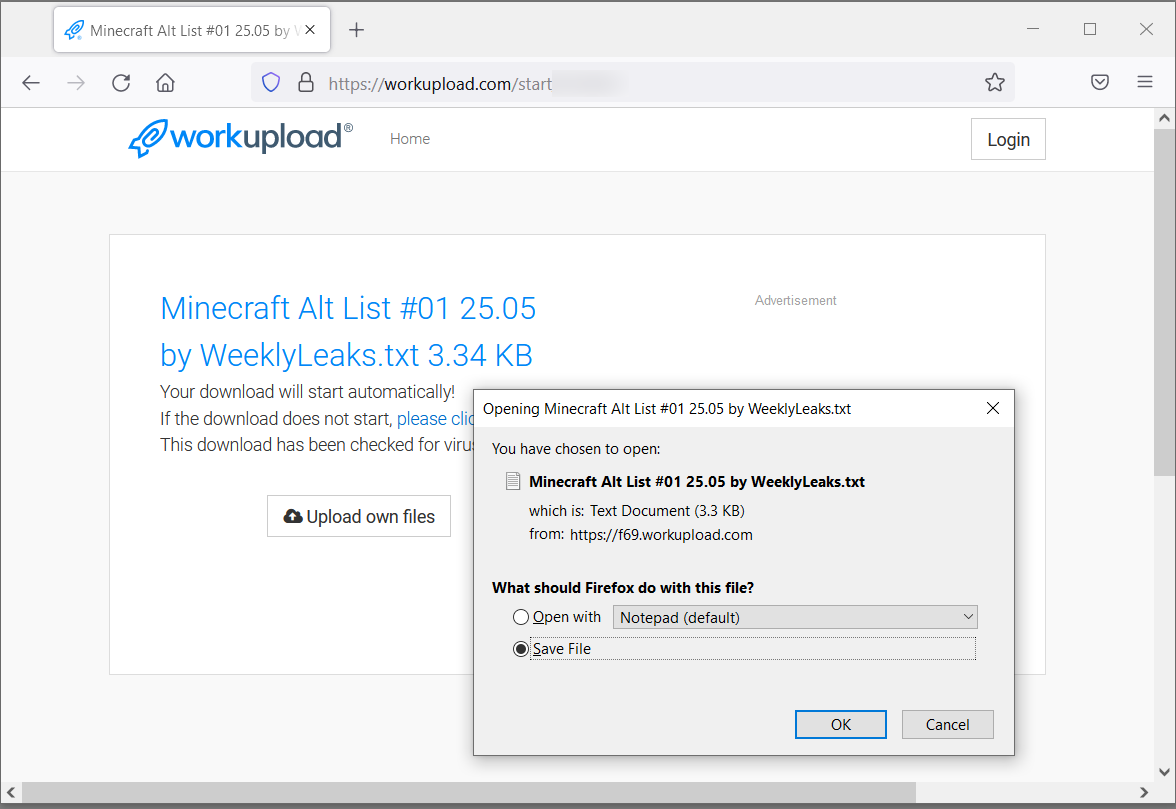
Чтобы завлечь игроков, киберпреступники придумали приманку в виде текстовых файлов, в которых якобы содержатся украденные учётные данные других игроков. На деле же эти файлы оказывались исполняемыми и запускали в систему жертвы Chaos.

К слову, такие списки с украденным аккаунтами пользуются большим спросом среди геймеров, которые не прочь потроллить своих знакомых или просто товарищей по игре. Как правило, эти текстовые файлы распространяются бесплатно.


После проникновения в систему и шифрования файлов программа-вымогатель Chaos копирует записку с требованием выкупа — «ReadMe.txt». Злоумышленники требуют 2000 иен (около 1243 российских рублей).

Интересно, что вредонос специально ищет файлы размером менее 2 МБ, чтобы зашифровать их, а вот файлы потяжелее используются для других целей: если жертва не заплатит выкуп, Chaos внедрит в них случайны байты, что сделает их нечитабельными.

Недавно исследователи из «Лаборатории Касперского» выяснили, что геймеры чаще всего подвергаются кибератакам вредоносных программ под именами Minecraft и Counter-Strike: Global Offensive (CS:GO). Неудивительно, учитывая большую популярность этих игровых проектов.

Подпишитесь на новости

РКН указал на Google Forms как на риск для локализации персональных данных

Собрать заявки через Google Forms удобно, но удобство не отменяет требований к персональным данным. В докладе Роскомнадзора сервис отдельно отмечен как проблемный вариант в контексте локализации баз данных граждан России. Форма на пять минут может обернуться вопросами, на которые отвечать придётся значительно дольше.

Такая позиция представлена в материалах выступления начальника управления по защите прав субъектов персональных данных РКН Юрия Контемирова на семинаре системы ГАРАНТ 5 ноября.

На слайде об «иностранных элементах» ведомство подчёркивает: первично — соблюдение требований к локализации баз на территории РФ. Рядом с перечислением операций, включая запись, хранение и извлечение данных, использование Google Forms помечено красным крестом.


Отдельно РКН разграничивает локализацию и трансграничную передачу. Последняя определяется как передача данных иностранному лицу на территорию иностранного государства. Для неё предусмотрен собственный порядок, включая уведомление ведомства.

При этом, согласно презентации, передача российскому получателю сама по себе не становится трансграничной только потому, что используется иностранный мессенджер. Но такая квалификация не снимает отдельных требований к локализации.

В докладе также указан штраф до 6 млн рублей по части 8 статьи 13.11 КоАП за нарушение требований локализации.

RSS: Новости на портале Anti-Malware.ru