


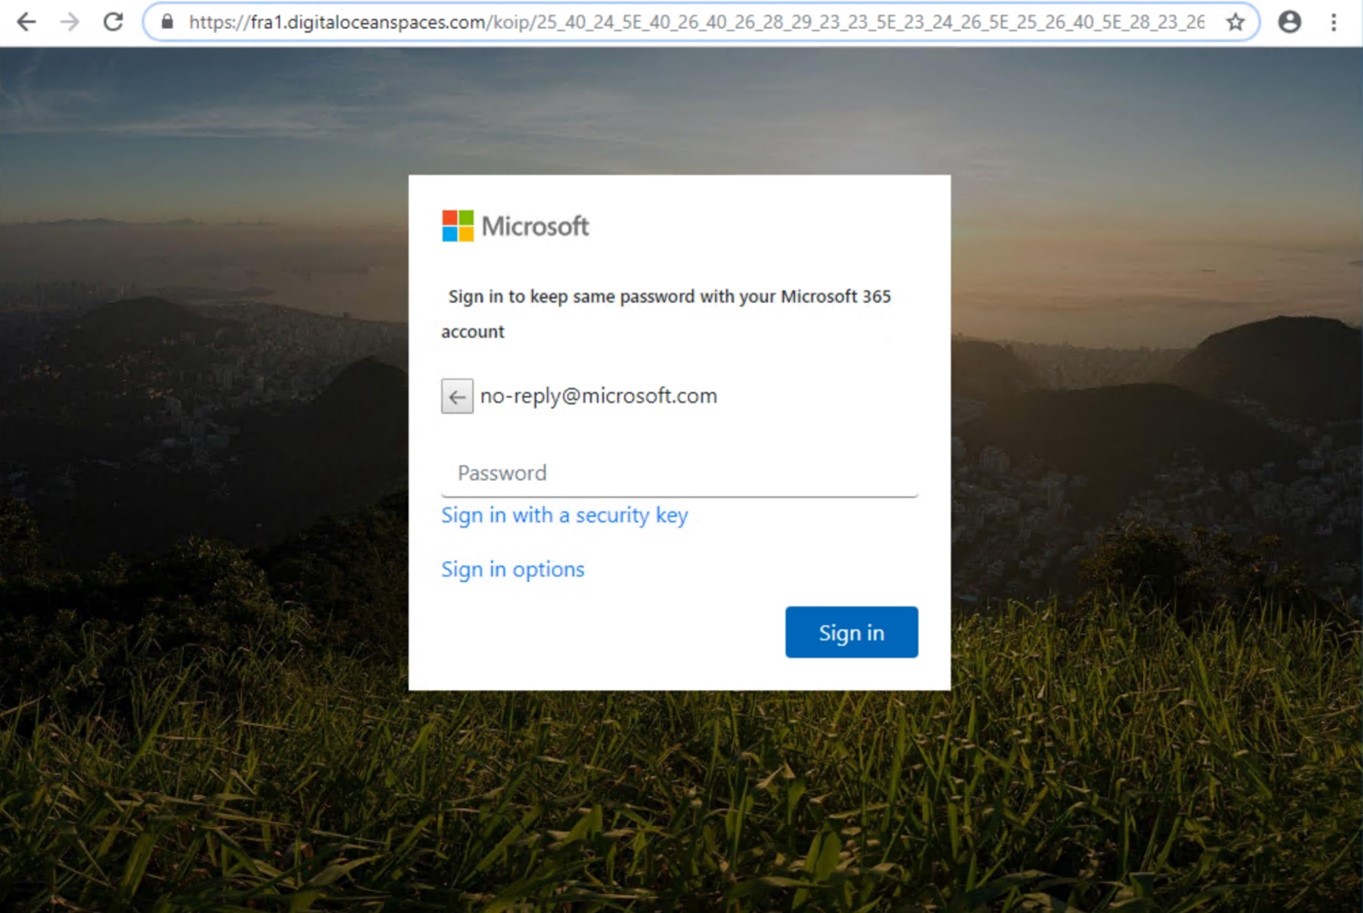

Microsoft рассказала о фишинговом наборе, похожем на монстра Франкенштейна

Microsoft рассказала о фишинговом наборе, похожем на монстра Франкенштейна

Microsoft рассказала о фишинговом наборе, похожем на монстра Франкенштейна

Microsoft предупредила о мощной фишинговой кампании, в ходе которой злоумышленники пытаются добраться до учётных данных сотрудников организаций. Эти атаки отличаются использованием фишингового набора, состоящего из пяти различных компонентов, принадлежащих другим похожим наборам.

На активность фишеров обратила внимание команда Microsoft 365 Defender Threat Intelligence. Впервые новый набор для фишинга попался экспертам на глаза в декабре 2020 года, а позже исследователи присвоили ему имя TodayZoo.

«Злоумышленники могут подобрать для себя наиболее подходящие и эффективные компоненты подобных наборов, поскольку сегодня чёрные онлайн-рынки буквально изобилуют самыми разными вредоносными инструментами. Потом киберпреступники связывают эти тулзы, создавая свой кастомный фишинговый набор. Именно так появился на свет TodayZoo», — пишет команда Microsoft.

Как правило, наборы для фишинга продаются в дарквебе за единовременный платёж. Злоумышленник получает архив, содержащий изображения, скрипты и HTML-страницы. Всё это позволяет ему создать специальные электронные письма, замаскированные под легитимные уведомления, и заманить жертву на веб-страницу, которая соберёт его учётные данные.


В кампании TodayZoo злоумышленники пытаются выдать себя за сотрудников Microsoft. Жертвам объясняют, что им необходимо поменять пароль, так как он может быть скомпрометирован, либо представляют письма как уведомления от факса или сканера.

Интересно, что сам фишинговый набор заимствует код аж у пяти других наборов: Botssoft, FLCFood, Office-RD117, WikiRed и Zenfo. По словам специалистов, этот «монстр Франкенштейна» наглядно демонстрирует развитие инструментов для фишинга.

Подпишитесь на новости

Anthropic предупредила об ИИ-червях, угрожающих умной технике

Компактные ИИ-модели могут приблизиться к автономному распространению по слабо защищенным устройствам. Anthropic рассматривает сценарий, в котором модель копируется между узлами и использует их вычислительные ресурсы без постоянной связи с центральным дата-центром.

В исследовании компании показан запуск модели Gemma4-26B-A4B на 15 недорогих Android TV-приставках.

Скорость составила 0,39 токена в секунду. Это медленно для чата, но демонстрирует возможность распределить вычисления между бытовыми устройствами.

Модели с 30 млрд параметров и меньше уже выполняют многие отдельные этапы размножения, однако ошибаются при объединении их в полную цепочку.

В упрощенном эксперименте GLM-5.2 справилась с распространением другой, меньшей модели. Доступ к тестовым устройствам намеренно облегчили: ADB работал без аутентификации. Поэтому результат не доказывает способность автономно заражать произвольную технику в интернете.


Среди протестированных моделей пока нет той, которая одновременно достаточно компактна для выбранных устройств и достаточно способна для надежного полного цикла. По грубой экстраполяции исследователей, такой уровень может стать реальным к концу 2026 года.

Потенциальную распределенную сеть будет сложно остановить одним выключателем. При этом предполагаемое распространение может занимать дни, а не секунды.

RSS: Новости на портале Anti-Malware.ru