



Microsoft рассказала о фишинговом наборе, похожем на монстра Франкенштейна

Microsoft рассказала о фишинговом наборе, похожем на монстра Франкенштейна

Microsoft рассказала о фишинговом наборе, похожем на монстра Франкенштейна

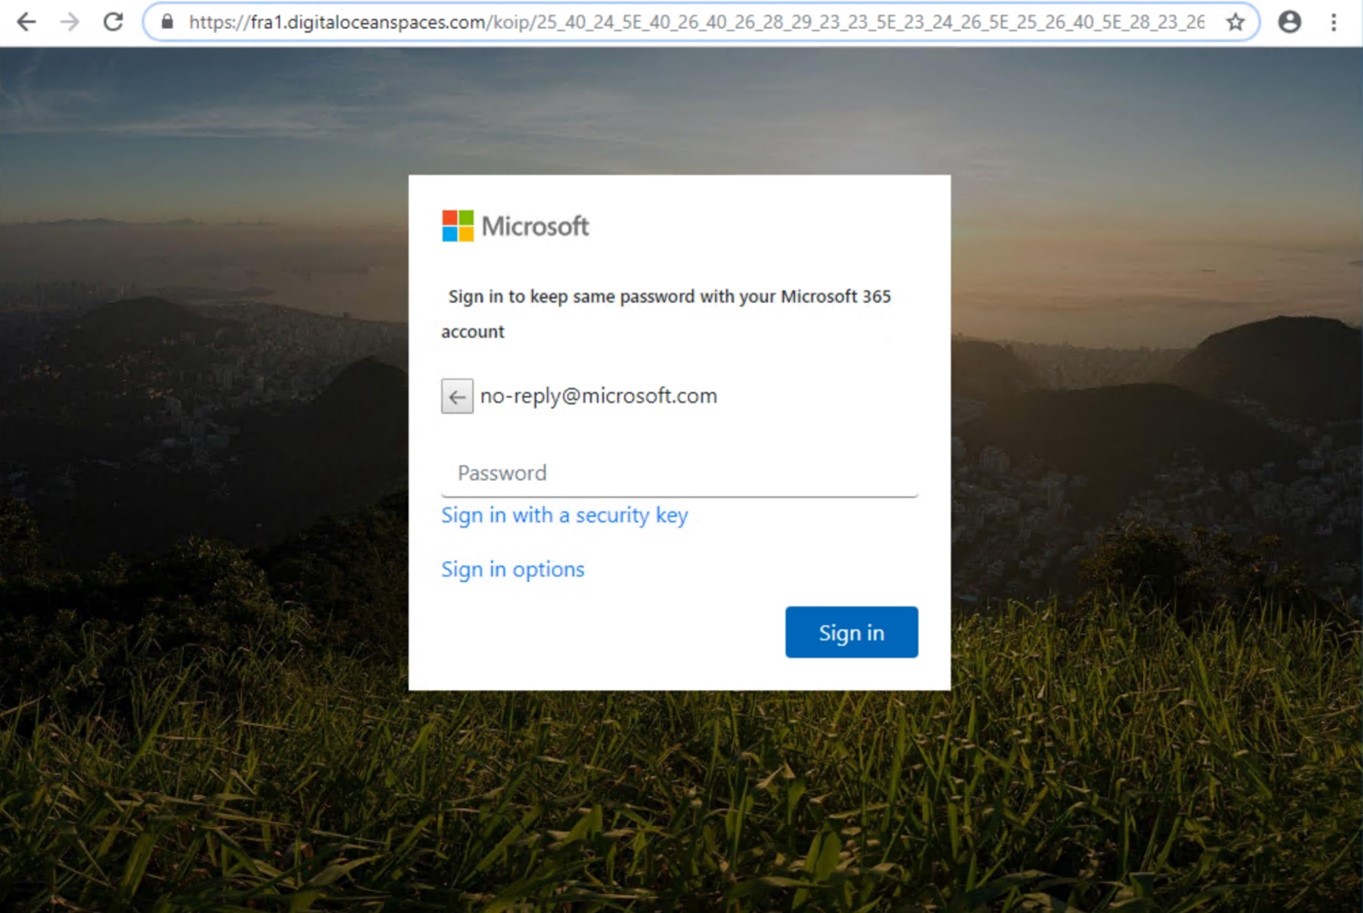
Microsoft предупредила о мощной фишинговой кампании, в ходе которой злоумышленники пытаются добраться до учётных данных сотрудников организаций. Эти атаки отличаются использованием фишингового набора, состоящего из пяти различных компонентов, принадлежащих другим похожим наборам.

На активность фишеров обратила внимание команда Microsoft 365 Defender Threat Intelligence. Впервые новый набор для фишинга попался экспертам на глаза в декабре 2020 года, а позже исследователи присвоили ему имя TodayZoo.

«Злоумышленники могут подобрать для себя наиболее подходящие и эффективные компоненты подобных наборов, поскольку сегодня чёрные онлайн-рынки буквально изобилуют самыми разными вредоносными инструментами. Потом киберпреступники связывают эти тулзы, создавая свой кастомный фишинговый набор. Именно так появился на свет TodayZoo», — пишет команда Microsoft.

Как правило, наборы для фишинга продаются в дарквебе за единовременный платёж. Злоумышленник получает архив, содержащий изображения, скрипты и HTML-страницы. Всё это позволяет ему создать специальные электронные письма, замаскированные под легитимные уведомления, и заманить жертву на веб-страницу, которая соберёт его учётные данные.


В кампании TodayZoo злоумышленники пытаются выдать себя за сотрудников Microsoft. Жертвам объясняют, что им необходимо поменять пароль, так как он может быть скомпрометирован, либо представляют письма как уведомления от факса или сканера.

Интересно, что сам фишинговый набор заимствует код аж у пяти других наборов: Botssoft, FLCFood, Office-RD117, WikiRed и Zenfo. По словам специалистов, этот «монстр Франкенштейна» наглядно демонстрирует развитие инструментов для фишинга.

Подпишитесь на новости

Киберполигон без привязки к вузу: Ampire Cloud теперь для личных тренировок

«Перспективный мониторинг» представил Ampire Cloud — облачный сервис для самостоятельного обучения кибербезопасности на практике. Теперь для тренировок не обязательно ждать корпоративных учений или поступать в вуз с собственным киберполигоном.

О запуске бета-версии на конференции Ampire 360° сообщил генеральный директор AM Live Илья Шабанов, присутствующий на площадке.

Сервис развивает возможности киберполигона Ampire, который используется для подготовки специалистов по обнаружению атак и устранению их последствий.

Ampire Cloud предназначен для физических лиц и доступен через интернет круглосуточно. При этом вход модерируется: разработчики рассматривают каждую заявку.

По представленным слайдам, сервис предлагает тренировки в формате CSIRT. В конфигураторе доступны 35 уязвимых узлов и 230 уязвимостей и последствий. Среди инструментов называются AM TIP, ViPNet IDS NS и SecOnion. Также предусмотрены база знаний, отчеты, статистика и техническая поддержка.

По словам представителей компании, пользователи работают с виртуальными машинами и журналами событий, а сценарии атак приближены к реальным. Предстоит разбираться с инфраструктурой и следами атак, а не только выбирать правильный ответ в тесте.


 

Сейчас доступ бесплатный. После завершения бета-периода полугодовой бесплатный доступ обещают тем, кто активно дает конструктивную обратную связь. На слайдах эта льгота не заявлена для всех зарегистрировавшихся.

В дальнейшем предполагается подписочная модель; стоимость пока не раскрыта. Статус беты означает, что в работающем сервисе еще могут встречаться ошибки.

Для начинающих специалистов это возможность тренироваться самостоятельно. Для опытных — проверить навыки в учебной инфраструктуре, где цена неверного решения значительно приятнее, чем в рабочем контуре.

RSS: Новости на портале Anti-Malware.ru