



Операторы REvil опять залегли на дно, кто-то взломал Tor-сайты группировки

Операторы REvil опять залегли на дно, кто-то взломал Tor-сайты группировки

Операторы REvil опять залегли на дно, кто-то взломал Tor-сайты группировки

Операции киберпреступной группировки, распространяющей программу-вымогатель REvil, опять приостановились. На этот раз во всём виноват неизвестный хакер, взломавший Tor-ресурс, который используется для оплаты выкупа, и блог REvil, предназначенный для публикации украденных данных.

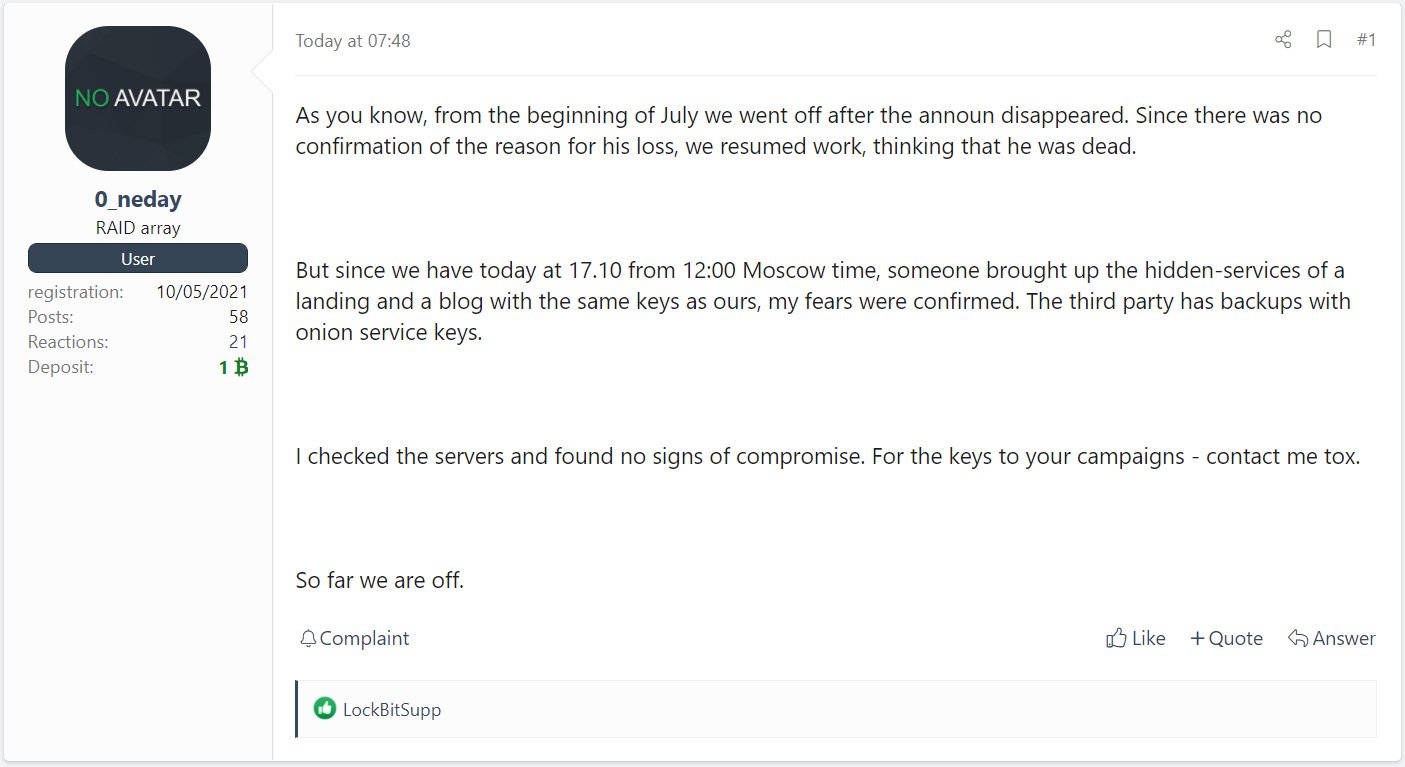
Информация о взломе ресурсов REvil появилась на одном из самых известных форумов для киберпреступников — XSS. Якобы связанный с группировкой пользователь сообщил, что неизвестный злоумышленник смог получить контроль над «луковыми» доменами REvil.

«У постороннего в руках оказались резервные копии с закрытыми ключами. Мои опасения подтвердились: некто получил доступ к блогу и сайту», — пишет участник форума под ником «0_neday».


При этом 0_neday изначально не выявил признаков взлома серверов, но всё равно решил хотя бы на время приостановить свои операции. Однако другие киберпреступники, использующие REvil по модели «вымогатель как услуга», могут связаться с представителями группы через Tox.

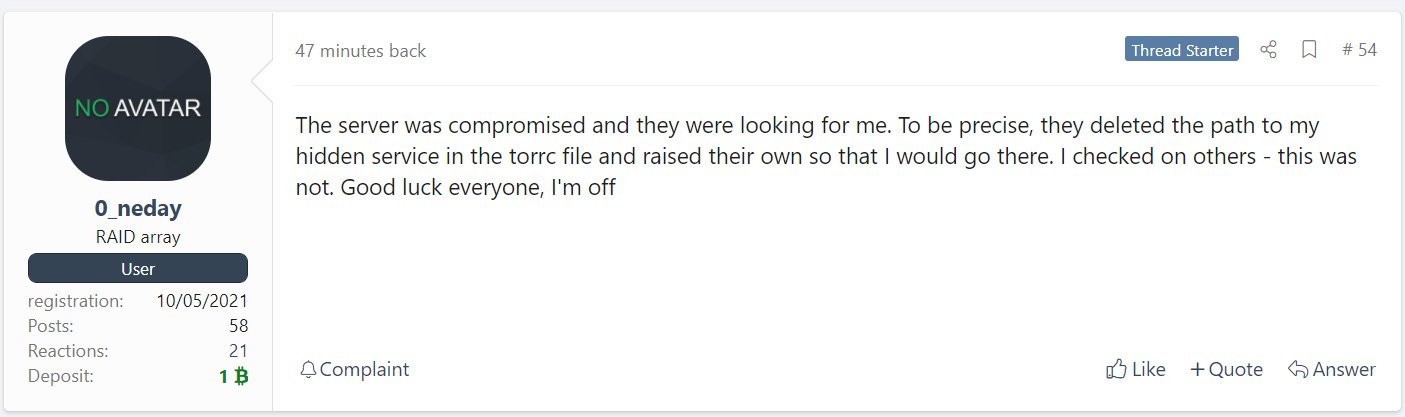
Чуть позже на том же форуме появился второй пост 0_neday, в котором киберпреступник утверждает, что сервер всё-таки скомпрометировали. Сам 0_neday считает, что эти лица искали именно его.


Напомним, что в сентябре специалисты антивирусной компании Bitdefender создали бесплатный дешифратор для жертв шифровальщика REvil. Скорее всего, в этом экспертам помог слив мастер-ключа, которым пользовались киберпреступники.

Подпишитесь на новости

Российской прописки мало: Минцифры готовит требования к доверенному ПО

Отечественное происхождение программы ещё не делает её безопасной. Минцифры разработало проект требований к доверенному российскому ПО: предлагается проверять устойчивость к внешним воздействиям и выполнение дополнительных условий безопасности.

Документ опубликован для общественного обсуждения. Среди предлагаемых требований есть отсутствие известных неустранённых уязвимостей, разработка, хранение исходников и сборка в контролируемой среде на территории России.

Также предусмотрены актуальные сведения о компонентах программы, техническая поддержка в стране и публикация информации об обновлениях.

Отдельное внимание уделено совместимости с российскими браузерами и средствами электронной подписи. Для разных классов продуктов — от операционных систем и СУБД до офисных пакетов и коммуникационных приложений — предусмотрены специальные требования.

Подтверждать соответствие разработчики смогут добровольно через экспертизу. Сведения о её результатах предполагается отражать в реестре российского ПО и перечне программ для собственных нужд.

RSS: Новости на портале Anti-Malware.ru