



Операторы REvil опять залегли на дно, кто-то взломал Tor-сайты группировки

Операторы REvil опять залегли на дно, кто-то взломал Tor-сайты группировки

Операторы REvil опять залегли на дно, кто-то взломал Tor-сайты группировки

Операции киберпреступной группировки, распространяющей программу-вымогатель REvil, опять приостановились. На этот раз во всём виноват неизвестный хакер, взломавший Tor-ресурс, который используется для оплаты выкупа, и блог REvil, предназначенный для публикации украденных данных.

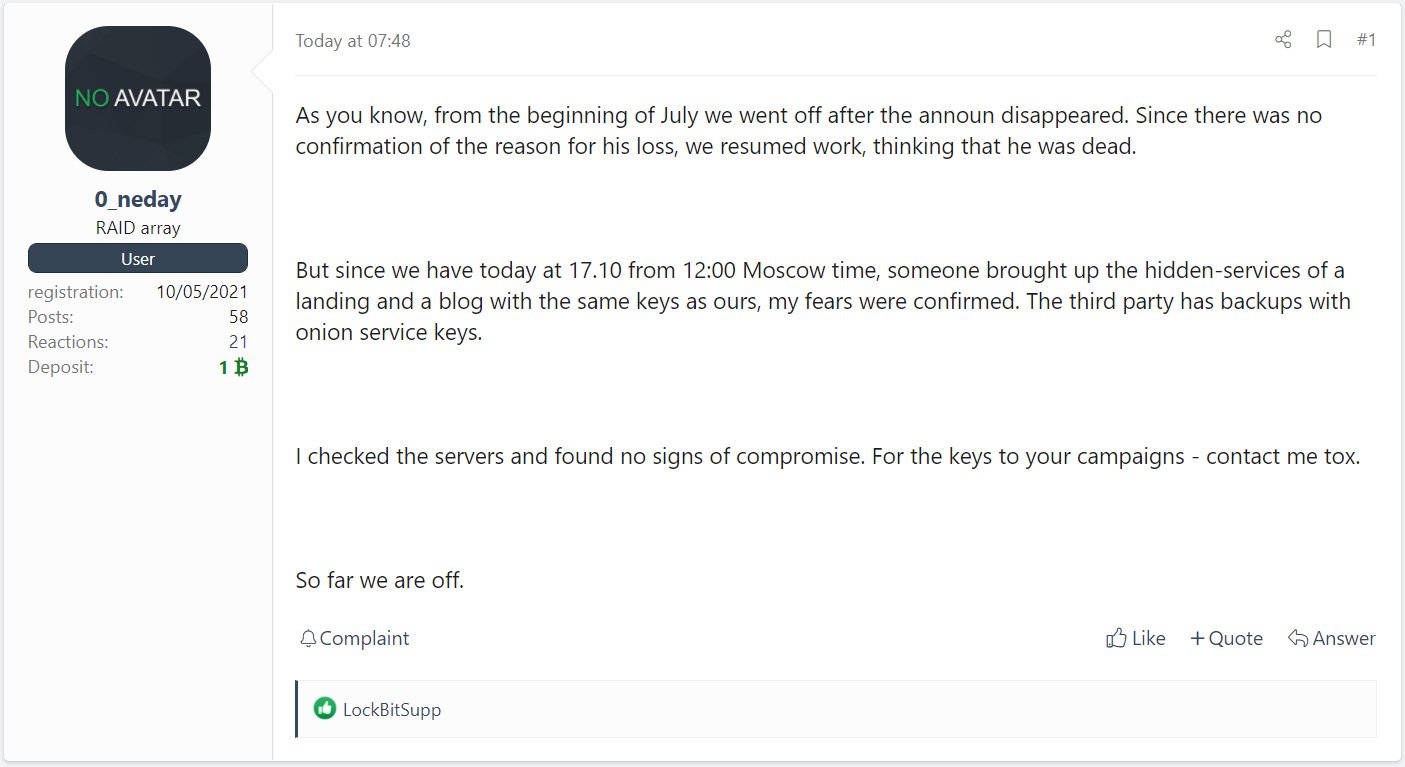
Информация о взломе ресурсов REvil появилась на одном из самых известных форумов для киберпреступников — XSS. Якобы связанный с группировкой пользователь сообщил, что неизвестный злоумышленник смог получить контроль над «луковыми» доменами REvil.

«У постороннего в руках оказались резервные копии с закрытыми ключами. Мои опасения подтвердились: некто получил доступ к блогу и сайту», — пишет участник форума под ником «0_neday».


При этом 0_neday изначально не выявил признаков взлома серверов, но всё равно решил хотя бы на время приостановить свои операции. Однако другие киберпреступники, использующие REvil по модели «вымогатель как услуга», могут связаться с представителями группы через Tox.

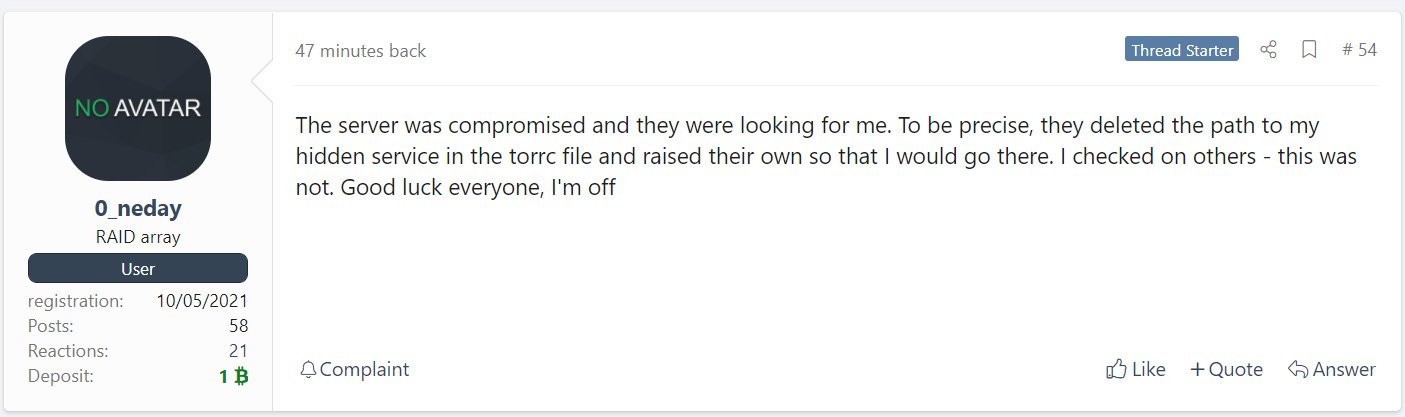
Чуть позже на том же форуме появился второй пост 0_neday, в котором киберпреступник утверждает, что сервер всё-таки скомпрометировали. Сам 0_neday считает, что эти лица искали именно его.


Напомним, что в сентябре специалисты антивирусной компании Bitdefender создали бесплатный дешифратор для жертв шифровальщика REvil. Скорее всего, в этом экспертам помог слив мастер-ключа, которым пользовались киберпреступники.

Подпишитесь на новости

Банковскую тайну разрешили отдавать на аутсорс без согласия клиента

Ваши банковские данные смогут обрабатывать за пределами банка, причём отдельно спрашивать разрешения не потребуется. Госдума приняла во втором и третьем чтениях законопроект о передаче такой информации ИТ-подрядчикам и облачным провайдерам.

Речь в том числе о банковской тайне и персональных данных клиентов, сообщает РБК.

Раздать сведения первому встречному дата-центру документ не разрешает. Для банков предусмотрены ограничения: обработчиками смогут стать аккредитованные ИТ-компании и банки с универсальной лицензией, отвечающие требованиям российского контроля. Серверы должны находиться в России.

О привлечении подрядчика финансовая организация обязана заранее уведомить ЦБ. Самому исполнителю потребуется аудит организации с лицензией ФСТЭК и (или) ФСБ России. За защиту полученных сведений и их разглашение предусмотрена ответственность.

Отдельный порядок прописан для российских банков под контролем зарубежных: передавать обработку иностранному банку можно будет при согласовании с ЦБ, ФСБ и Росфинмониторингом и соблюдении дополнительных условий.

Главное для клиента: согласие на такую обработку законопроект не требует. Банковская тайна останется тайной, просто работать с ней смогут дополнительные участники.

RSS: Новости на портале Anti-Malware.ru