



Фишеры позаимствовали имя Verizon, заменив букву математическим символом

Фишеры позаимствовали имя Verizon, заменив букву математическим символом

Фишеры позаимствовали имя Verizon, заменив букву математическим символом

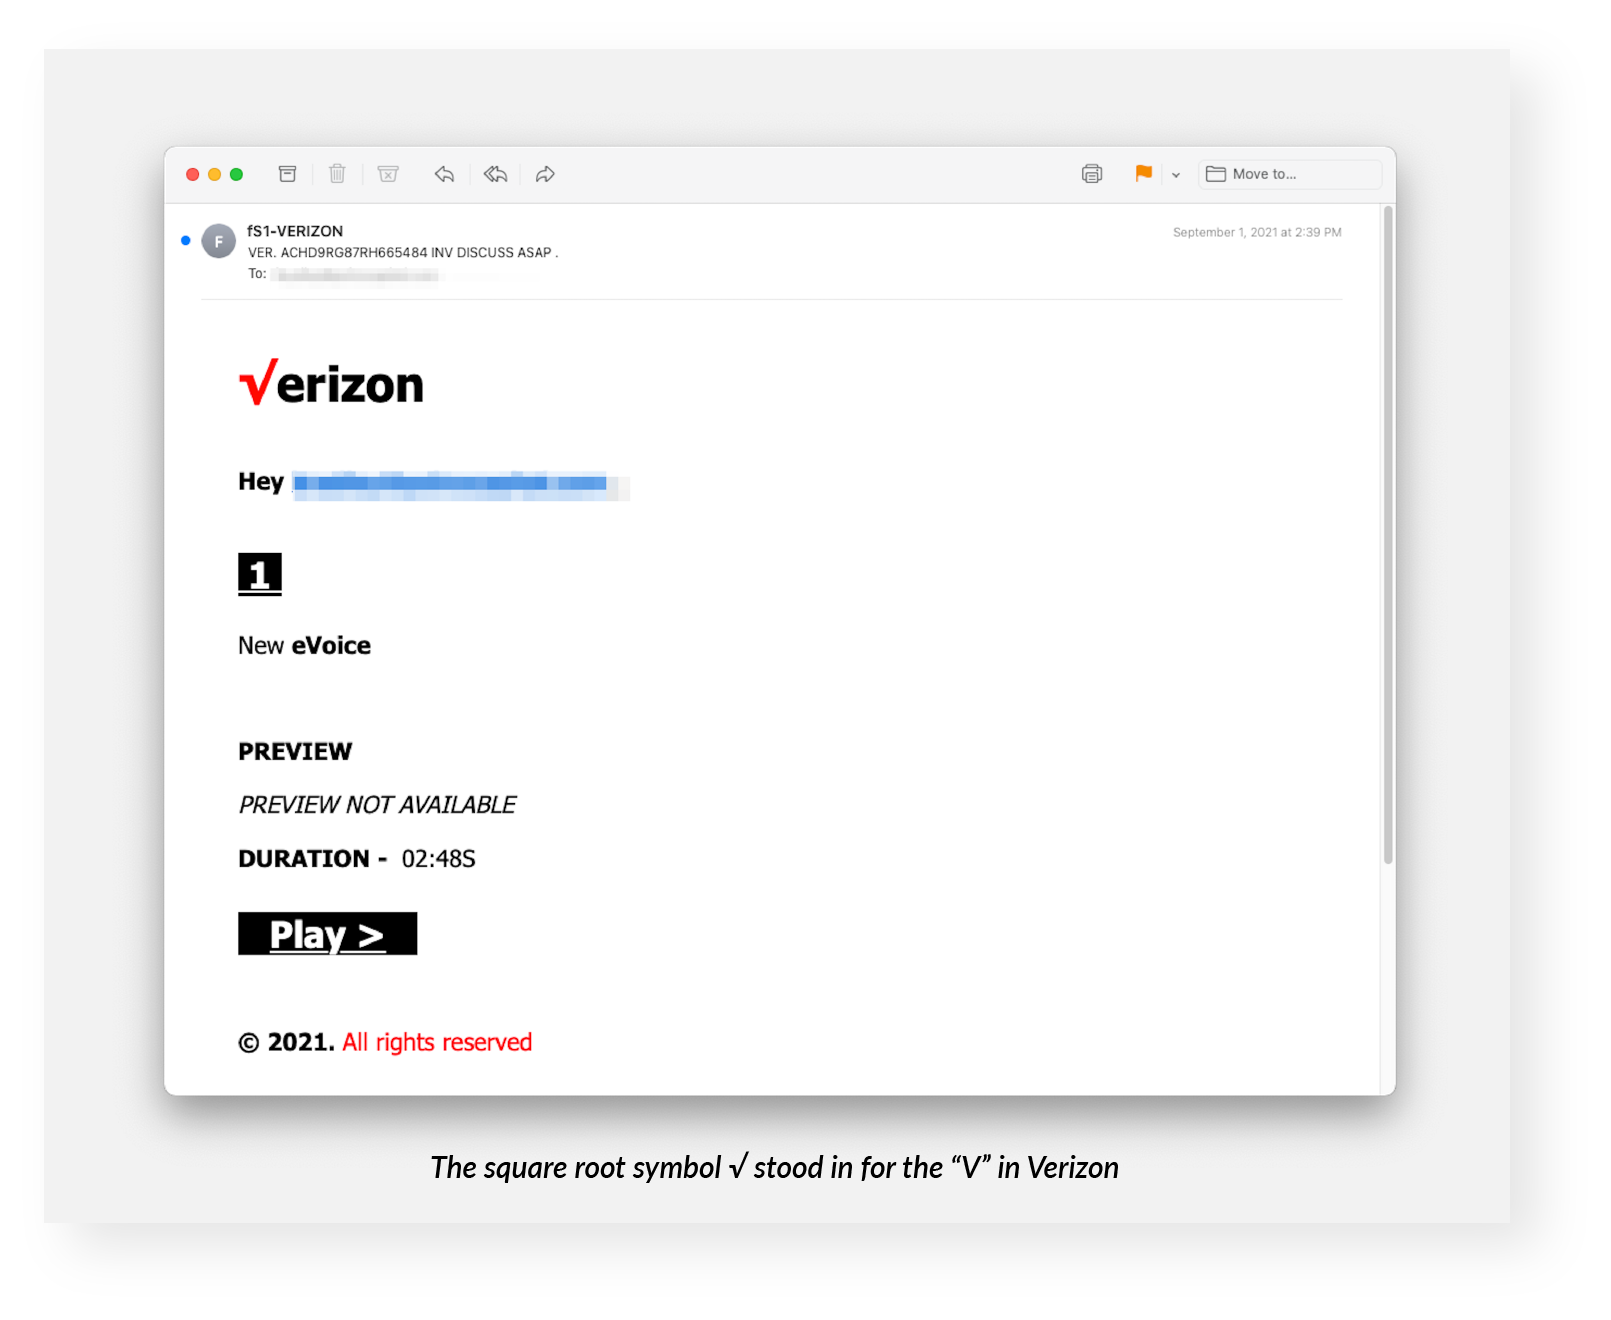
При разборе недавней имейл-атаки, нацеленной на сбор учетных данных пользователей Microsoft 365, эксперты американской ИБ-компании INKY обнаружили не совсем обычный трюк, призванный ввести в заблуждение получателей фишинговых писем. Имя Verizon на скопированном логотипе в поддельном послании слегка искажено за счет использования спецсимволов.

Разосланные с Gmail сообщения мошенников имитировали уведомление о новой голосовой почте. В тело письма была встроена кнопка Play, привязанная к сайту фишеров.


Как отметили специалисты, логотип телеком-провайдера, позаимствованный фишерами, воспроизведен не совсем точно: вместо заглавной «V» подставлен знак квадратного корня. Исследователям встретились и другие варианты замены этой буквы — обозначение оператора Гамильтона (∇), Юникод-символ «галочка».

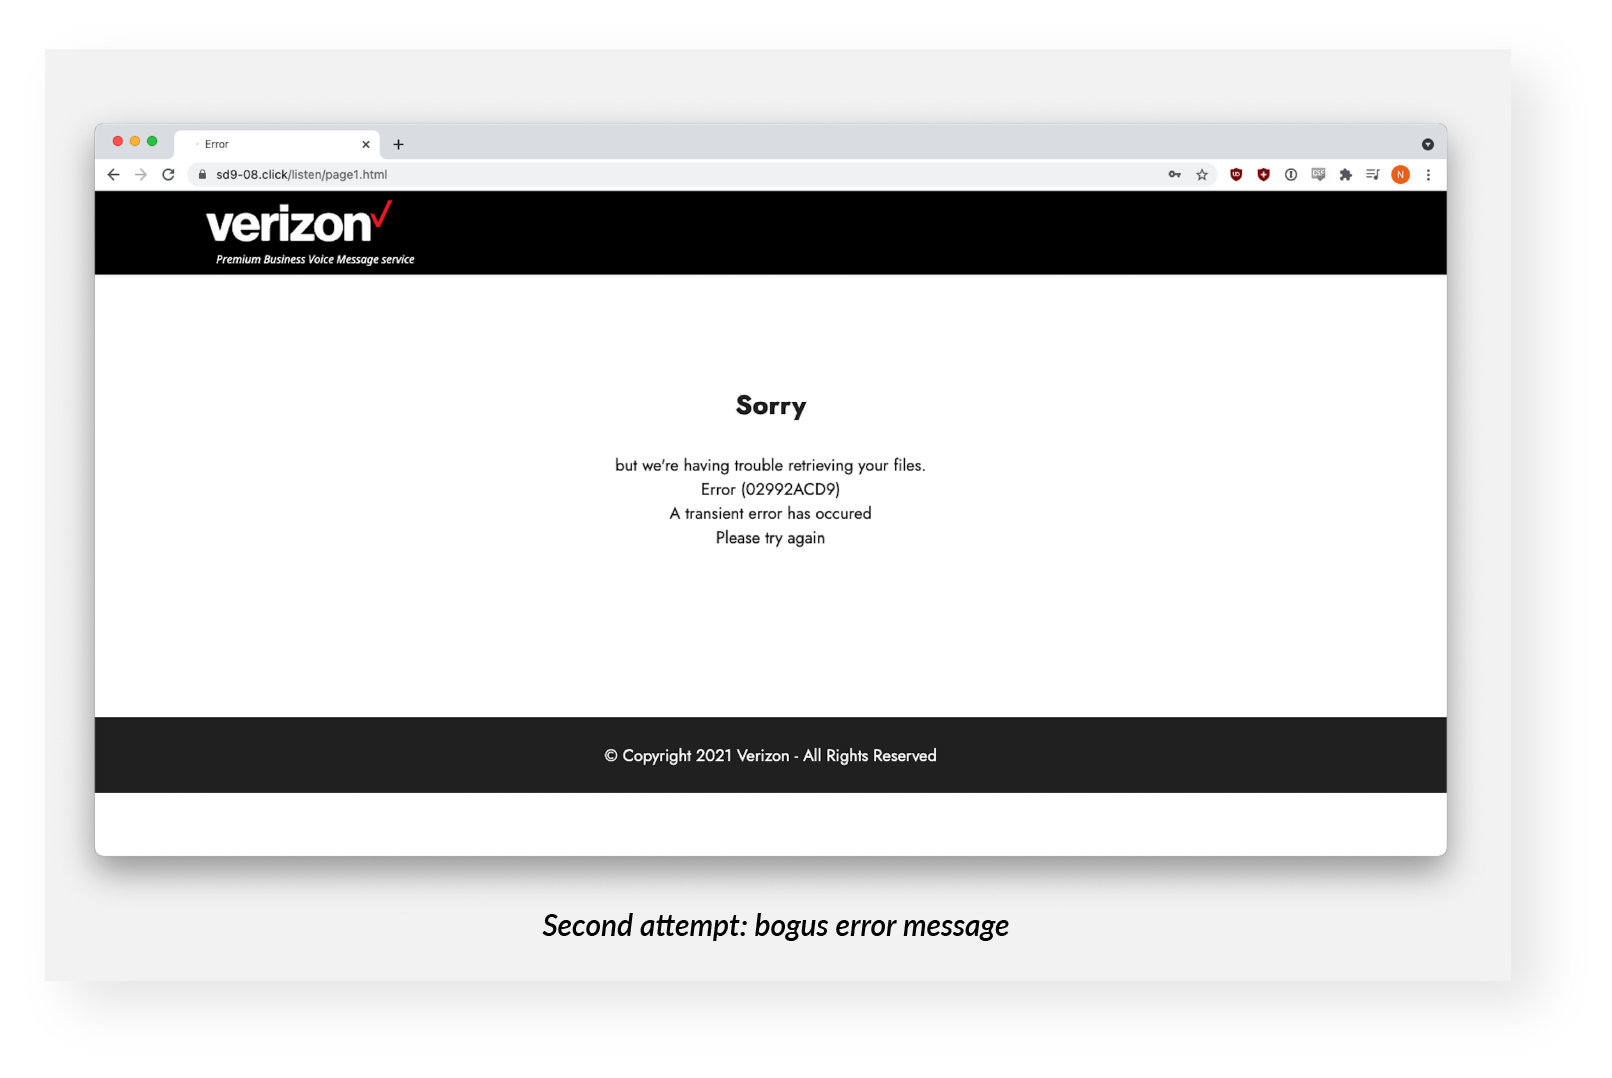
Фишинговый портал, созданный месяц назад, достаточно убедительно копировал сайт Verizon — на сей раз с корректным логотипом компании: мошенникам удалось украсть элементы HTML и CSS, используемые оригиналом. Подлог выдавало только имя домена в адресной строке браузера — sd9-08[.]click (регистратор Namecheap уже его аннулировал).

Поддельная страница предлагала визитеру прослушать обещанное сообщение, используя учетную запись Office365. Как оказалось, первая попытка авторизации на поддельной странице входа Microsoft возвращает ошибку «неверный пароль», а повтор — фальшивое сообщение о невозможности получить нужные файлы.


На этом процедура «аутентификации» заканчивалась, а мошенники получали искомые данные, да еще и прошедшие «контроль качества» — жертва сама подтвердила их корректность повторным вводом.

Подпишитесь на новости

Отключите HTTP/2 или обновитесь: Apache исправил критическую уязвимость

Разработчики Apache HTTP Server выпустили версию 2.4.71 с патчем для критической уязвимости CVE-2026-119618. Ошибка находится в модуле mod_http2, который отвечает за работу с протоколом HTTP/2, и может привести к удаленному выполнению кода. Уязвимы версии сервера с 2.4.55 по 2.4.70, а также отдельные сборки модуля mod_h2 с 2.0.8 по 2.0.42.

Описание уязвимости опубликовано в бюллетене Apache. Проблема связана с состоянием гонки в функции assign_headers(): несколько потоков обращаются к общим данным без нужной синхронизации, и это может повредить память сервера.

Первым об ошибке 26 октября сообщил сканер опенсорс-кода Anthropic. 3 ноября ту же уязвимость независимо нашли Энтони Уимс и Саймон Сканнелл из Google Cloud Vulnerability Research.

Red Hat оценила уязвимость в 9,8 балла из 10 по шкале CVSS. По данным компании, неаутентифицированный злоумышленник может получить контроль над процессом веб-сервера. Атаке подвержены только серверы с включенным HTTP/2, конфигурации с одним HTTP/1.1 в безопасности.

Red Hat также сообщила, что в открытых исследованиях уже показан надежный эксплойт. Опубликованный на GitHub PoC при этом вызывает только повреждение памяти и падение процессов.

По оценке Wiz, ресурсы с уязвимыми версиями Apache есть в 64% облачных сред, а в 51% они доступны из интернета. Настройки серверов в этих цифрах не учтены.

Администраторам рекомендуют обновиться до 2.4.71. Если это пока невозможно, атаку можно предотвратить, временно отключив HTTP/2. В той же версии исправлены еще две уязвимости: CVE-2026-106023 в модуле mod_md, из-за которой падают процессы сервера, и CVE-2026-109163 в mod_vhost_alias с низким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru