



Троян ShellClient — новый инструмент в руках правительственных кибершпионов

Троян ShellClient — новый инструмент в руках правительственных кибершпионов

Троян ShellClient — новый инструмент в руках правительственных кибершпионов

Расследуя кибератаки на организации аэрокосмического и телекоммуникационного секторов, специалисты по кибербезопасности обнаружили ранее никем не описанный вредонос. Эксперты предполагают, что этот зловред участвовал в операциях кибершпионов с 2018 года.

Вредоносная программа получила имя ShellClient. На деле это троян, открывающий злоумышленникам удалённый доступ к заражённому устройству. Поскольку ShellClient предназначается для сложных целевых атак, его основная задача — как можно более незаметно работать в системе.

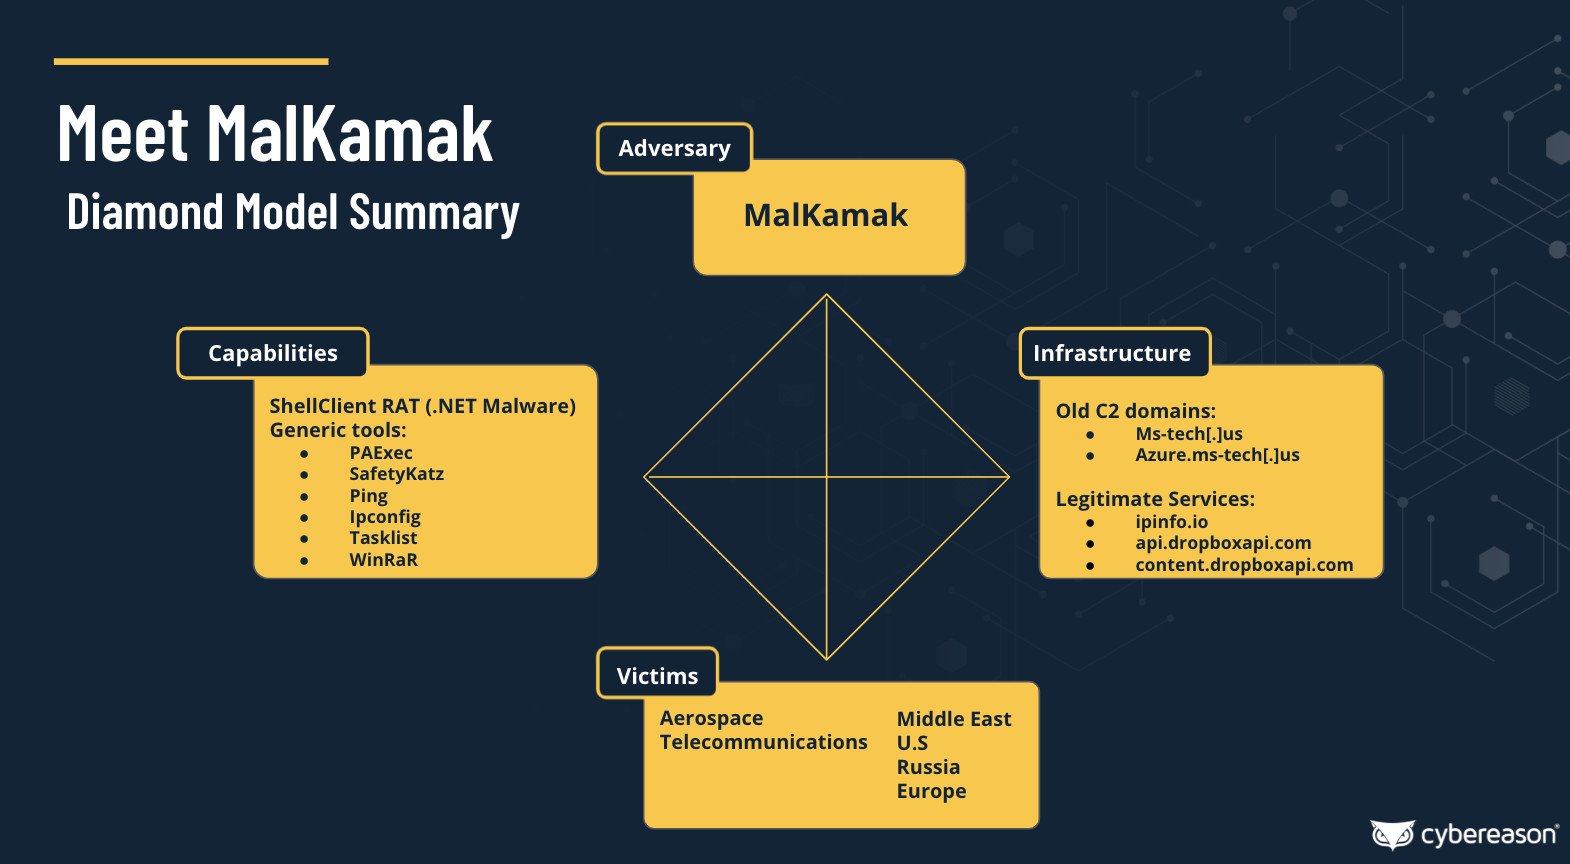
За операциями с использованием ShellClient стоит киберпреступная группировка, которой дали имя MalKamak. Судя по всему, эти злоумышленники стараются украсть конфиденциальные данные компаний из России, Европы и Среднего Востока.

После анализа вредоносной программы стало понятно, что она маскируется в системе под файл RuntimeBroker.exe, который принадлежит легитимному процессу операционной системы Windows. Этот процесс отвечает за управление разрешениями для приложений, загруженных из Microsoft Store.

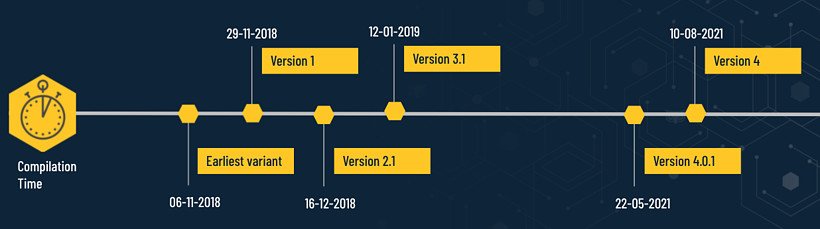
Обнаруженный образец датируется 22 мая 2021 года, а его версия носит номер 4.0.1. Исследователи полагают, что разработка вредоноса уходит корнями в 2018 год, когда из простого шелла киберпреступники умудрились сделать мощный шпионский инструмент.


По мере развития ShellClient наращивал функциональные возможности и переключался между различными протоколами и методами извлечения данных (FTP-клиент, Dropbox и т. п.).

Расследование Cybereason позволило связать активность киберпреступной группировки MalKamak с властями Ирана. Изучение семплов также показало, что троян может быть частью некоего секретного проекта спецслужб.

Подпишитесь на новости

За утечки данных в России назначили 2,2 млн рублей штрафов за полгода

Утечки персональных данных стали обходиться российским компаниям дороже: за январь — июнь 2026 года исследователи насчитали 13 штрафов на 2,195 млн рублей. Это примерно в 1,6 раза больше, чем за весь 2025 год — 1,385 млн рублей.

Такие данные приводит экспертно-аналитический центр InfoWatch в исследовании штрафов за утечки в России и мире.

Всего за первое полугодие аналитики зарегистрировали 115 штрафов по миру. Российские 13 — это около 11% от их числа. Примерно четверть российских штрафов пришлась на нарушения по вине персонала.


Чаще всего в российской выборке штрафовали организации из сфер ИТ и информационной безопасности, промышленности и торговли.

По оценке InfoWatch, новая практика наказаний ещё набирает ход. На момент публикации исследования 27 августа оборотные штрафы за утечки, по данным аналитиков, не применялись. Более массового применения новых правил они ожидают с 2027 года.

RSS: Новости на портале Anti-Malware.ru