



Участники Anonymous слили на 4chan исходный код и бизнес-данные Twitch

Участники Anonymous слили на 4chan исходный код и бизнес-данные Twitch

Участники Anonymous слили на 4chan исходный код и бизнес-данные Twitch

Группа хакеров, выдающая себя за участников знаменитого объединения Anonymous, слила исходный код и коммерческие данные стриминговой платформы Twitch. Соответствующий торрент-файл предлагается загрузить на сайте 4chan.

По словам самих киберпреступников, слив данных является прямым ответом на так называемые «хейт-рейды» — организованные атаки ботов, которые постят оскорбительный контент в чатах Twitch.

«Их сообщество — омерзительная токсичная выгребная яма, поэтому мы решили подлить масла в огонь и полностью взломать их. В качестве первого захода мы публикуем исходный код почти из 600 тыс. Git-репозиториев», — отмечают предположительные представители Anonymous.

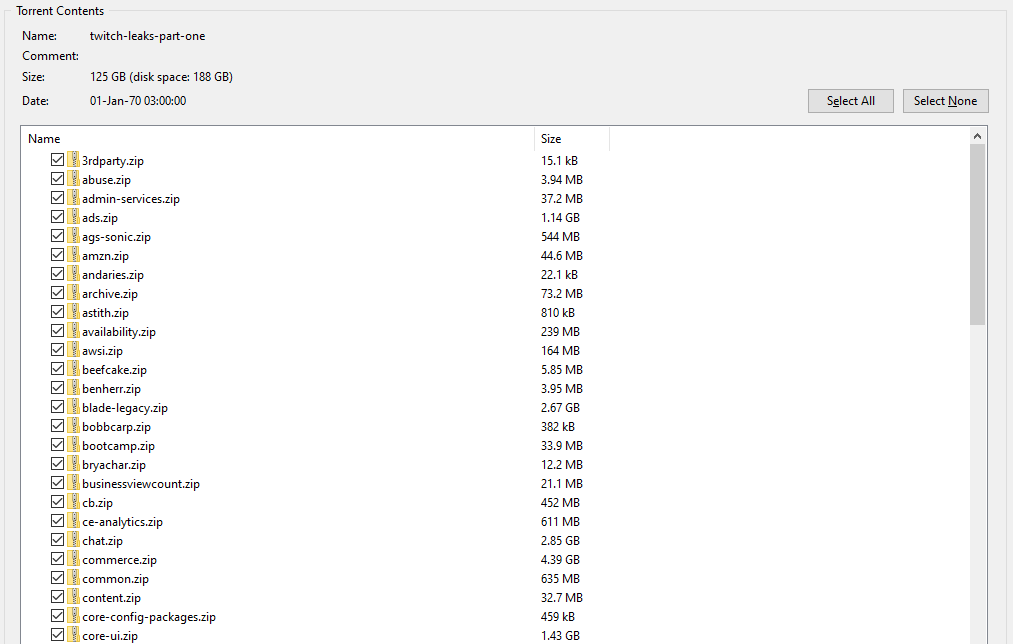
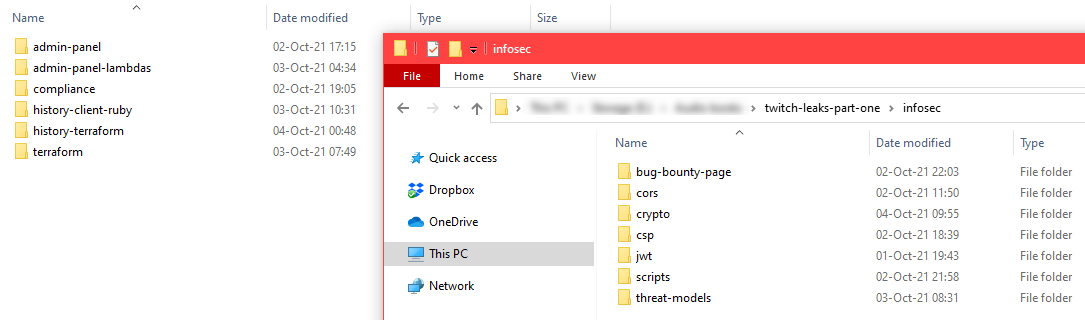
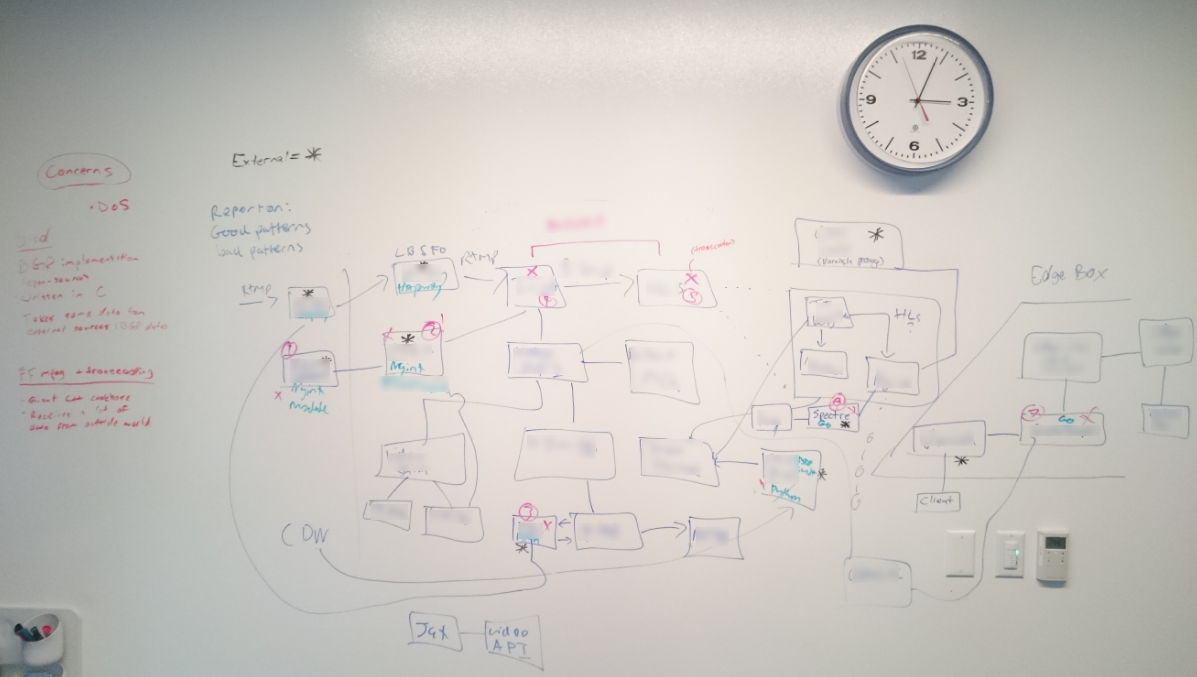
Издание The Record успело загрузить торрент-файл размером 128 ГБ, чтобы подтвердить или опровергнуть слова хакеров. Вот что они увидели внутри:


Наиболее конфиденциальные данные, засветившиеся в утечке, касаются способов идентификации и аутентификации пользователей Twitch, также там можно найти инструменты администраторов и информацию, полученную от команды безопасности стриминговой площадки.


Исследователи из The Record не нашли в архиве персональные данные пользователей, однако стоит отметить, что там есть сведения о денежных переводах топовым стримерам. Представители Twitch пока не прокомментировали утечку.

Подпишитесь на новости

Под видом бесплатной GTA VI распространяют стилеры для кражи паролей

Эксперты Solar 4RAYS группы компаний «Солар» обнаружили как минимум две кампании по распространению вредоносной программы под видом GTA VI. Пользователям предлагают бесплатную игру для Windows или лончер с якобы слитой предрелизной сборкой. Вместо игры на компьютер попадают программы для кражи данных.

В первой кампании рекламный баннер вёл в блокнот Google Colab, откуда пользователь переходил на сайт Windows Software Hub.

Там предлагали ZIP-архив с отметкой Verified Safe. Ссылка на блокнот также встречалась в поисковой выдаче по запросам о скачивании GTA VI для Windows.

Внутри архива находились файл Gta_6_Exe_File_Download.exe и инструкция. Она требовала запустить программу с правами администратора, проигнорировать предупреждение Windows и при необходимости добавить файл в исключения антивируса.

По данным исследователей, установщик оказался WARDEN Stealer, похищающим логины, пароли, контактные данные и доступ к криптокошелькам.

Во второй кампании приманкой служил архив CyberLauncher.zip с неофициальной бета-версией игры. Запуск !SETUP.bat приводил к загрузке вредоносной программы, схожей со стилером spkvol.dll.

Она пыталась повысить привилегии, добавить исключение в Microsoft Defender и отключить Smart App Control. Программа также собирала сведения о компьютере и пользователе и пыталась отправить их через Discord.

Аналитик Solar 4RAYS Никита Прямухин отметил, что такие схемы побуждают жертву самостоятельно ослабить защиту компьютера. Он рекомендует скачивать игры из официальных источников и не отключать антивирус по указаниям из архива.

RSS: Новости на портале Anti-Malware.ru