



Кибератаку операторов шифровальщика связывают со смертью новорождённого

Кибератаку операторов шифровальщика связывают со смертью новорождённого

Кибератаку операторов шифровальщика связывают со смертью новорождённого

Одна из больниц в США стала жертвой операторов программы-вымогателя в 2019 году. Тогда атака заблокировала доступ к кардиомониторам, из-за чего сотрудники не смогли вовремя заметить нехватку кислорода у маленького пациента.

Инцидент произошёл около двух лет назад, а в ноябре руководство больницы будет отвечать за него в суде.

Издание Wall Street Journal уточняет, что предположительной жертвой шифровальщика стала дочь Теранни Кидд — Нико Силар, родившаяся 16 июля 2019 года. В это время по трагическому стечению обстоятельств медицинское учреждение уже восьмой день оправлялось от атаки операторов шифровальщика.

На тот момент медицинские карты в Springhill Medical Center были всё ещё недоступны, беспроводная система отслеживания персонала также лежала. Самое скверное — медработники были отрезаны от мониторов сердечного ритма, которые в обычной ситуации уведомляют сотрудников о проблемах пациентов.

К сожалению, Нико родилась с обмотанной вокруг шеи пуповиной, которая перекрывала ей кислород. Мозг новорождённой не выдержал такого испытания, девочка умерла через девять месяцев.

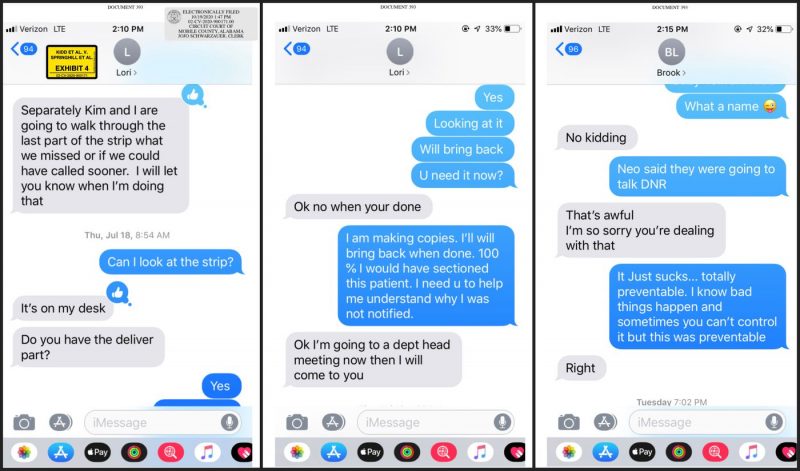
Доктор Кейтлин Пэрнелл считает что девочку можно было спасти, если бы кардиомониторы работали в штатном режиме. Среди судебных документов была её переписка, в которой она пытается выяснить причину трагического инцидента.


Теперь как самой Пэрнелл, так и больнице придётся выступить в качестве ответчиков по делу о смерти новорождённой. Насколько тут виноват шифровальщик, сказать сложно. Возможно, все системы можно было восстановить за это время.

Подпишитесь на новости

Telegram Desktop позволял украсть файлы и сессию через опасную ссылку

Один переход по ссылке мог закончиться кражей файлов с компьютера и захватом телеграм-аккаунта. Исследователь BeakSec разобрал цепочку уязвимостей в Telegram Desktop. Почт уже готов, так что откладывать обновление совершенно незачем.

В техническом разборе BeakSec указано, что проблема затрагивает версии до 7.2.8 включительно. Атаку подтвердили на Windows. Уязвимость получила идентификатор CVE-2026-107181.

Ошибка находилась в механизме передачи ссылок между процессами приложения. Telegram не экранировал разделитель команд, поэтому специально подготовленный адрес позволял добавить лишние инструкции.

Через внутренний служебный обработчик можно было прочитать доступный приложению файл и отправить его в чат без отдельного подтверждения.


Однако эксплойт требовал подготовки. В демонстрации атакующий добавлял жертву в группу, где служебные файлы автоматически скачивались на компьютер. Затем обычная HTTPS-ссылка открывала браузер и перенаправляла пользователя на специально сформированный адрес Telegram. В зависимости от браузера мог появиться запрос на запуск приложения.

Особенно опасна кража файлов сессии из папки tdata: без локального код-пароля они позволяют воспроизвести аутентифицированную сессию. Под угрозой были и другие доступные файлы — например, ключи и конфигурации с токенами.

Патч вышел в Telegram Desktop 7.2.9 от 17 сентября. Опасный обработчик удалили, передачу команд исправили. При этом публичный список изменений упоминал лишь исправление отрисовки.

Главная мера — обновиться до 7.2.9 или новее. Локальный код-пароль дополнительно защищает украденную сессию, но саму брешь не закрывает. В опубликованных материалах о реальных атаках не сообщается.

RSS: Новости на портале Anti-Malware.ru