



Антивирус для защиты от Pegasus на поверку оказался RAT-трояном

Антивирус для защиты от Pegasus на поверку оказался RAT-трояном

Антивирус для защиты от Pegasus на поверку оказался RAT-трояном

Исследователи из Cisco Talos обнаружили три вредоносных сайта, рекламирующие средство защиты от слежки с помощью шпионской программы Pegasus. Анализ показал, что софт, позиционируемый как антивирус, на самом деле является трояном, открывающим удаленный доступ к системе.

Некоторые правительства используют Pegasus для слежки за неугодными политиками, журналистами и правозащитниками. Это приложение устанавливается на устройство (обычно мобильное) скрытно для пользователя. Иногда с этой целью применяется эксплойт — так, недавно Apple устранила в iOS уязвимость, которую уже начали использовать для внедрения названного шпиона.

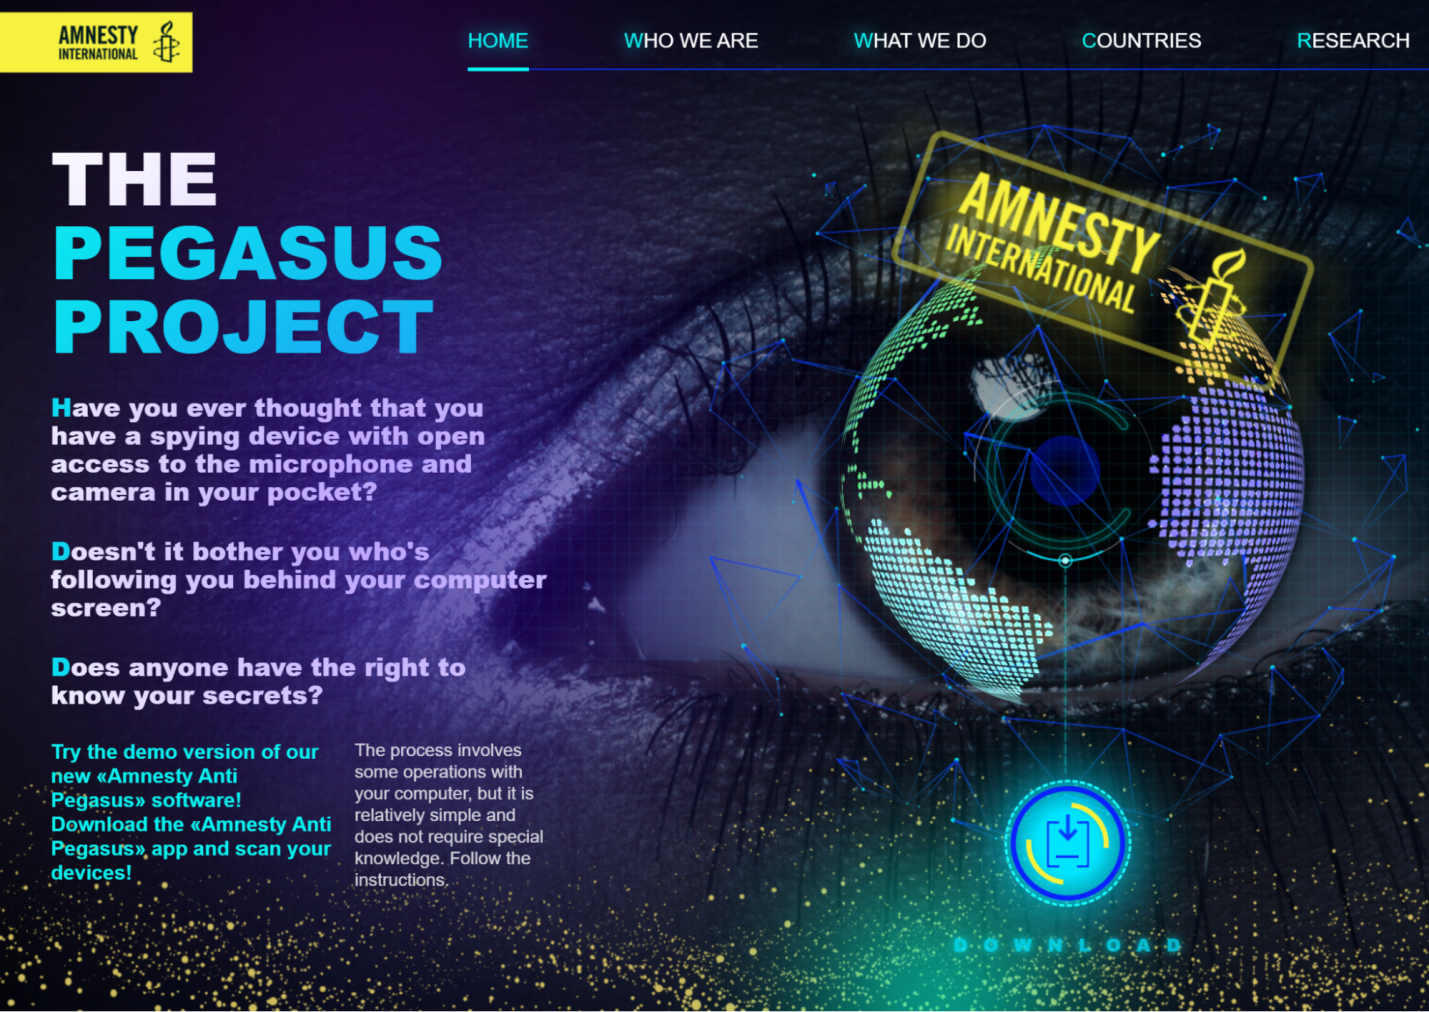
Приманки злоумышленников, найденные Cisco, очень достоверно имитируют сайт Amnesty International — некоммерческой организации, приложившей руку к выявлению правительственной слежки через Pegasus. Посетителю предлагается опробовать демо-версию AntiPegasus — скачать приложение и запустить сканирование.


Как выяснили эксперты, после клика по кнопке на устройство загружается кастомный вариант RAT-трояна Sarwent. Этот написанный на Delphi зловред работает в основном как бэкдор, но умеет также воровать учетные данные и скачивать дополнительные вредоносные файлы.

Для обеспечения удаленного доступа у трояна есть выбор: запустить шелл или PowerShell, включить RDP, создать VNC-туннель. Сервер для управления Sarwent поднят в домене medicalsystemworld[.]site.

Поддельные сайты Amnesty, привязанные к C2, зарегистрированы под разными именами и email-алресами, но физический адрес заявителя у всех один — Киев, Украина. Не исключено, что это умышленно ложный след.

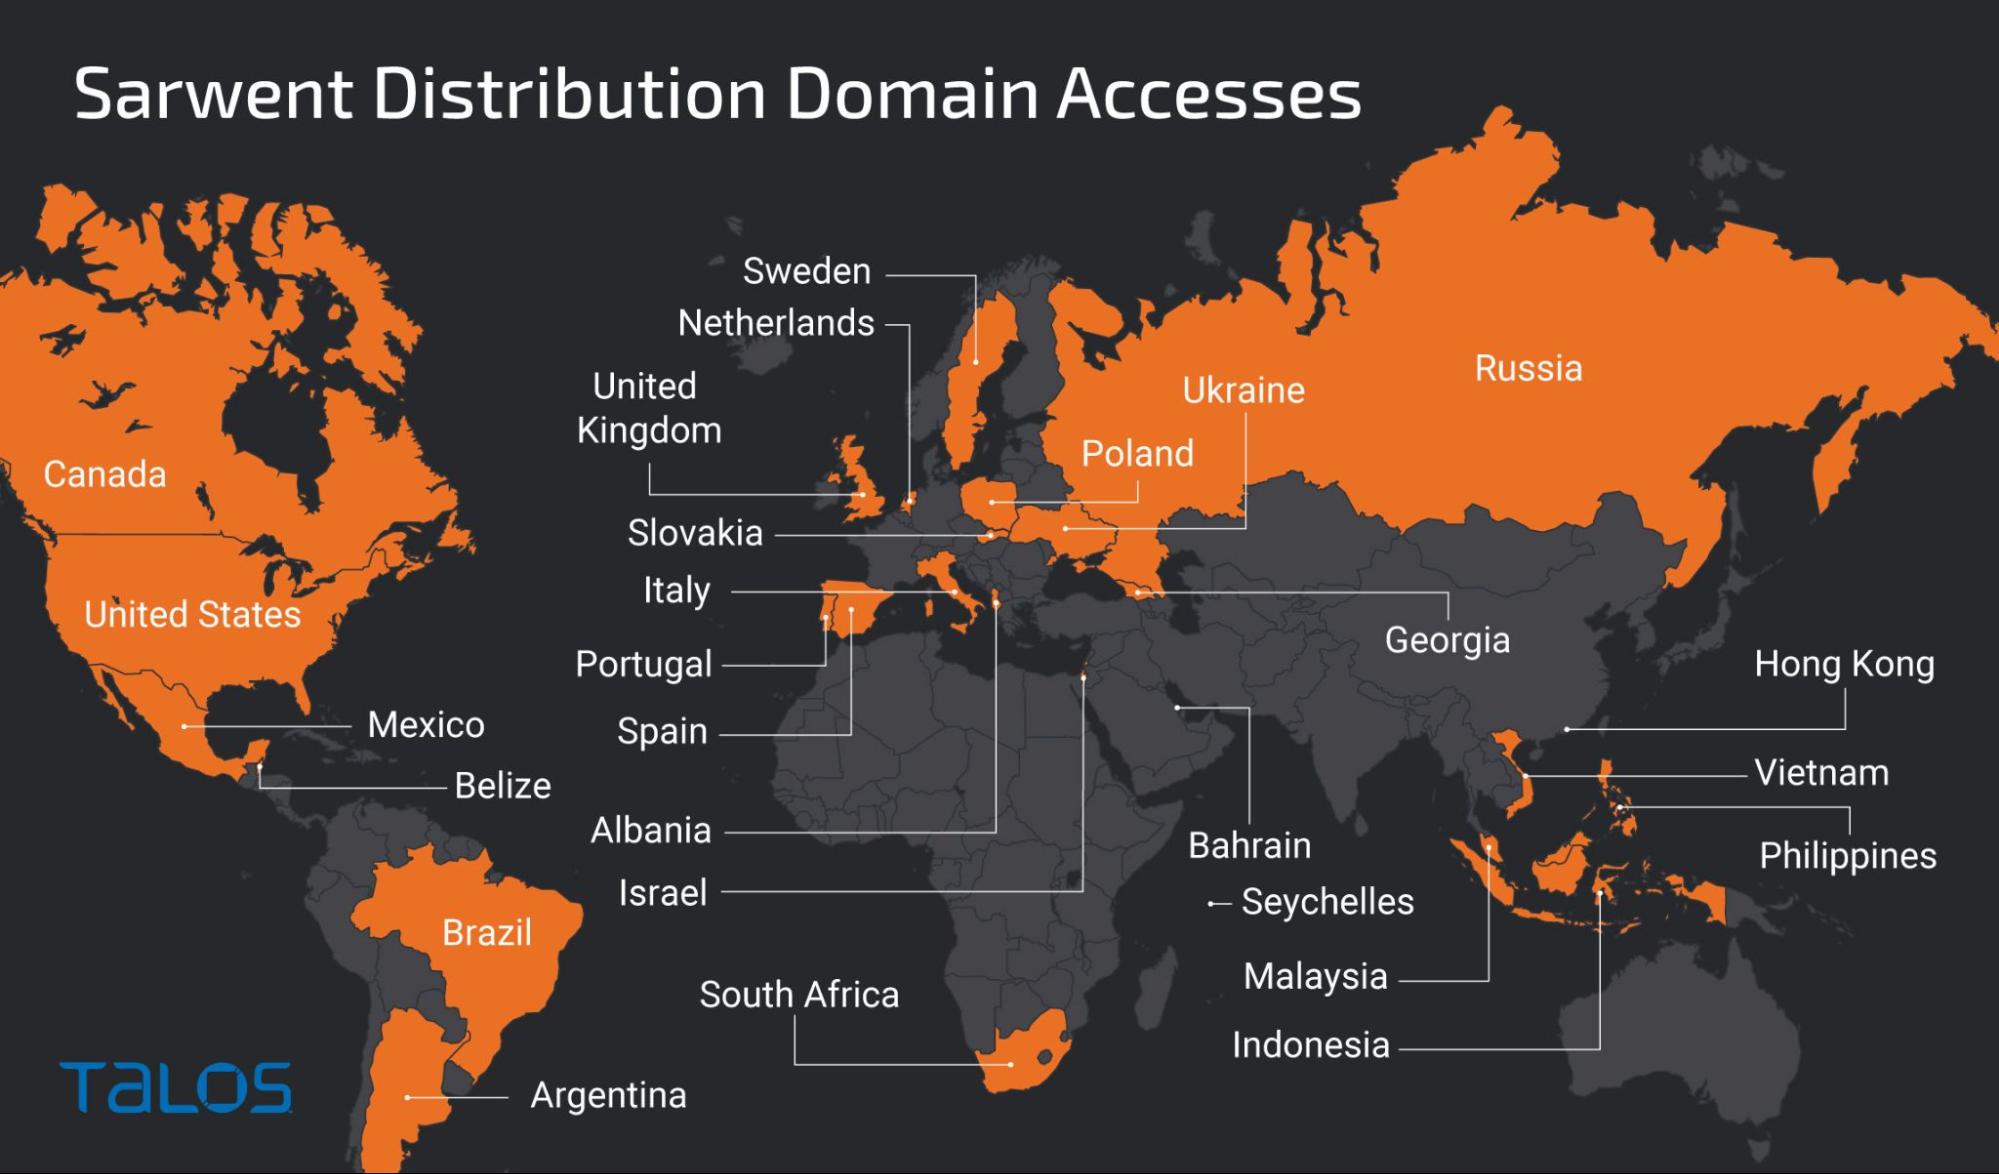
География подключений к этим ловушкам обширна, но число обращений в целом невелико, так что говорить об активной email-кампании не приходится.


Примечательно, что панель управления Sarwent оформлена на русском языке. Судя по найденной статистике, самыми мнительными и легковерными оказались британцы (142 заражения). В США пока числятся только четыре жертвы, на Украине и в России — по две.

Подпишитесь на новости

Новый шифровальщик Citrus атакуют российский бизнес с помощью ИИ

У российских компаний появился новый повод проверить доступы подрядчиков. «Лаборатория Касперского» обнаружила группу шифровальщиков Citrus, которая проникает в корпоративные сети с чужими учётными данными, крадёт информацию и шифрует файлы. Под ударом преимущественно финсектор, сельское хозяйство и ретейл. А команды для атаки злоумышленникам помогает писать ИИ.

Как сообщают исследователи на Securelist, Citrus использует скомпрометированные учётные записи сотрудников подрядных организаций.

С ними атакующие подключаются к сервисам удалённого доступа или терминальным серверам по RDP. Дальше в ход идут штатные инструменты Windows и PowerShell.

Большие языковые модели группа задействует прямо во время атаки. Они генерируют отдельные команды, пакетные файлы и полноценные PowerShell-сценарии — например, для отключения учётных записей администраторов.


Следы Citrus тоже подчищает: удаляет инструменты и результаты их работы, очищает историю команд, иногда — журналы событий. Вредоносные файлы маскирует под легитимные программы.

Перед шифрованием атакующие собирают данные из мессенджеров, упаковывают их через 7-Zip и выгружают на внешний веб-сервис. Затем запускают написанный на Go шифровальщик Sn00py, который добавляет файлам расширение .citrus. Предположительно, его распространяют по модели Ransomware-as-a-Service.

RSS: Новости на портале Anti-Malware.ru