



Антивирус для защиты от Pegasus на поверку оказался RAT-трояном

Антивирус для защиты от Pegasus на поверку оказался RAT-трояном

Антивирус для защиты от Pegasus на поверку оказался RAT-трояном

Исследователи из Cisco Talos обнаружили три вредоносных сайта, рекламирующие средство защиты от слежки с помощью шпионской программы Pegasus. Анализ показал, что софт, позиционируемый как антивирус, на самом деле является трояном, открывающим удаленный доступ к системе.

Некоторые правительства используют Pegasus для слежки за неугодными политиками, журналистами и правозащитниками. Это приложение устанавливается на устройство (обычно мобильное) скрытно для пользователя. Иногда с этой целью применяется эксплойт — так, недавно Apple устранила в iOS уязвимость, которую уже начали использовать для внедрения названного шпиона.

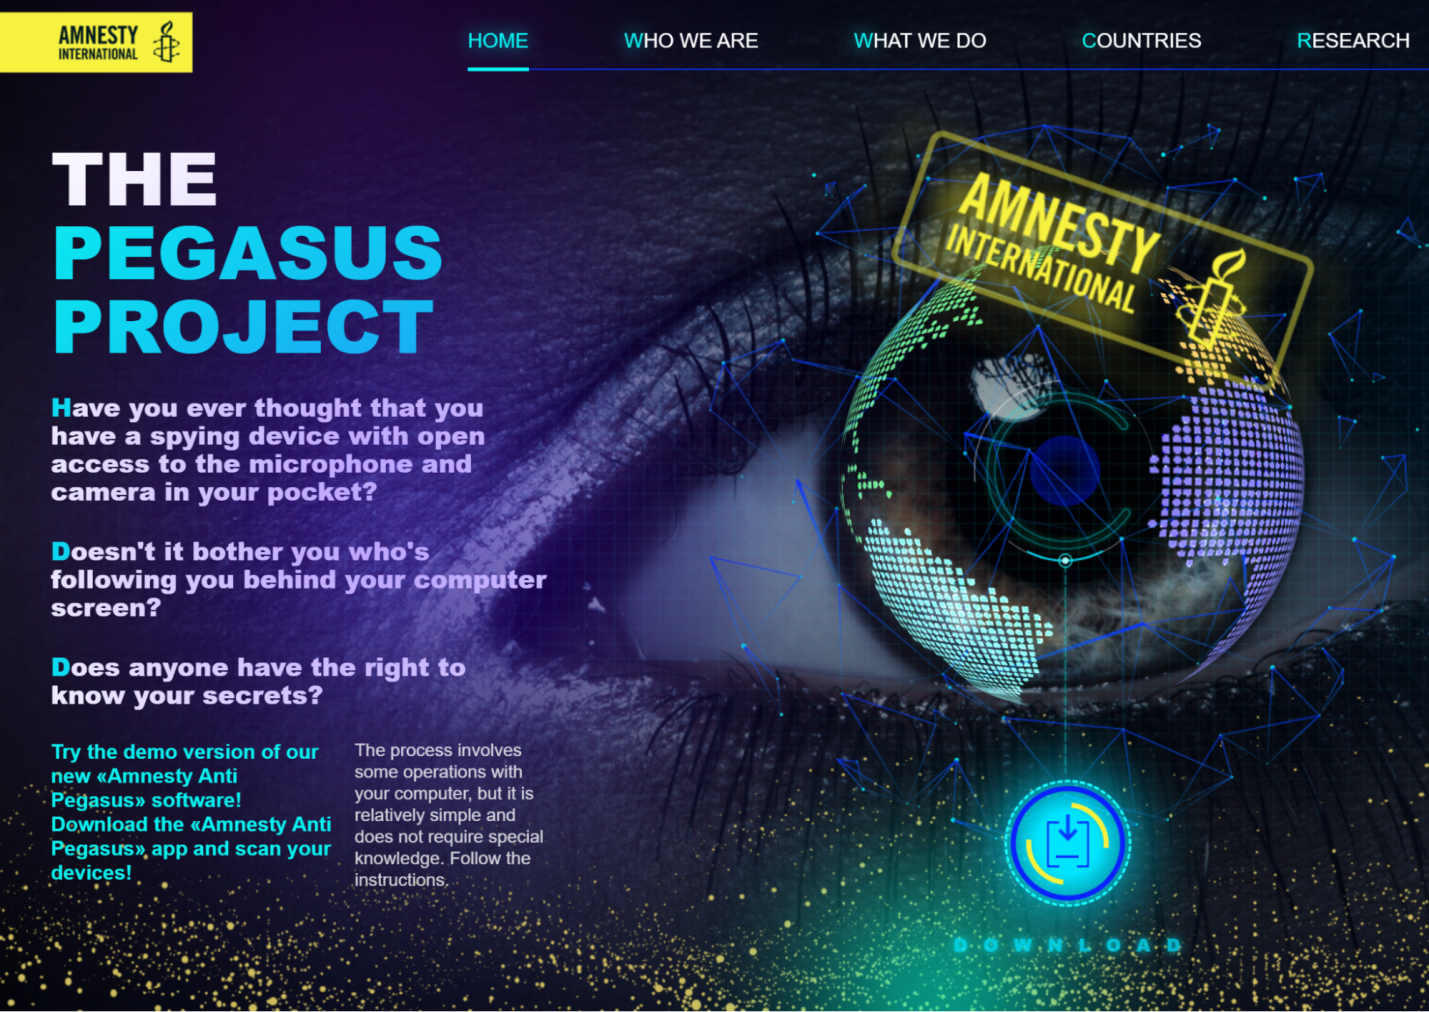
Приманки злоумышленников, найденные Cisco, очень достоверно имитируют сайт Amnesty International — некоммерческой организации, приложившей руку к выявлению правительственной слежки через Pegasus. Посетителю предлагается опробовать демо-версию AntiPegasus — скачать приложение и запустить сканирование.


Как выяснили эксперты, после клика по кнопке на устройство загружается кастомный вариант RAT-трояна Sarwent. Этот написанный на Delphi зловред работает в основном как бэкдор, но умеет также воровать учетные данные и скачивать дополнительные вредоносные файлы.

Для обеспечения удаленного доступа у трояна есть выбор: запустить шелл или PowerShell, включить RDP, создать VNC-туннель. Сервер для управления Sarwent поднят в домене medicalsystemworld[.]site.

Поддельные сайты Amnesty, привязанные к C2, зарегистрированы под разными именами и email-алресами, но физический адрес заявителя у всех один — Киев, Украина. Не исключено, что это умышленно ложный след.

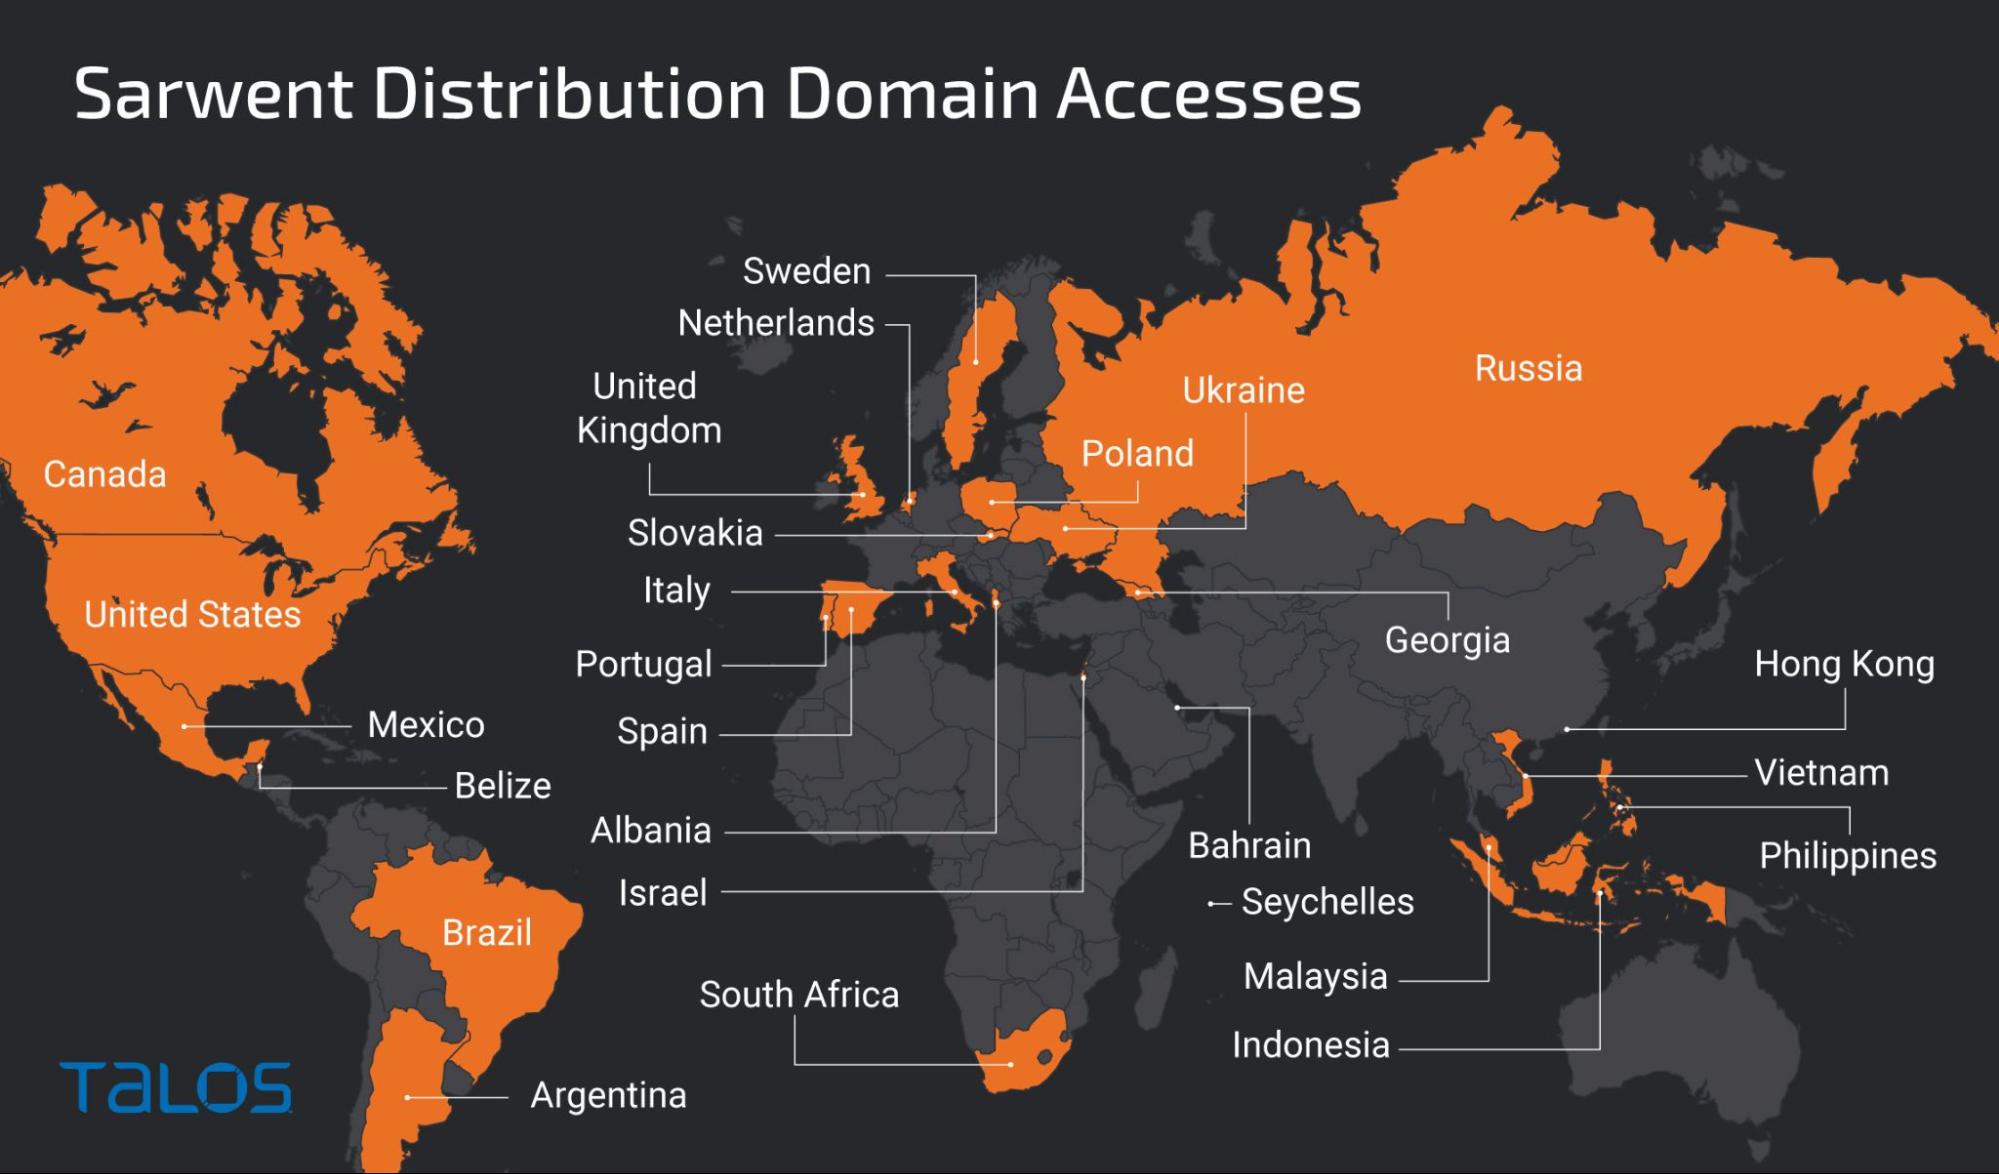
География подключений к этим ловушкам обширна, но число обращений в целом невелико, так что говорить об активной email-кампании не приходится.


Примечательно, что панель управления Sarwent оформлена на русском языке. Судя по найденной статистике, самыми мнительными и легковерными оказались британцы (142 заражения). В США пока числятся только четыре жертвы, на Украине и в России — по две.

Подпишитесь на новости

Бесперебойники дёргают электросети раз в минуту, учёные нашли причину

Энергосети по всему миру годами дёргаются ровно раз в минуту, частота тока ненадолго проседает и возвращается к норме. Команда исследователей из Германии нашла одного из виновников — аккумуляторные системы бесперебойного питания.

Как объясняют авторы исследования в Nature Energy, управляющий софт может запускать проверки батарей по синхронизированным часам.

По отдельности такие операции почти незаметны, но при одновременном старте множества устройств всплески потребления складываются и влияют на частоту в сети. Массовый перекличка и даёт такой эффект.


Разгадку искали на территории исследовательского центра Юлих, установив измерительное оборудование в 80 точках. Характерный минутный ритм обнаружился там, где работали крупные аккумуляторные системы.

При детальном изучении одной установки учёные зафиксировали скачок потребления в начале каждой минуты.


Пока эти колебания не считаются критической угрозой устойчивости электросетей. Но бесследно они тоже не проходят, ибо турбины ГЭС вынуждены слегка замедляться и снова разгоняться, что увеличивает износ. В Ирландии амплитуда минутного сигнала с 2016 по 2021 год выросла вчетверо.


Решением здесь может стать распределение проверки по времени со случайным сдвигом.

RSS: Новости на портале Anti-Malware.ru