



В Telegram зафиксировали рост числа ботов, крадущих коды аутентификации 2FA

В Telegram зафиксировали рост числа ботов, крадущих коды аутентификации 2FA

В Telegram зафиксировали рост числа ботов, крадущих коды аутентификации 2FA

Злоумышленники используют ботов в Telegram для кражи одноразовых паролей, которые участвуют при двухфакторной аутентификации (2FA) клиентов кредитных организаций. На подозрительную активность обратили внимание специалисты компании Intel 471.

Подобные услуги киберпреступники предлагают на форумах соответствующей тематики в дарквебе. За последние несколько месяцев, по словам Intel 471, злоумышленники нарастили качество и количество этих сервисов.

Здесь, возможно, сыграл рост популярности 2FA, поскольку мало кто из подвинутых пользователей уже полагается только на пароли. Преступники стараются тоже не отставать, разрабатывая различные схемы и методы перехвата кодов аутентификации.

Согласно данным Intel 471, с июня число сервисов, предлагающих обойти 2FA, существенно выросло именно в Telegram. Мессенджер используется либо для управления соответствующими ботами, либо для создания специальных каналов, в которых осуществляется поддержка клиентов.

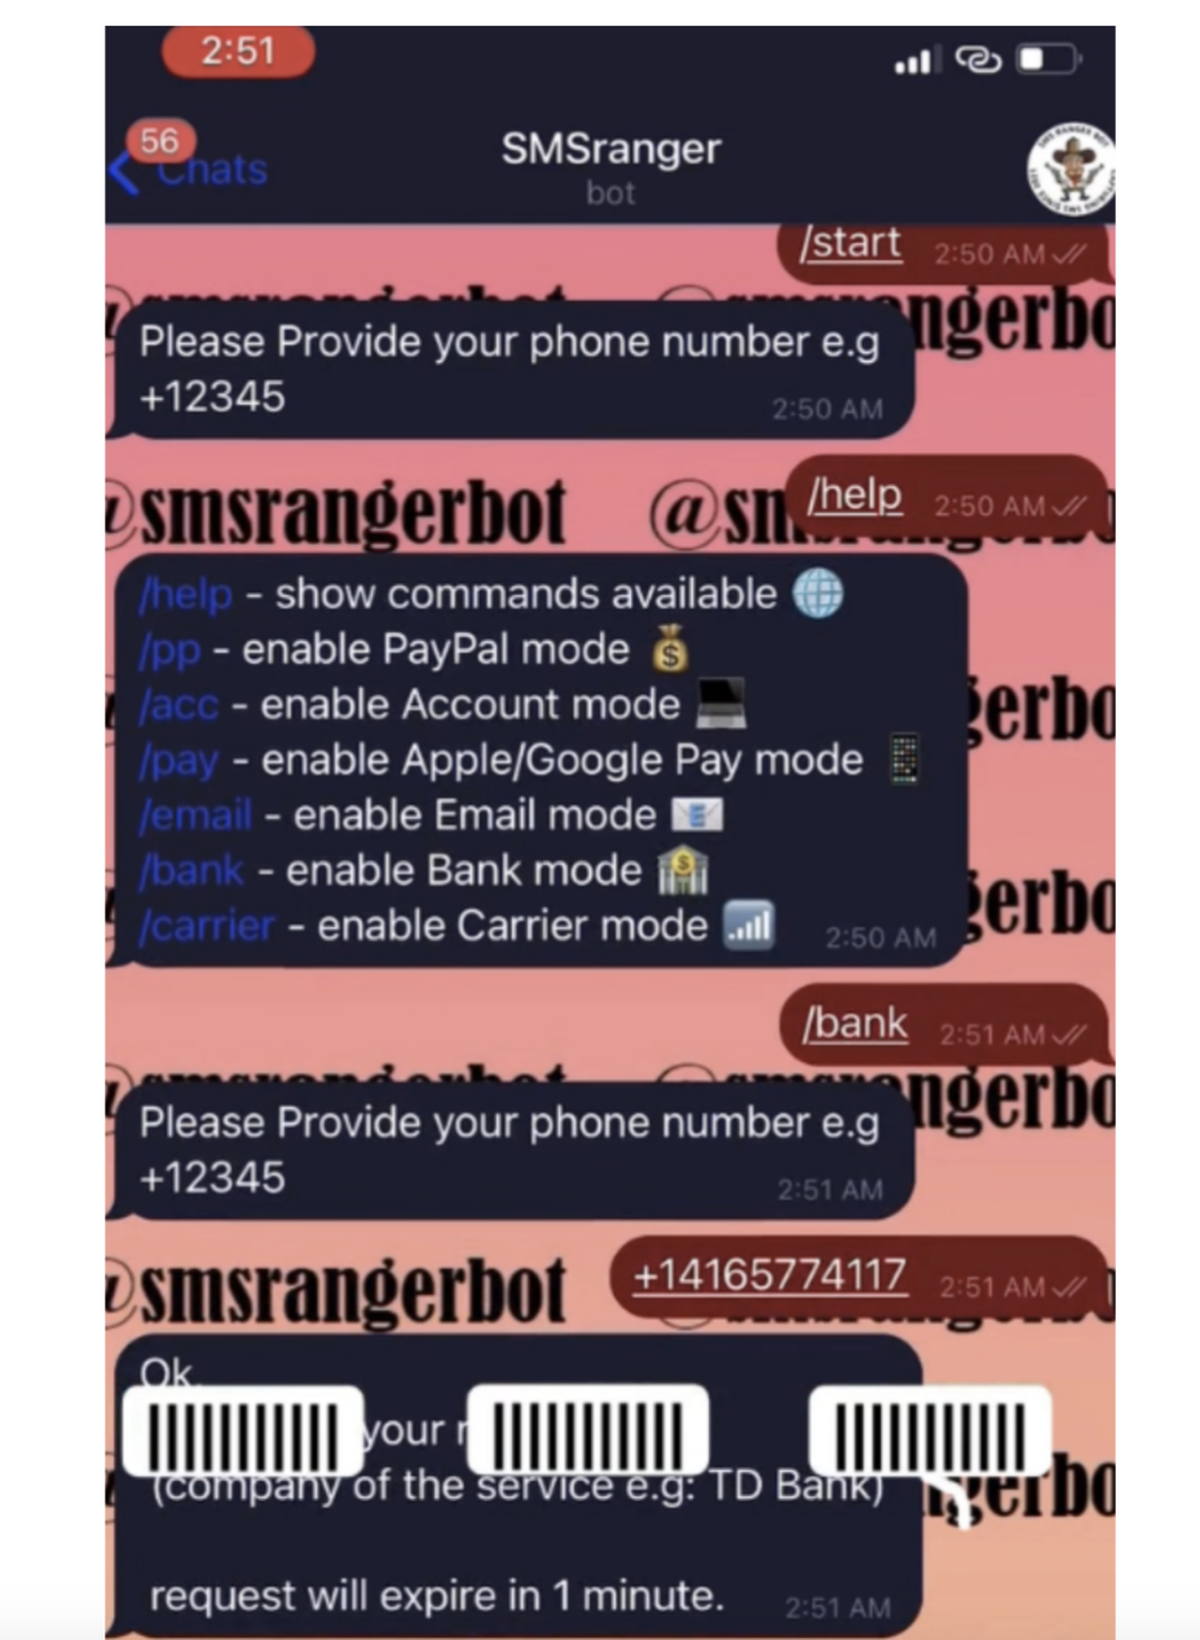
Задача вредоносных ботов — автоматически звонить или рассылать жертвам текстовые сообщения от имени банков, чтобы в конечном счёте получить одноразовые коды. Для создания такого бота злоумышленники должны обладать базовыми навыками программирования.

Исследователи привели пример двух таких ботов: SMSRanger и BloodOTPbot. Первый похож интерфейсом на Slack, а второй больше работает с СМС-сообщениями.


Пользователям рекомендуют быть бдительными и обращать внимание на мелочи, которые могут выдать мошенническую схему.

Подпишитесь на новости

Фальшивая декларация ЕС: у россиян выманивают сканы загранпаспортов

Собрали документы, получили шенгенскую визу и уже мысленно гуляете по Парижу? Мошенники решили добавить в маршрут обязательную остановку — фишинговый сайт. Эксперты «Лаборатории Касперского» обнаружили схему, нацеленную на россиян, планирующих поездки в Европу.

Туристам рассылают письма якобы от управления ЕС по миграции и требуют за пять рабочих дней до въезда заполнить цифровую миграционную декларацию.

Для пущей убедительности аферисты прикрываются реальной системой пограничного контроля EES. В письме пугают дополнительными проверками и даже временным отказом во въезде, а затем отправляют на поддельный официальный портал.


Фальшивка сделана не на коленке: символика Евросоюза, аккуратный дизайн и сразу пять языков: русский, английский, турецкий, китайский и испанский. На сайте предлагают указать личные данные, даты поездки, информацию о сопровождающих и загрузить скан загранпаспорта.

Полный набор, чтобы затем устроить жертве персональный спектакль по телефону и попробовать выманить деньги или дополнительные сведения.

В Kaspersky допускают, что рассылка может быть адресной, а электронные адреса туристов злоумышленники получают из утечек баз отелей и сервисов бронирования.

Главное: EES не требует от путешественников предварительной онлайн-регистрации. Поэтому любые внезапные декларации нужно проверять на сайтах консульств и визовых центров.

RSS: Новости на портале Anti-Malware.ru