



APT-группа Nobelium ставит на ADFS-серверы новый бэкдор — FoggyWeb

APT-группа Nobelium ставит на ADFS-серверы новый бэкдор — FoggyWeb

APT-группа Nobelium ставит на ADFS-серверы новый бэкдор — FoggyWeb

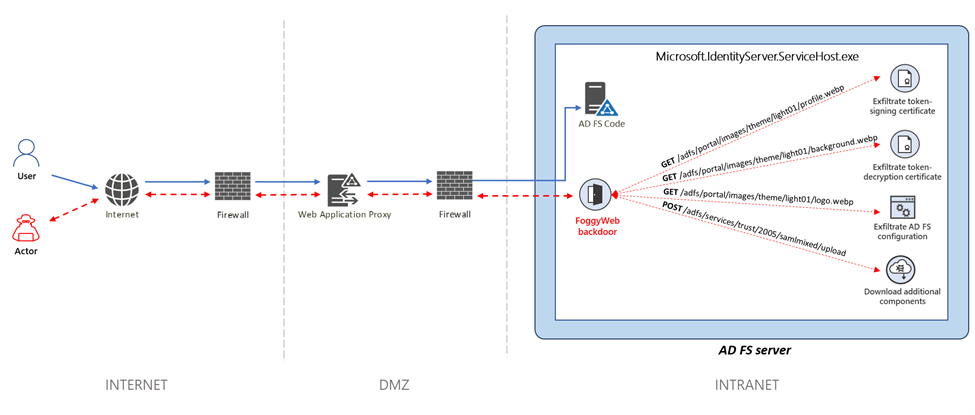
Эксперты Microsoft изучили новый инструмент постэксплуатации, который APT-группа Nobelium уже пустила в ход. Бэкдор, получивший кодовое имя FoggyWeb, позволяет взломщикам получить данные о настройках службы федерации Active Directory (ADFS), сертификаты для подписи и расшифровки токенов SAML, а также загрузить на сервер дополнительные компоненты.

Преступная группировка, которую в Microsoft называют Nobelium, известна и под другими именами — APT29, The Dukes, Cozy Bear. Эти хакеры часто обновляют свой арсенал и проводят сложные атаки на госструктуры, НКО, научно-исследовательские учреждения, поставщиков ИТ- и телеком-услуг. Им также приписывают авторство прошлогоднего нападения на SolarWinds, получившего большой резонанс.

Первые атаки с использованием FoggyWeb, по данным Microsoft, были зафиксированы в минувшем апреле. Хакеры устанавливают этого работающего в памяти зловреда на взломанный сервер ADFS, чтобы обеспечить себе плацдарм для развития атаки.

Получив админ-доступ к системе, злоумышленники вносят в нее два файла — зашифрованный Windows.Data.TimeZones.zh-PH.pri (FoggyWeb) и version.dll (загрузчик). Вредоносная библиотека загружается в память процесса ADFS по методу подмены DLL; этот компонент отвечает за расшифровку и запуск основного модуля бэкдора.

Активированный FoggyWeb мониторит входящие HTTP-запросы GET и POST, фиксируя используемые схемы URI — список нужных жестко прописан в его коде. Обнаружив совпадение, зловред перехватывает послание и выполняет содержащуюся в нем команду.


Ввиду появления новой угрозы Microsoft разослала оповещения заинтересованным клиентам, призвав их усилить защиту ADFS-серверов. С этой целью пользователям рекомендуется сделать следующее:

  • обновить ADFS до последней версии;
  • проверить локальные и облачные ресурсы организации на предмет несанкционированных изменений настроек;
  • удалить неиспользуемые протоколы и функции Windows; 
  • ограничить доступ к ADFS-системам и ужесточить контроль, усилить пароли;
  • поместить используемые для подписи ключи и сертификаты в аппаратное хранилище (HSM).
Подпишитесь на новости

Троян RedWing сам разблокирует Android-смартфон и передаёт его мошенникам

Специалисты Ф6/F6 обнаружили новый банковский троян RedWing, который практически полностью перехватывает управление Android-устройством. По оценке компании, с середины июля до середины сентября 2026 года в России было скомпрометировано более 10 тысяч смартфонов.

Вредонос распространяют через Telegram по модели «вредонос как услуга». Его маскируют под полезные приложения и медиафайлы.

В одной кампании пользователям предлагали установить сервис оповещения о воздушных атаках RadarTrevog, в другой — открыть файл «Видео с места аварии». Вот только ролик оказывался APK-приложением.

После запуска RedWing изображает страницу Google Play, предлагает установить обновление и просит доступ к Accessibility. Получив разрешение, троян скрывается из списка недавних приложений, включает бесшумный аудиотрек для постоянной работы в фоне и при необходимости перезапускает себя через будильник.


Как выяснили исследователи F6, RedWing существует как минимум в двух вариантах: троян удалённого доступа и стилер. Первый позволяет преступникам управлять устройством и проводить финансовые операции, второй сосредоточен на сборе данных.

Вредонос перехватывает ПИН-коды, пароли, графические ключи и СМС, перенаправляет звонки, снимает фото и видео с камер, записывает звук с микрофона и транслирует экран. Получив код блокировки, оператор может самостоятельно разблокировать смартфон, имитируя свайпы и нажатия.


Особенно нагло RedWing защищается от удаления: при попытке открыть антивирус, файловый менеджер или меню перезагрузки он выбрасывает пользователя на домашний экран и показывает фальшивое обновление. Троян также может воспроизводить голосовые сообщения, открывать чат от имени техподдержки, использовать устройство как прокси и подключать его к DDoS-атакам.

RSS: Новости на портале Anti-Malware.ru