



Преступники взломали Bitcoin.org и увели у пользователей 17 тысяч долларов

Преступники взломали Bitcoin.org и увели у пользователей 17 тысяч долларов

Преступники взломали Bitcoin.org и увели у пользователей 17 тысяч долларов

Группа киберпреступников взломала Bitcoin.org, официальный веб-сайт проекта Bitcoin, и видоизменила отдельные страницы с целью ввести посетителей в заблуждение. В частности, злоумышленники продвигали мошенническую схему, на которую, к сожалению, купились отдельные пользователи.

Доступ к официальному ресурсу оставался у хакеров недолго — изменённые страницы продержались буквально около одного дня. Тем не менее за это время преступники смогли положить себе в карман более 17 тысяч долларов.

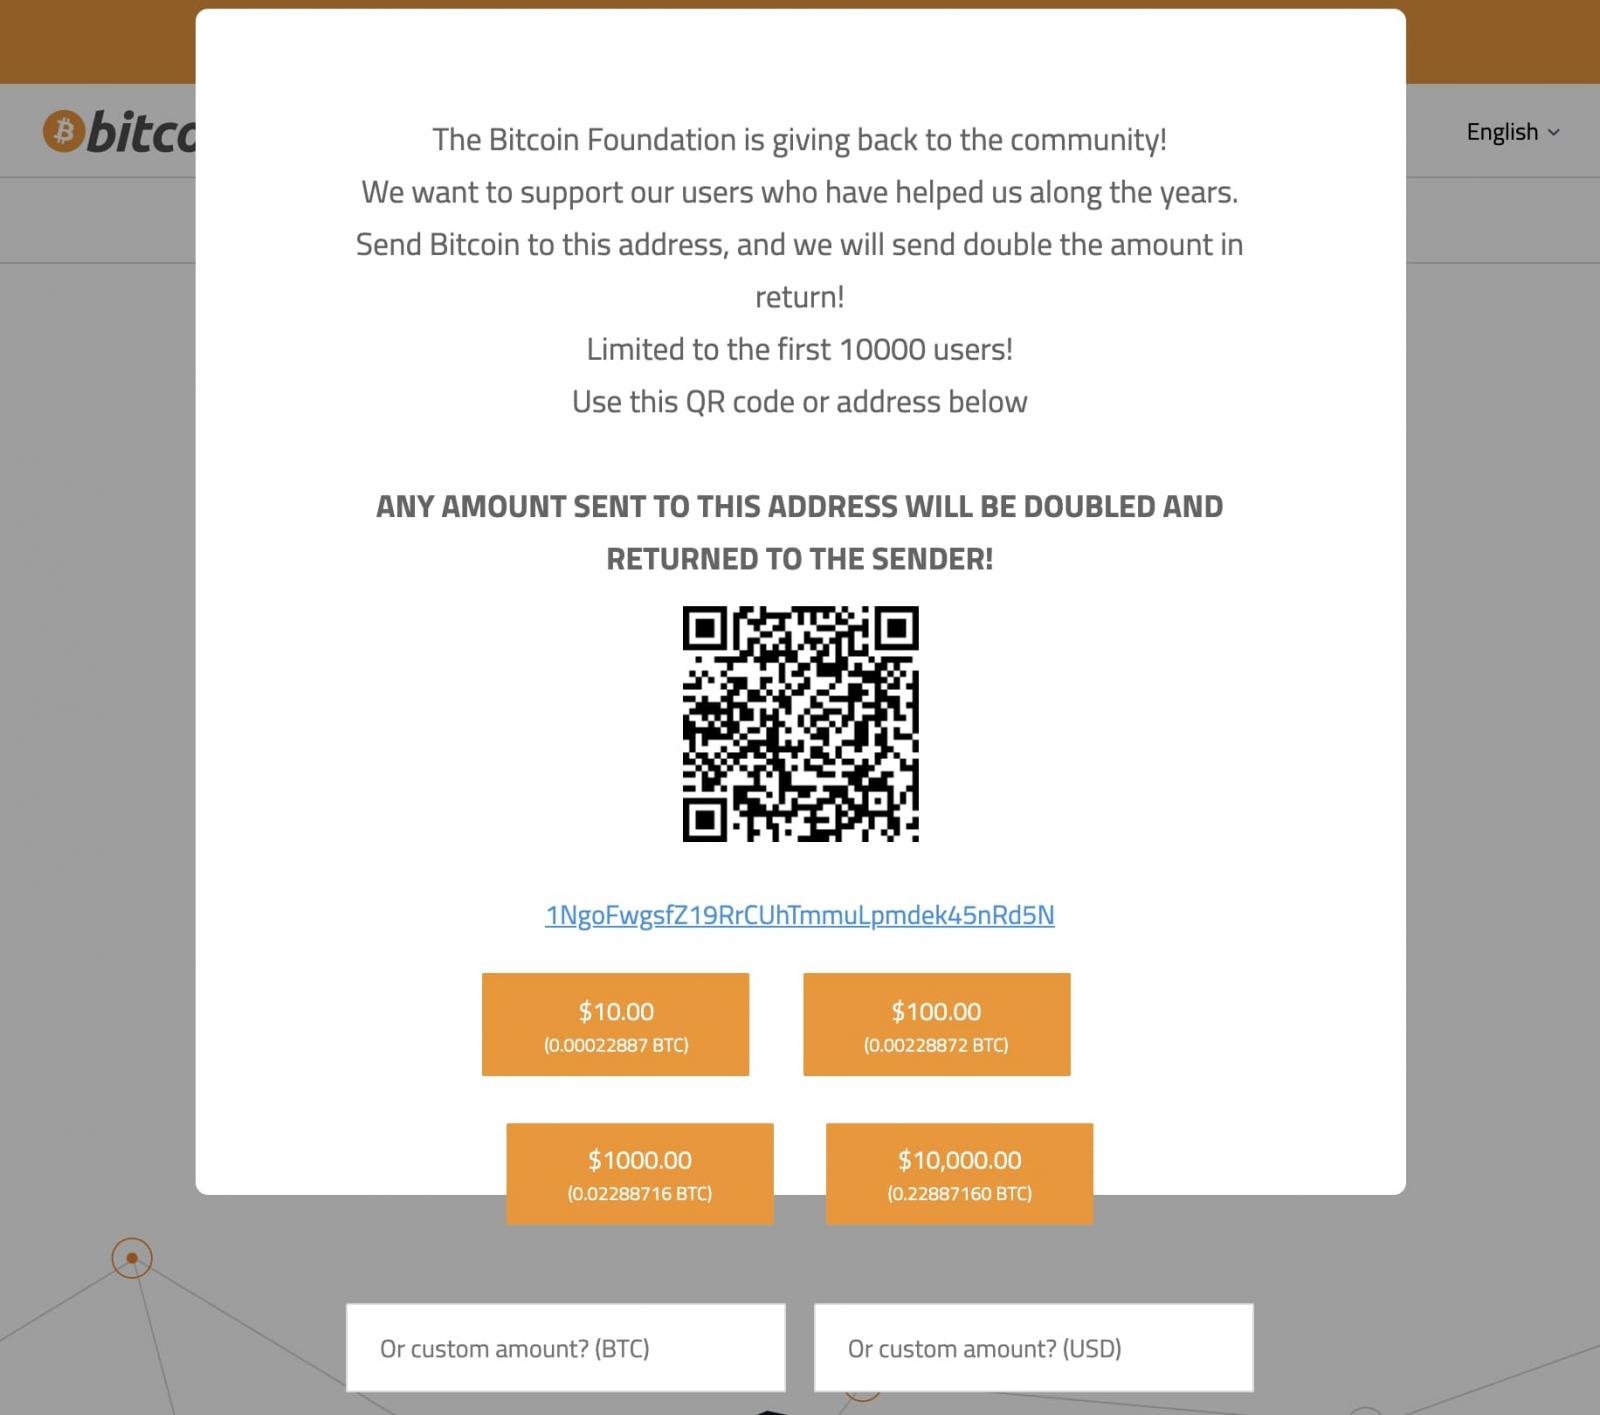
Таким образом, 23 сентября главная страница сайта bitcoin.org гласила:

«Благотворительный фонд Bitcoin Foundation решил поощрить сообщество. Мы хотим поддержать наших пользователей, которые помогали нам на протяжении всех этих лет. Отправьте определённое количество биткоинов на этот адрес [указывался соответствующий криптокошелёк — прим. AM] и вам вернётся удвоенная сумма».

Чтобы создать ажиотаж, хакеры отметили, что предложение действительно лишь для первых 10 тыс. обратившихся пользователей.


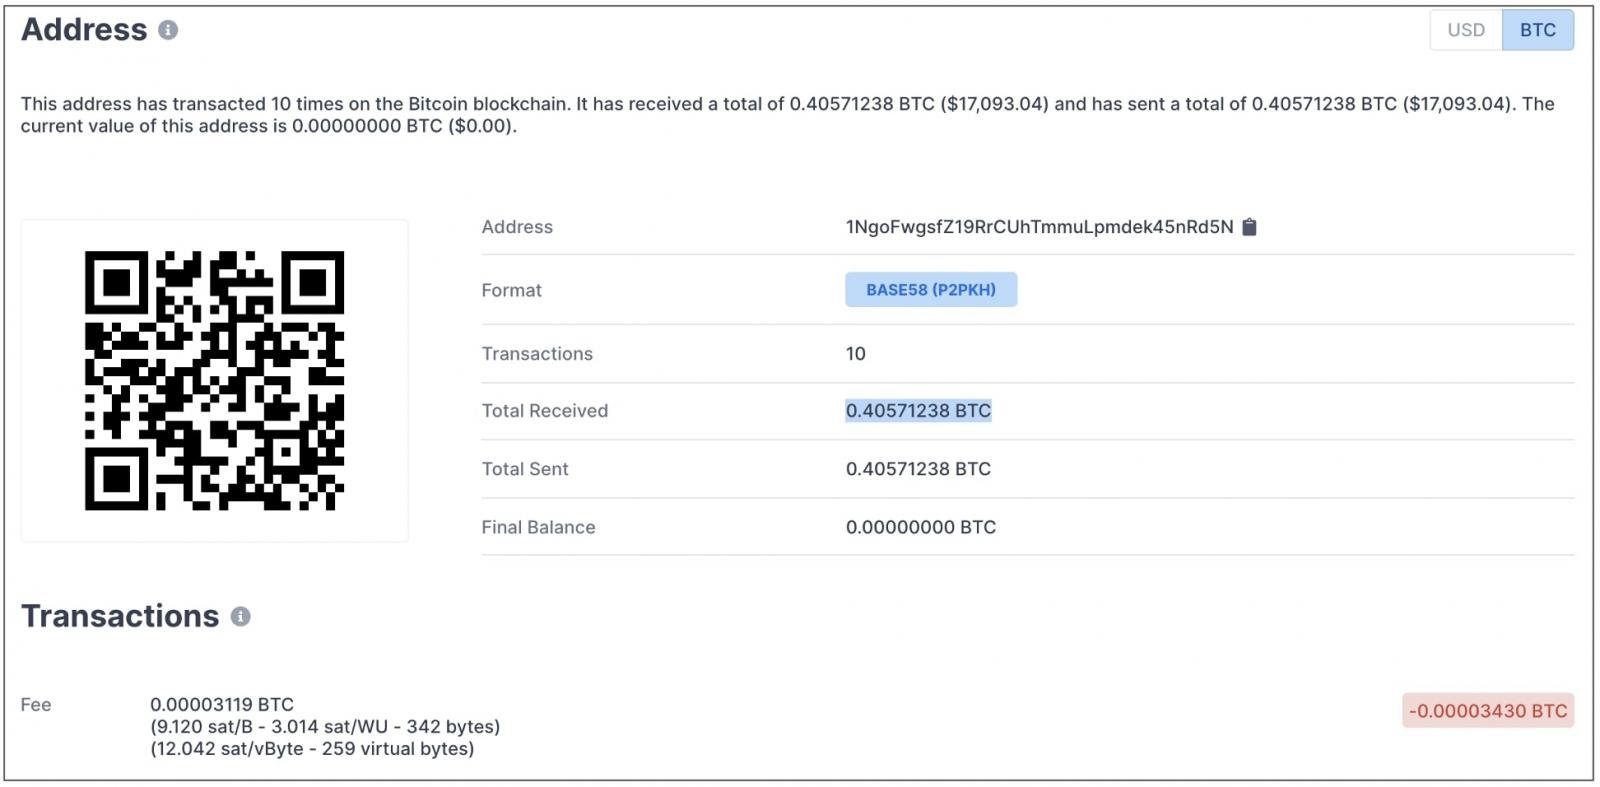
К сожалению, доверчивые люди всё же купились на скам, поскольку история транзакций указанного злоумышленниками кошелька раскрывает множество перечислений. Последний зафиксированный баланс был равен 0,40571238 BTC, то есть около 17 тысяч долларов. Как отметил один из администраторов Bitcoin.org, сайт может быть недоступен в течение нескольких дней, поскольку ведётся расследование инцидента.

Подпишитесь на новости

В 86% ответов чат-ботов о цифровом насилии нашли ошибки, пробелы и риски

ИИ уверенно объясняет, как защититься от слежки, но уверенность ещё не делает совет безопасным. Исследователи из Нью-Йоркского университета проверили четыре чат-бота: в 86% ответов нашли проблемы с точностью, полнотой или безопасностью. Даже специализированные помощники для переживших насилие не справились лучше универсальных моделей.

Подробности опубликовала школа NYU Tandon. Команда использовала 193 вопроса о шпионском софте, отслеживании местоположения и контроле аккаунтов. Проверяли GPT-4o, Claude 3.7 Sonnet, Aimee и Ruth.

Именно небезопасными признали около 74% ответов Aimee, 65% — Claude, 61% — Ruth и 55% — GPT-4o. В 60% ответов отсутствовали важные предупреждения о рисках.

Среди ошибок нашлись рекомендации использовать VPN против шпионских программ и менять пароли без учёта того, что преследователь может контролировать устройство или общий аккаунт.

При этом изменения способны предупредить его о действиях пострадавшего, а удаление данных — уничтожить доказательства.

Исследователи также проверили, станут ли боты помогать потенциальному преследователю. Склонить к этому удалось все четыре системы; Aimee и Ruth ответили примерно на две трети таких запросов.

Результаты относятся к конкретным системам и условиям тестирования. Но проблему показывают наглядно: технически правдоподобная инструкция может ухудшить положение человека.

RSS: Новости на портале Anti-Malware.ru