



Российского разработчика ракет пытаются атаковать через 0-day в MHTML

Российского разработчика ракет пытаются атаковать через 0-day в MHTML

Российского разработчика ракет пытаются атаковать через 0-day в MHTML

Эксперты Malwarebytes изучили образцы вредоносных документов Word, разосланных неделю назад на адреса российских организаций. Как оказалось, авторы имейл-атак пытались инфицировать целевые сети через эксплойт уязвимости CVE-2021-40444, которую Microsoft только что пропатчила.

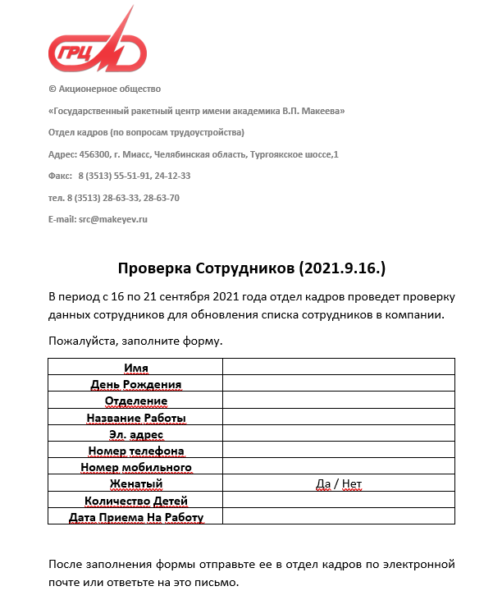
Один из вложенных файлов содержал сообщение, написанное от имени отдела кадров Государственного ракетного центра имени В. П. Макеева. Сотрудника предприятия просили уточнить анкетные данные, заполнив форму и отправив результат по почте.


Проведенный в Malwarebytes анализ показал, что при открытии этого документа Microsoft Office движок MSHTML загружает элемент ActiveX, специально созданный для запуска вредоносного кода. Чтобы заполнить форму, получатель должен включить режим редактирования — этого действия достаточно, чтобы активировать эксплойт CVE-2021-40444.

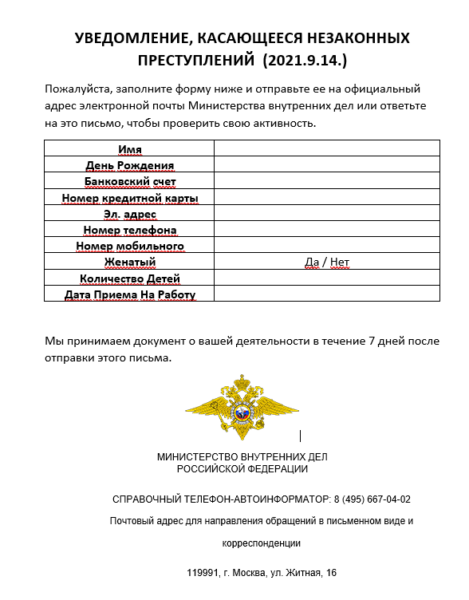
Другой образец вредоносного вложения не совсем удачно имитировал запрос МВД РФ на предоставление личных данных в связи с текущим расследованием (обратите внимание на формулировку в заголовке — «незаконные преступления»).


Адресатов этого послания установить пока не удалось. В Malwarebytes полагают, что автором вредоносных рассылок вполне может оказаться какая-то APT-группа.

Патч для CVE-2021-40444 вышел 14 сентября, однако к тому моменту злоумышленники уже нашли новую лазейку и взяли на вооружение. Более того, они начали активно обмениваться эксплойтами и публиковать инструкции по их созданию, облегчая задачу коллегам по цеху.

Подпишитесь на новости

ИТ-инфраструктуру Следственного комитета предлагают поручить Минцифры

Правительство внесло в Госдуму законопроект, который позволит централизованно обеспечивать Следственный комитет информационными системами, программами и ИТ-инфраструктурой через Минцифры. Разработку и снабжение предлагают организовать с опорой на компетенции министерства.

Документ № 23203-9 опубликован в электронной базе Госдумы. Он внесён 30 октября и предусматривает изменения в закон о Следственном комитете и законодательство о контрактной системе.

Предлагаемые полномочия охватывают создание и развитие информационных систем, информационно-телекоммуникационных сетей и необходимой инфраструктуры, а также обеспечение программными и программно-техническими средствами.

Аргумент правительства — эффективнее использовать федеральный бюджет за счёт опыта Минцифры в управлении проектами информатизации.

Дополнительно проект предусматривает возможность централизованных закупок для одного или нескольких федеральных государственных органов, включая Следственный комитет.

Пока это законодательное предложение. Говорить, что Минцифры уже приняло на обслуживание всю ИТ-инфраструктуру СК, рано: документу ещё предстоит парламентское рассмотрение.

Для поставщиков ПО и оборудования потенциально меняется организация закупок и проектов. А вот выводы о конкретных подрядчиках, продуктах или размере экономии из опубликованной инициативы сделать нельзя.

RSS: Новости на портале Anti-Malware.ru