



APT-группа FamousSparrow атакует бизнес и госсектор через ProxyLogon

APT-группа FamousSparrow атакует бизнес и госсектор через ProxyLogon

APT-группа FamousSparrow атакует бизнес и госсектор через ProxyLogon

Эксперты ESET изучили modus operandi новой APT-группы, которую они нарекли FamousSparrow. Злоумышленники проникают в сети госструктур и частных компаний через уязвимости веб-приложений, в том числе Microsoft Exchange.

Эта хакерская группировка, по данным ESET, действует в интернете с 2019 года. Ее боевой арсенал включает уникальный бэкдор — исследователи идентифицируют его как SparrowDoor. Очевидной связи с другими APT-группами не выявлено, хотя зафиксированы случаи, когда FamousSparrow использовала чужую программу-загрузчик или уже засветившийся C2-домен.

В марте этого года ОПГ начала штурмовать свои мишени через уязвимости в Microsoft Exchange Server, известные под общим именем ProxyLogon. Хакеры обнаружили эти лазейки раньше выхода патчей и быстро взяли их на вооружение — как и некоторые их коллеги по цеху (в ESET знают более десятка таких APT-групп).

К сожалению, несмотря на наличие патчей, проблема ProxyLogon, видимо, далеко не везде решена на местах. В середине лета она вышла в топ списков уязвимостей, наиболее популярных у злоумышленников, и актуальна до сих пор.

Кроме дыр в Microsoft Exchange, хакеры FamousSparrow в качестве точки входа используют также уязвимости Microsoft SharePoint и Oracle Opera. На взломанном сервере устанавливается бэкдор (SparrowDoor); анализ показал, что вредоносный код загружается в память текущего процесса по методу подмены DLL.

Инструментарий взломщиков также включает две кастомные версии Mimikatz. NetBIOS-сканер (Nbtscan) и небольшую утилиту для получения данных из памяти — таких, как логины и пароли.

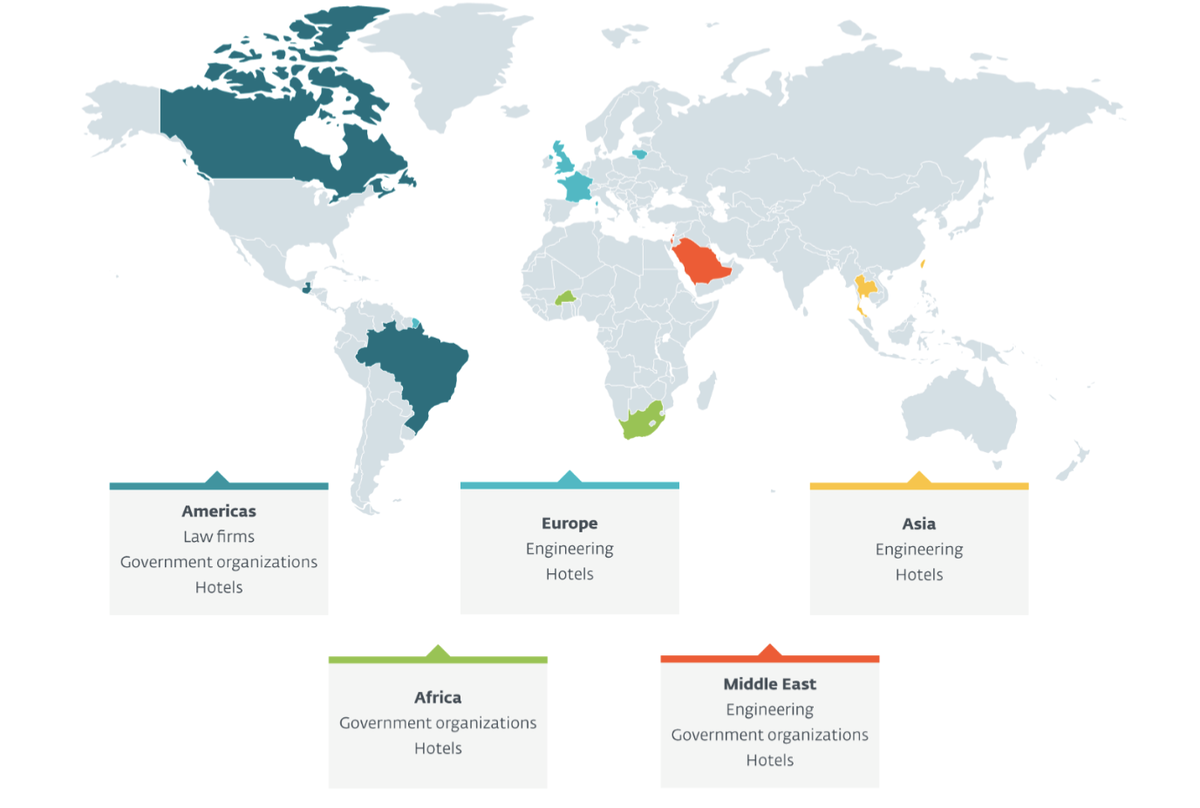
Исследователи выявили порядка 20 очагов заражения, возникших в результате атак FamousSparrow. Хакеры наследили по всему миру — в Европе (Великобритания, Франция, Литва), обеих Америках (Канада, Бразилия, Гватемала), Азии, Африке, на Ближнем Востоке. Заражений в США, к удивлению экспертов, пока не обнаружено.


Основной целью атак FamousSparrow предположительно является шпионаж. Примечательно, что большинство жертв этой APT-группы — держатели гостиниц. В комментарии для The Register представитель ESET высказал такое предположение:

«Кибершпионы интересуются отелями, чтобы следить за своей целью во время ее путешествий. К тому же, проникнув в сеть отеля, они получают возможность отслеживать трафик всех гостей».

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru