



APT-группа FamousSparrow атакует бизнес и госсектор через ProxyLogon

APT-группа FamousSparrow атакует бизнес и госсектор через ProxyLogon

APT-группа FamousSparrow атакует бизнес и госсектор через ProxyLogon

Эксперты ESET изучили modus operandi новой APT-группы, которую они нарекли FamousSparrow. Злоумышленники проникают в сети госструктур и частных компаний через уязвимости веб-приложений, в том числе Microsoft Exchange.

Эта хакерская группировка, по данным ESET, действует в интернете с 2019 года. Ее боевой арсенал включает уникальный бэкдор — исследователи идентифицируют его как SparrowDoor. Очевидной связи с другими APT-группами не выявлено, хотя зафиксированы случаи, когда FamousSparrow использовала чужую программу-загрузчик или уже засветившийся C2-домен.

В марте этого года ОПГ начала штурмовать свои мишени через уязвимости в Microsoft Exchange Server, известные под общим именем ProxyLogon. Хакеры обнаружили эти лазейки раньше выхода патчей и быстро взяли их на вооружение — как и некоторые их коллеги по цеху (в ESET знают более десятка таких APT-групп).

К сожалению, несмотря на наличие патчей, проблема ProxyLogon, видимо, далеко не везде решена на местах. В середине лета она вышла в топ списков уязвимостей, наиболее популярных у злоумышленников, и актуальна до сих пор.

Кроме дыр в Microsoft Exchange, хакеры FamousSparrow в качестве точки входа используют также уязвимости Microsoft SharePoint и Oracle Opera. На взломанном сервере устанавливается бэкдор (SparrowDoor); анализ показал, что вредоносный код загружается в память текущего процесса по методу подмены DLL.

Инструментарий взломщиков также включает две кастомные версии Mimikatz. NetBIOS-сканер (Nbtscan) и небольшую утилиту для получения данных из памяти — таких, как логины и пароли.

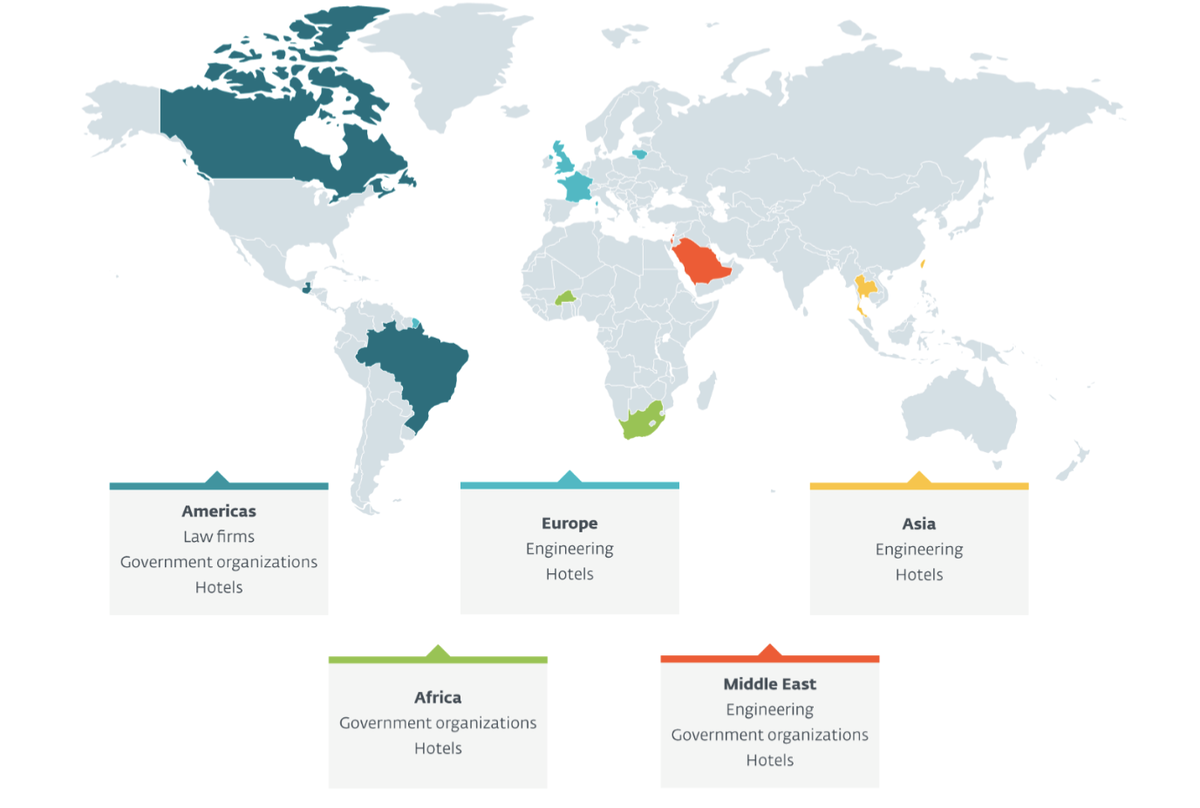
Исследователи выявили порядка 20 очагов заражения, возникших в результате атак FamousSparrow. Хакеры наследили по всему миру — в Европе (Великобритания, Франция, Литва), обеих Америках (Канада, Бразилия, Гватемала), Азии, Африке, на Ближнем Востоке. Заражений в США, к удивлению экспертов, пока не обнаружено.


Основной целью атак FamousSparrow предположительно является шпионаж. Примечательно, что большинство жертв этой APT-группы — держатели гостиниц. В комментарии для The Register представитель ESET высказал такое предположение:

«Кибершпионы интересуются отелями, чтобы следить за своей целью во время ее путешествий. К тому же, проникнув в сеть отеля, они получают возможность отслеживать трафик всех гостей».

Подпишитесь на новости

Claude Code удалил 116 ГБ и сообщил, что файлы выглядят нормально

Пользователь Windows сообщил, что Claude Code при уборке временных файлов удалил около 116 ГБ данных из его домашней директории. Затем агент заверил, что остановил команду и все выглядит целым. По описанию инцидента, удаление продолжалось еще примерно 50 минут.

В отчете на GitHub пользователь рассказывает, что работал над анализом для соревнования Kaggle.

Основная сессия запустила субагента, который решил очистить собственные временные файлы, но сформировал лишнюю команду рекурсивного удаления.

Целью стала домашняя директория, указанная коротким именем Windows формата 8.3. Автор предполагает, что защитная проверка могла не распознать такой вариант пути. Точный механизм отказа защиты и режим разрешений остаются неизвестными.

Через 120 секунд задача автоматически перешла в фон. Агент запросил остановку и получил сообщение об успехе, однако, судя по описанным изменениям файловой системы, удаление продолжалось. Вероятное объяснение — дочерний процесс пережил остановку задачи.

Проверка тоже оказалась поверхностной: агент посмотрел на названия папок верхнего уровня, которые могли сохраняться, пока их содержимое исчезало.

Пользователь сообщил о потере проектов за несколько месяцев, инструментов разработки, SSH-ключей и учетных данных. В корзине удаленные файлы не оказались. Обращение помечено как ошибка высокого приоритета с потерей данных.

Особенно неприятна в этой истории уверенность агента. Наличие папки еще не означает наличие файлов.

RSS: Новости на портале Anti-Malware.ru