



В macOS нашли 0-day уязвимость, позволяющую запустить вредоносные команды

В macOS нашли 0-day уязвимость, позволяющую запустить вредоносные команды

В macOS нашли 0-day уязвимость, позволяющую запустить вредоносные команды

На этой неделе исследователи в области кибербезопасности раскрыли детали непропатченной уязвимости нулевого дня (0-day) в файловом менеджере Finder, который используется в операционной системе macOS. Удалённый злоумышленник может использовать эту брешь для запуска команд на компьютере жертвы.

Уязвимость обнаружил независимый эксперт Парк Минчан. По его словам, проблема актуальна для macOS Big Sur и более ранних версий операционной системы. В посте SSD Secure Disclosure дыра описывается следующим образом:

«Баг в Finder позволяет файлам с расширением "inetloc" выполнять произвольные команды. Эти файлы можно отправить по электронной почте и обманом заставить пользователя запустить их. При клике встроенные команды запустятся в ОС без предупреждения или какого-либо другого взаимодействия с жертвой».

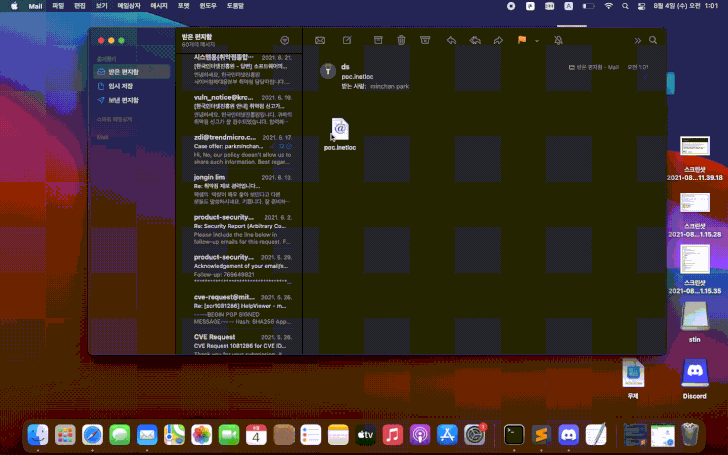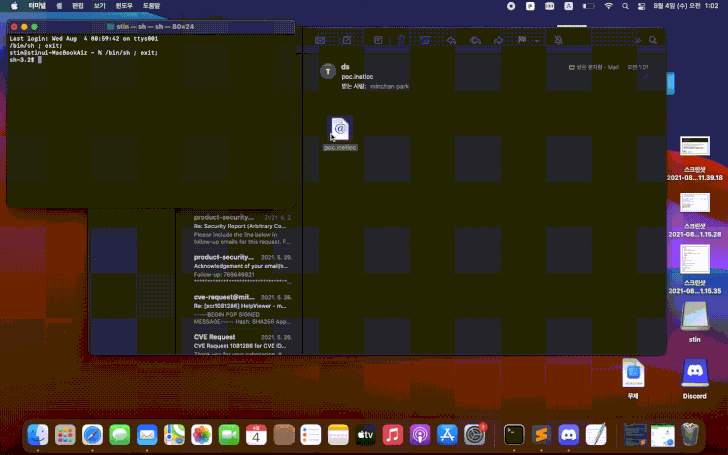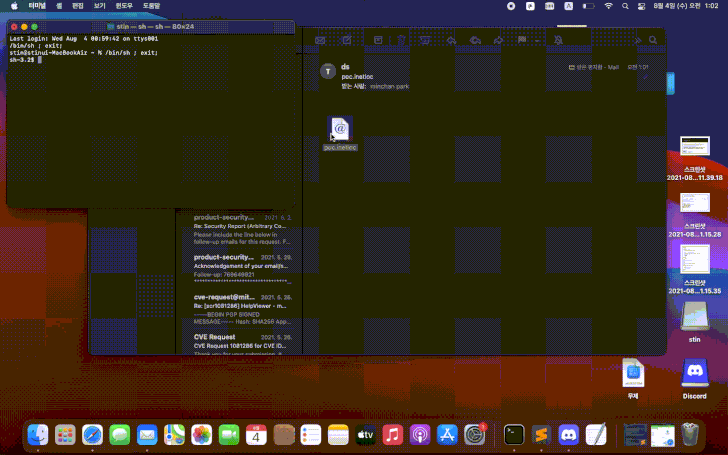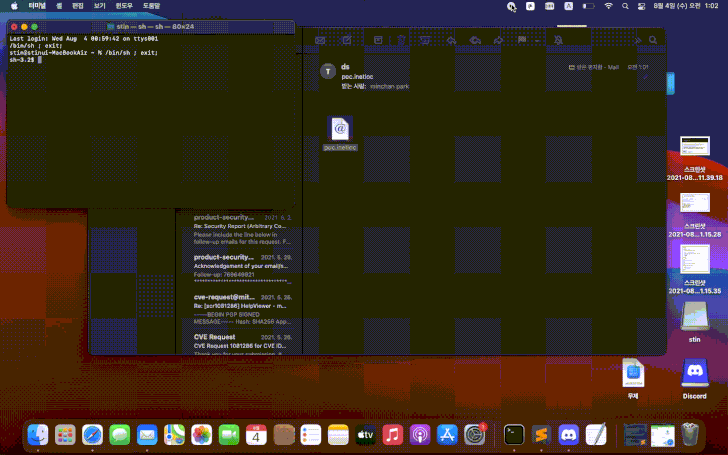
Пример эксплуатации уязвимости исследователи представили в GIF-файле:


Проблема, как вы уже поняли, заключается в способе обработки файлов INETLOC системой macOS. Эти файлы выступают в качестве ярлыков, которые используются для открытия RSS-лент, соединений Telnet и других онлайн-ресурсов.

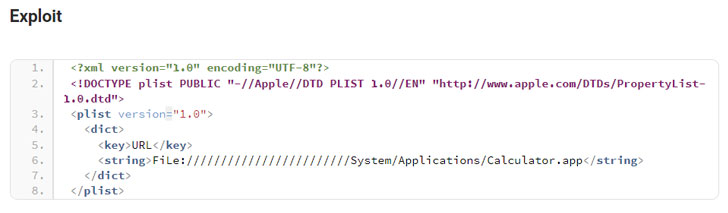
INETLOC-файлы используют протокол file://, позволяющий запускать другие файлы, хранящиеся локально. Таким образом, если прикрепить вредоносный файл INETLOC к письму, при нажатии на него в системе может запуститься вредоносная программа. Эксплойт выглядит весьма просто:


От Apple пока не было комментариев относительно этой уязвимости.

Подпишитесь на новости

Мошенники заманивают семьи участников СВО на фальшивый концерт

Билет на концерт, которого нет, стал приманкой для запугивания родственников участников СВО. Мошенники создали минимум 11 сайтов от имени вымышленного «Комитета по делам семей участников СВО». Вместо приглашения посетителям показывают спектакль о якобы украденных данных.

Схему раскрыла F6 совместно со специалистами Минобороны России. На страницах рекламируют концерт-награждение 7 ноября.

Дата и время есть, а адреса нет, якобы в целях безопасности. По версии исследователей, такая секретность позволяет использовать одну приманку для людей из разных регионов.


После нажатия «Скачать билет» сайт запрашивает доступ к камере. Затем независимо от ответа пользователя имитирует выгрузку паспортных данных и кредитной истории, регистрацию электронной подписи и сканирование лица. Также показывается имитация скачивания подозрительного APK-файла.


Ключевой момент: показанная анимация не доказывает, что сайт действительно получил перечисленные сведения. По оценке экспертов, задача — убедить человека, что он уже взломан, а затем использовать страх для вымогательства или принуждения к противоправным действиям.


Как именно ссылки доставляют потенциальным жертвам, достоверно не установлено. Опасные ресурсы блокируют, но схема может переехать на новые домены.

RSS: Новости на портале Anti-Malware.ru