



В macOS нашли 0-day уязвимость, позволяющую запустить вредоносные команды

В macOS нашли 0-day уязвимость, позволяющую запустить вредоносные команды

В macOS нашли 0-day уязвимость, позволяющую запустить вредоносные команды

На этой неделе исследователи в области кибербезопасности раскрыли детали непропатченной уязвимости нулевого дня (0-day) в файловом менеджере Finder, который используется в операционной системе macOS. Удалённый злоумышленник может использовать эту брешь для запуска команд на компьютере жертвы.

Уязвимость обнаружил независимый эксперт Парк Минчан. По его словам, проблема актуальна для macOS Big Sur и более ранних версий операционной системы. В посте SSD Secure Disclosure дыра описывается следующим образом:

«Баг в Finder позволяет файлам с расширением "inetloc" выполнять произвольные команды. Эти файлы можно отправить по электронной почте и обманом заставить пользователя запустить их. При клике встроенные команды запустятся в ОС без предупреждения или какого-либо другого взаимодействия с жертвой».

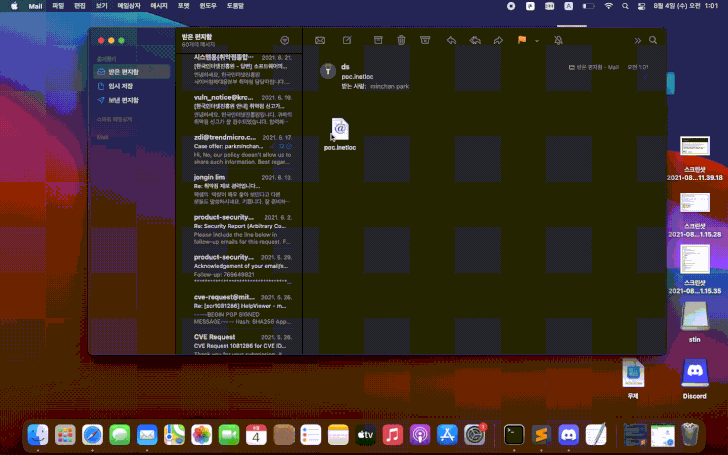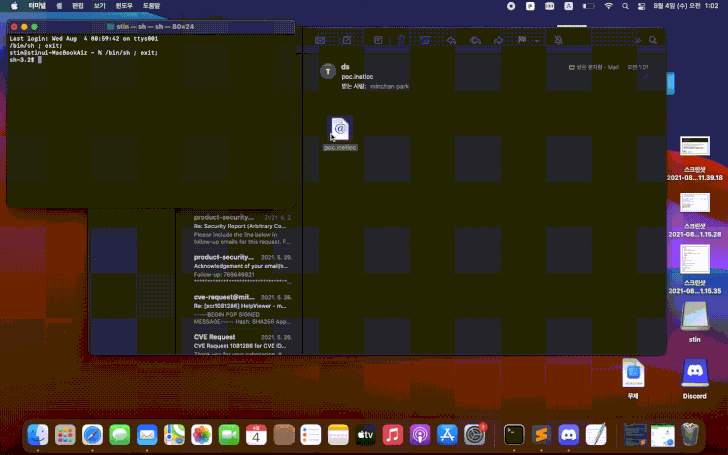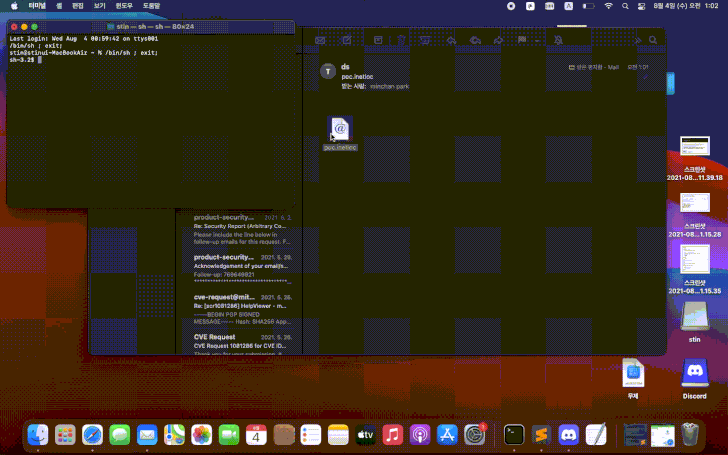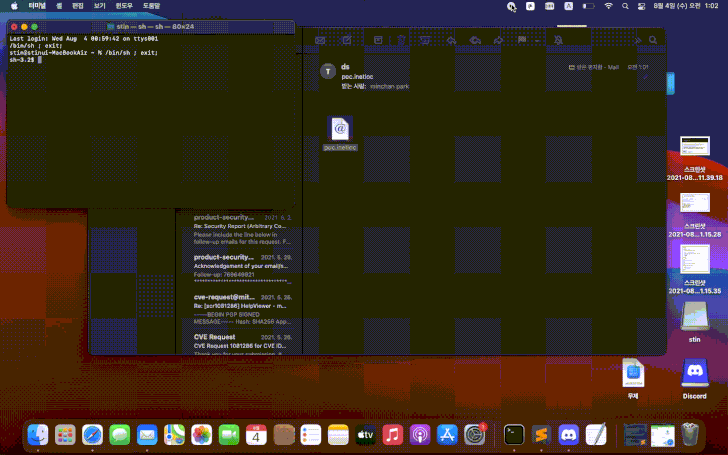
Пример эксплуатации уязвимости исследователи представили в GIF-файле:


Проблема, как вы уже поняли, заключается в способе обработки файлов INETLOC системой macOS. Эти файлы выступают в качестве ярлыков, которые используются для открытия RSS-лент, соединений Telnet и других онлайн-ресурсов.

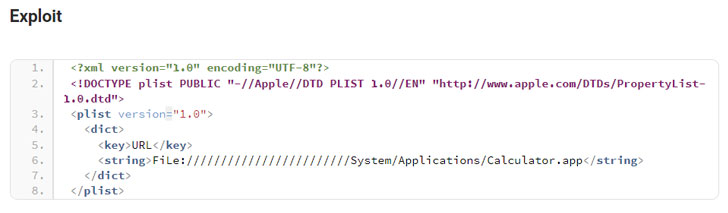
INETLOC-файлы используют протокол file://, позволяющий запускать другие файлы, хранящиеся локально. Таким образом, если прикрепить вредоносный файл INETLOC к письму, при нажатии на него в системе может запуститься вредоносная программа. Эксплойт выглядит весьма просто:


От Apple пока не было комментариев относительно этой уязвимости.

Подпишитесь на новости

В МАКСЕ появятся цифровые рецепты и подписание медицинских согласий

МАКС готовят к следующей медицинской роли: в мессенджере должны появиться цифровые рецепты на лекарства и подписание информированных согласий. Об этом заявил министр здравоохранения Михаил Мурашко. Бумажной бюрократии обещают ещё одного цифрового конкурента.

О планах министра сообщил ТАСС с конгресса «Национальное здравоохранение — 2026».

По словам Мурашко, новые сервисы станут доступны в ближайшее время. Конкретную дату запуска и подробный порядок работы он в приведённом сообщении не назвал.

Медицинские функции в мессенджере уже используются. Как сообщил министр, записью к врачу и другими возможностями пользуются более 21 млн человек. Согласно его презентации, телемедицинские консультации «врач — пациент» через мессенджер используют более 5 млн человек, а закрытием больничных после онлайн-консультаций воспользовались 2,9 млн.

Следующий заявленный шаг — добавить документы, сопровождающие лечение. При этом анонс не означает, что рецепт можно будет получить без врача: условия назначения лекарств и схема получения цифрового документа в опубликованном выступлении не раскрыты.

Мессенджер продолжает обрастать государственными сервисами. Теперь остаётся дождаться, когда всё озвученное превратится в работающую функцию.

RSS: Новости на портале Anti-Malware.ru