



В macOS нашли 0-day уязвимость, позволяющую запустить вредоносные команды

В macOS нашли 0-day уязвимость, позволяющую запустить вредоносные команды

В macOS нашли 0-day уязвимость, позволяющую запустить вредоносные команды

На этой неделе исследователи в области кибербезопасности раскрыли детали непропатченной уязвимости нулевого дня (0-day) в файловом менеджере Finder, который используется в операционной системе macOS. Удалённый злоумышленник может использовать эту брешь для запуска команд на компьютере жертвы.

Уязвимость обнаружил независимый эксперт Парк Минчан. По его словам, проблема актуальна для macOS Big Sur и более ранних версий операционной системы. В посте SSD Secure Disclosure дыра описывается следующим образом:

«Баг в Finder позволяет файлам с расширением "inetloc" выполнять произвольные команды. Эти файлы можно отправить по электронной почте и обманом заставить пользователя запустить их. При клике встроенные команды запустятся в ОС без предупреждения или какого-либо другого взаимодействия с жертвой».

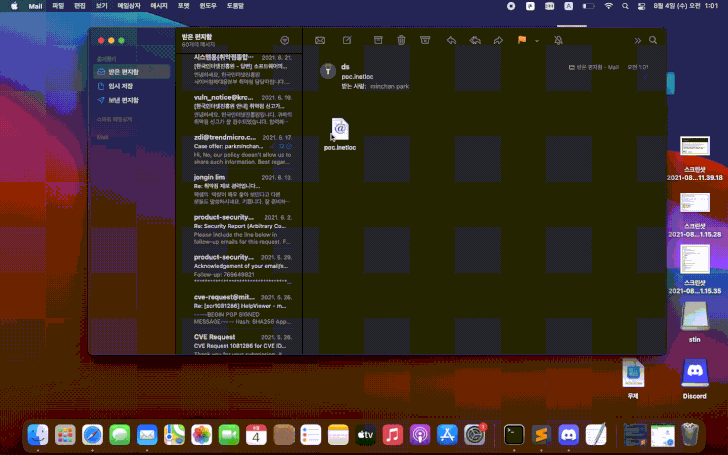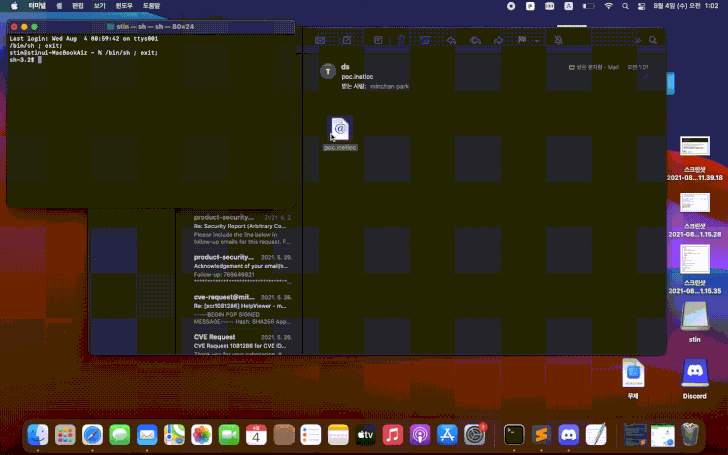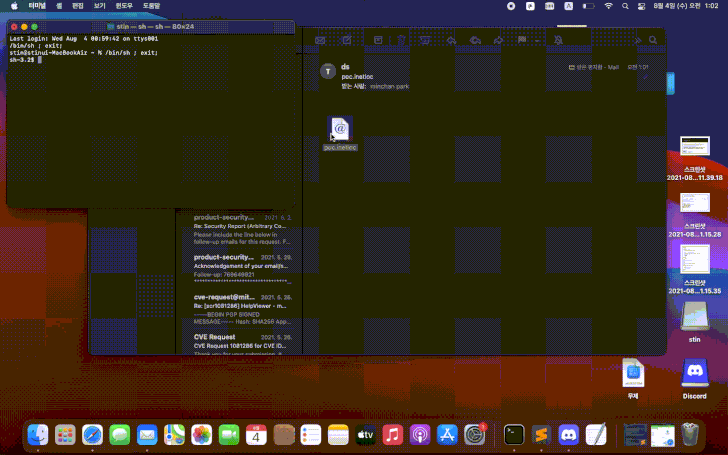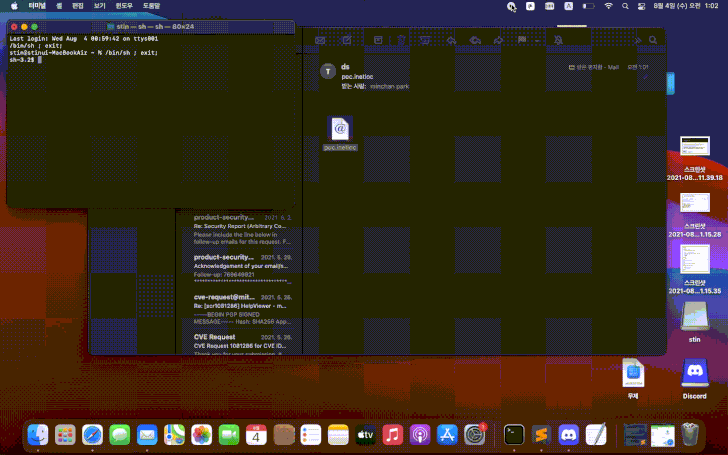
Пример эксплуатации уязвимости исследователи представили в GIF-файле:


Проблема, как вы уже поняли, заключается в способе обработки файлов INETLOC системой macOS. Эти файлы выступают в качестве ярлыков, которые используются для открытия RSS-лент, соединений Telnet и других онлайн-ресурсов.

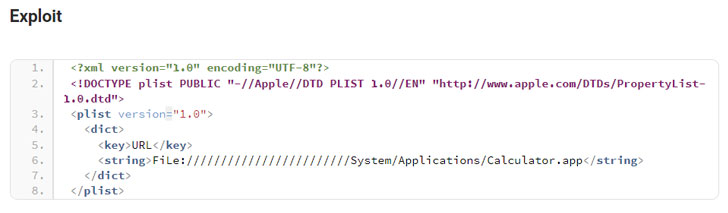
INETLOC-файлы используют протокол file://, позволяющий запускать другие файлы, хранящиеся локально. Таким образом, если прикрепить вредоносный файл INETLOC к письму, при нажатии на него в системе может запуститься вредоносная программа. Эксплойт выглядит весьма просто:


От Apple пока не было комментариев относительно этой уязвимости.

Подпишитесь на новости

RuStore обошёл Google Play по популярности оплаты игр в России

За играми российские пользователи Android всё ещё часто идут в Google Play, а платить предпочитают через RuStore. Среди опрошенных покупателей мобильных игр 50% использовали российский магазин, 46% — Google Play. Основным каналом оплаты их назвали 32% и 23% соответственно.

Такие результаты опубликовало агентство TelecomDaily. В онлайн-опросе 14–24 октября участвовали 2000 совершеннолетних владельцев Android-смартфонов.

При этом по установке и обновлению приложений Google Play сохраняет преимущество: им пользуются 87% респондентов, RuStore — 82%. Магазины могут спокойно соседствовать на одном устройстве.

Платящий игрок, по оценке исследователей, расходует около 1000 рублей в месяц и совершает в среднем 2,6 покупки. Средняя сумма последней покупки составила 710 рублей, медианная — 500 рублей. Чаще всего деньги уходят на подписки и премиум-доступ, покупку игр и внутриигровых предметов.

Самым популярным способом оплаты приложений стала СБП: её использовали около 70% плательщиков. Банковские карты назвали 51%.

Объявлять RuStore победителем всего рынка, само собой, рано но в борьбе за привычку оплачивать российская площадка уже выглядит убедительно.

RSS: Новости на портале Anti-Malware.ru