



Взломанные IIS-серверы пугают устаревшим сертификатом и устанавливают RAT

Взломанные IIS-серверы пугают устаревшим сертификатом и устанавливают RAT

Взломанные IIS-серверы пугают устаревшим сертификатом и устанавливают RAT

Киберпреступники взламывают серверы Windows IIS и добавляют фейковые уведомления о просроченном сертификате. В результате посетители перенаправляются на страницу загрузки установщика, который на деле оказывается вредоносной программой.

Напомним, что серверный софт Internet Information Services (IIS) поставляется Microsoft со всеми версиями Windows, начиная с Windows 2000, XP и Server 2003. Сегодня IIS занимает третье по популярности место среди подобных наборов.

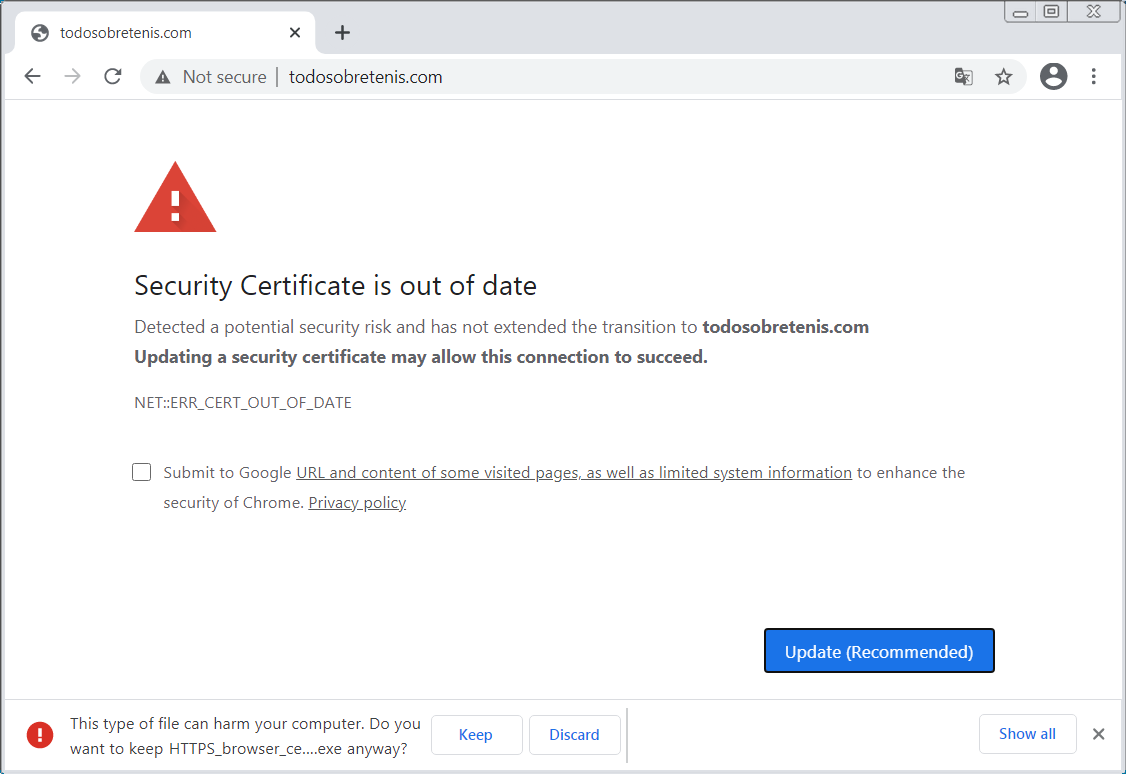
Сообщение, которое киберпреступники выводили на страницах, пугало посетителей рисками, связанными с конфиденциальностью и безопасностью. Уведомление гласило буквально следующее:

«Обнаружены риски безопасности, поэтому вы не можете перейти на сайт (указывалось имя сайта — прим. AM). Обновление сертификата может решить эту проблему. NET::ERR_CERT_OUT_OF_DATE».

Команда Malwarebytes Threat Intelligence выяснила., что задача киберпреступников — установить на компьютер жертвы вредоносную программу. Фейковый установщик уже успел попасть на VirusTotal, судя по всему, он подписан с помощью сертификата Digicert.


Конечный пейлоад представляет собой TVRAT (TVSPY, TeamSpy, TeamViewerENT или Team Viewer RAT) — вредоносную программу, открывающую оператору удалённый доступ к компьютеру пользователя. Для этого зловред использует популярный софт TeamViewer, который в фоновом режиме устанавливается в заражённую систему.

Напомним, что в этом месяце специалисты в области кибербезопасности предупреждали более чем о двух миллионах веб-серверов, работающих на уязвимой версии IIS.

Подпишитесь на новости

PT Application Firewall получил защиту от атак на LLM

Корпоративному ИИ-ассистенту доверили документы, клиентские данные и доступ к системам. Теперь осталось проследить, чтобы командовать им не начал первый встречный. Positive Technologies разработала LLM Firewall — модуль защиты ИИ-сервисов в составе PT Application Firewall.

По словам компании, он проверяет запросы к языковым моделям и их ответы: ищет попытки обойти ограничения, вытащить системные инструкции, раскрыть конфиденциальную информацию или использовать возможности агента в интересах атакующего.

Одна из целей — противодействие инъекциям в промпт. Вредоносную инструкцию можно отправить боту напрямую или спрятать в документе, который тот обрабатывает. Внешне это обычный текст, а по замыслу — попытка назначить нейросети нового начальника.

Подозрительные обращения модуль позволяет блокировать либо фиксировать для последующего разбора. Отдельно заявлено обнаружение персональных данных, паролей, ключей доступа, а также токсичного и запрещённого контента.

Проверка работает в обе стороны: контролируется и то, что отправляют модели, и то, что она выдаёт пользователю. Секреты могут утечь не только из-за хитрого атакующего, но и благодаря очень старательному сотруднику.

LLM Firewall уже интегрирован в PT AF Cloud. Он подключается к обмену между приложением и моделью через API, совместимый с OpenAI Chat Completions и Responses. Отдельная консоль управления не требуется. В PT AF PRO для развёртывания внутри инфраструктуры заказчика модуль обещают добавить позднее.

Для разных ИИ-сервисов можно задавать свои политики, выбирать мониторинг или блокировку, отдельно настраивать проверку запросов и ответов. События поступают в PT AF для анализа и расследования.

RSS: Новости на портале Anti-Malware.ru