



Взломанные IIS-серверы пугают устаревшим сертификатом и устанавливают RAT

Взломанные IIS-серверы пугают устаревшим сертификатом и устанавливают RAT

Взломанные IIS-серверы пугают устаревшим сертификатом и устанавливают RAT

Киберпреступники взламывают серверы Windows IIS и добавляют фейковые уведомления о просроченном сертификате. В результате посетители перенаправляются на страницу загрузки установщика, который на деле оказывается вредоносной программой.

Напомним, что серверный софт Internet Information Services (IIS) поставляется Microsoft со всеми версиями Windows, начиная с Windows 2000, XP и Server 2003. Сегодня IIS занимает третье по популярности место среди подобных наборов.

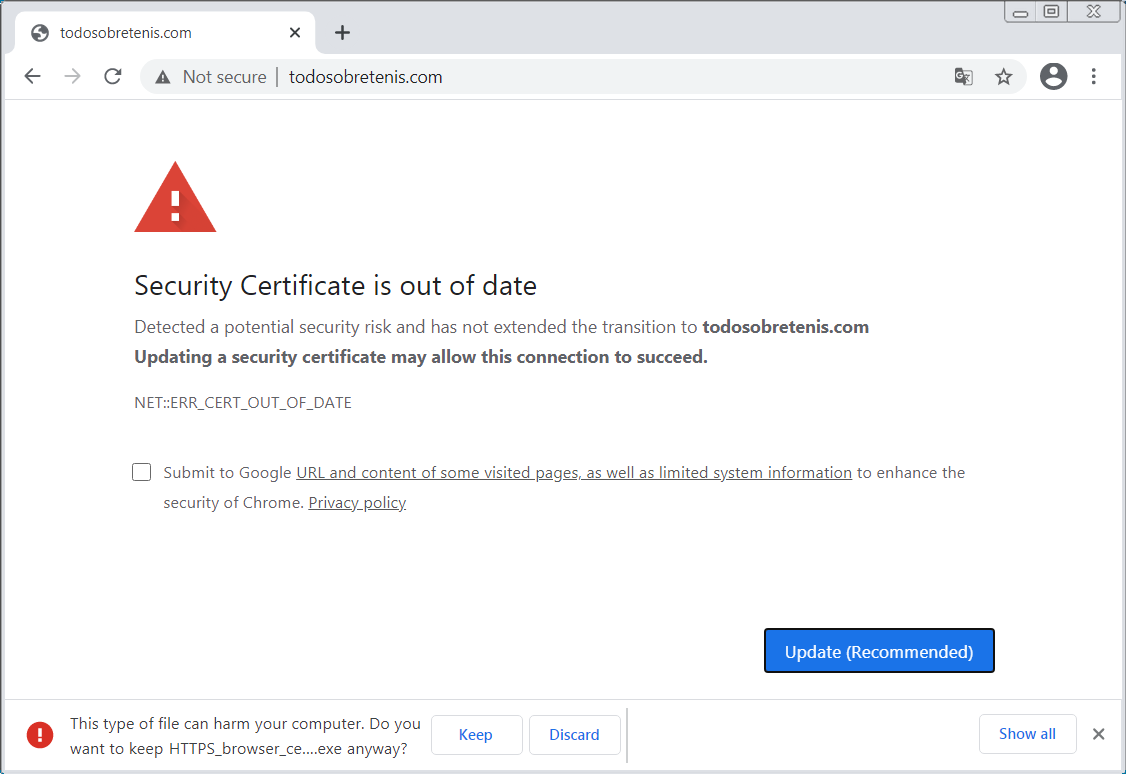
Сообщение, которое киберпреступники выводили на страницах, пугало посетителей рисками, связанными с конфиденциальностью и безопасностью. Уведомление гласило буквально следующее:

«Обнаружены риски безопасности, поэтому вы не можете перейти на сайт (указывалось имя сайта — прим. AM). Обновление сертификата может решить эту проблему. NET::ERR_CERT_OUT_OF_DATE».

Команда Malwarebytes Threat Intelligence выяснила., что задача киберпреступников — установить на компьютер жертвы вредоносную программу. Фейковый установщик уже успел попасть на VirusTotal, судя по всему, он подписан с помощью сертификата Digicert.


Конечный пейлоад представляет собой TVRAT (TVSPY, TeamSpy, TeamViewerENT или Team Viewer RAT) — вредоносную программу, открывающую оператору удалённый доступ к компьютеру пользователя. Для этого зловред использует популярный софт TeamViewer, который в фоновом режиме устанавливается в заражённую систему.

Напомним, что в этом месяце специалисты в области кибербезопасности предупреждали более чем о двух миллионах веб-серверов, работающих на уязвимой версии IIS.

Подпишитесь на новости

Google автоматически связывает профили на Android номером телефона

Завели отдельный Google-аккаунт, чтобы не связывать его с основным номером? Android может проявить инициативу за вас. Включённая по умолчанию функция автоматически подтверждает номера телефона и добавляет их ко всем аккаунтам Google, в которые выполнен вход на устройстве.

На такое поведение обратили внимание в Android Authority. Некоторые пользователи узнали о привязке из неожиданных писем о подтверждении номера. Сотрудники издания проверили свои смартфоны и тоже обнаружили включённую настройку.

Механизм описан и в справке Google: он распространяется на существующие и будущие аккаунты и номера. Добавили новый профиль — он связывается с номерами на устройстве. Добавили номер — он попадает в аккаунты.

Google объясняет проверку работой функций входа, восстановления доступа и связи. Но пользователям, которые намеренно разделяют учётные записи, такая забота способна испортить всю организацию цифровой жизни.

Отключить автоматическое подтверждение можно в настройках Android: Google → «Все сервисы» → «Конфиденциальность и безопасность» → «Подтверждение номера телефона».


При этом выключатель не удаляет уже добавленные номера. По инструкции Android Authority, их нужно отдельно убрать из ненужных профилей: настройки аккаунта Google → «Личная информация» → «Контактная информация» → «Телефон».

Некоторые пользователи жалуются, что настройка включается повторно, однако редакция издания воспроизвести это не смогла.

RSS: Новости на портале Anti-Malware.ru