



Взломанные IIS-серверы пугают устаревшим сертификатом и устанавливают RAT

Взломанные IIS-серверы пугают устаревшим сертификатом и устанавливают RAT

Взломанные IIS-серверы пугают устаревшим сертификатом и устанавливают RAT

Киберпреступники взламывают серверы Windows IIS и добавляют фейковые уведомления о просроченном сертификате. В результате посетители перенаправляются на страницу загрузки установщика, который на деле оказывается вредоносной программой.

Напомним, что серверный софт Internet Information Services (IIS) поставляется Microsoft со всеми версиями Windows, начиная с Windows 2000, XP и Server 2003. Сегодня IIS занимает третье по популярности место среди подобных наборов.

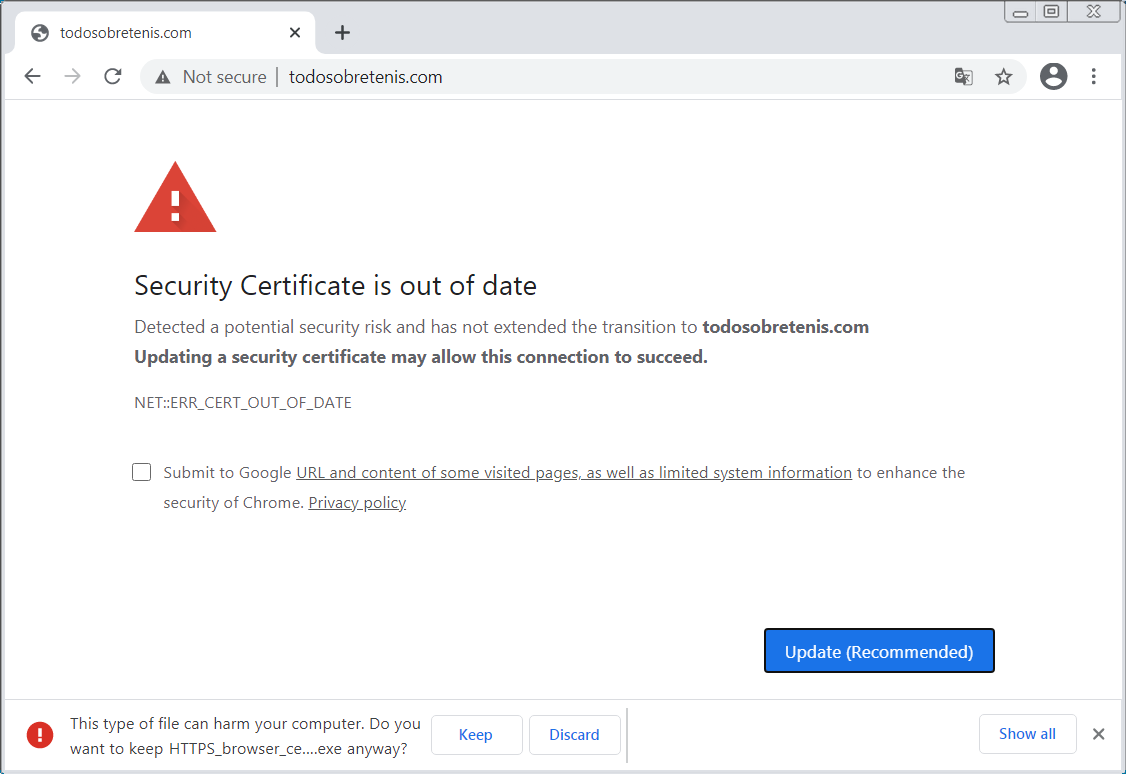
Сообщение, которое киберпреступники выводили на страницах, пугало посетителей рисками, связанными с конфиденциальностью и безопасностью. Уведомление гласило буквально следующее:

«Обнаружены риски безопасности, поэтому вы не можете перейти на сайт (указывалось имя сайта — прим. AM). Обновление сертификата может решить эту проблему. NET::ERR_CERT_OUT_OF_DATE».

Команда Malwarebytes Threat Intelligence выяснила., что задача киберпреступников — установить на компьютер жертвы вредоносную программу. Фейковый установщик уже успел попасть на VirusTotal, судя по всему, он подписан с помощью сертификата Digicert.


Конечный пейлоад представляет собой TVRAT (TVSPY, TeamSpy, TeamViewerENT или Team Viewer RAT) — вредоносную программу, открывающую оператору удалённый доступ к компьютеру пользователя. Для этого зловред использует популярный софт TeamViewer, который в фоновом режиме устанавливается в заражённую систему.

Напомним, что в этом месяце специалисты в области кибербезопасности предупреждали более чем о двух миллионах веб-серверов, работающих на уязвимой версии IIS.

Подпишитесь на новости

Бесперебойники дёргают электросети раз в минуту, учёные нашли причину

Энергосети по всему миру годами дёргаются ровно раз в минуту, частота тока ненадолго проседает и возвращается к норме. Команда исследователей из Германии нашла одного из виновников — аккумуляторные системы бесперебойного питания.

Как объясняют авторы исследования в Nature Energy, управляющий софт может запускать проверки батарей по синхронизированным часам.

По отдельности такие операции почти незаметны, но при одновременном старте множества устройств всплески потребления складываются и влияют на частоту в сети. Массовый перекличка и даёт такой эффект.


Разгадку искали на территории исследовательского центра Юлих, установив измерительное оборудование в 80 точках. Характерный минутный ритм обнаружился там, где работали крупные аккумуляторные системы.

При детальном изучении одной установки учёные зафиксировали скачок потребления в начале каждой минуты.


Пока эти колебания не считаются критической угрозой устойчивости электросетей. Но бесследно они тоже не проходят, ибо турбины ГЭС вынуждены слегка замедляться и снова разгоняться, что увеличивает износ. В Ирландии амплитуда минутного сигнала с 2016 по 2021 год выросла вчетверо.


Решением здесь может стать распределение проверки по времени со случайным сдвигом.

RSS: Новости на портале Anti-Malware.ru