


Новый Android-троян Perseus начал искать пароли и сид-фразы в заметках

Новый Android-троян Perseus начал искать пароли и сид-фразы в заметках

Новый Android-троян Perseus начал искать пароли и сид-фразы в заметках

Исследователи обнаружили новый Android-троян под названием Perseus, у которого есть довольно неприятная особенность: он не ограничивается банковскими приложениями или браузерами, а целенаправленно проверяет заметки на телефоне в поисках конфиденциальной информации: паролей, сид-фраз, финансовых данных и других личных записей.

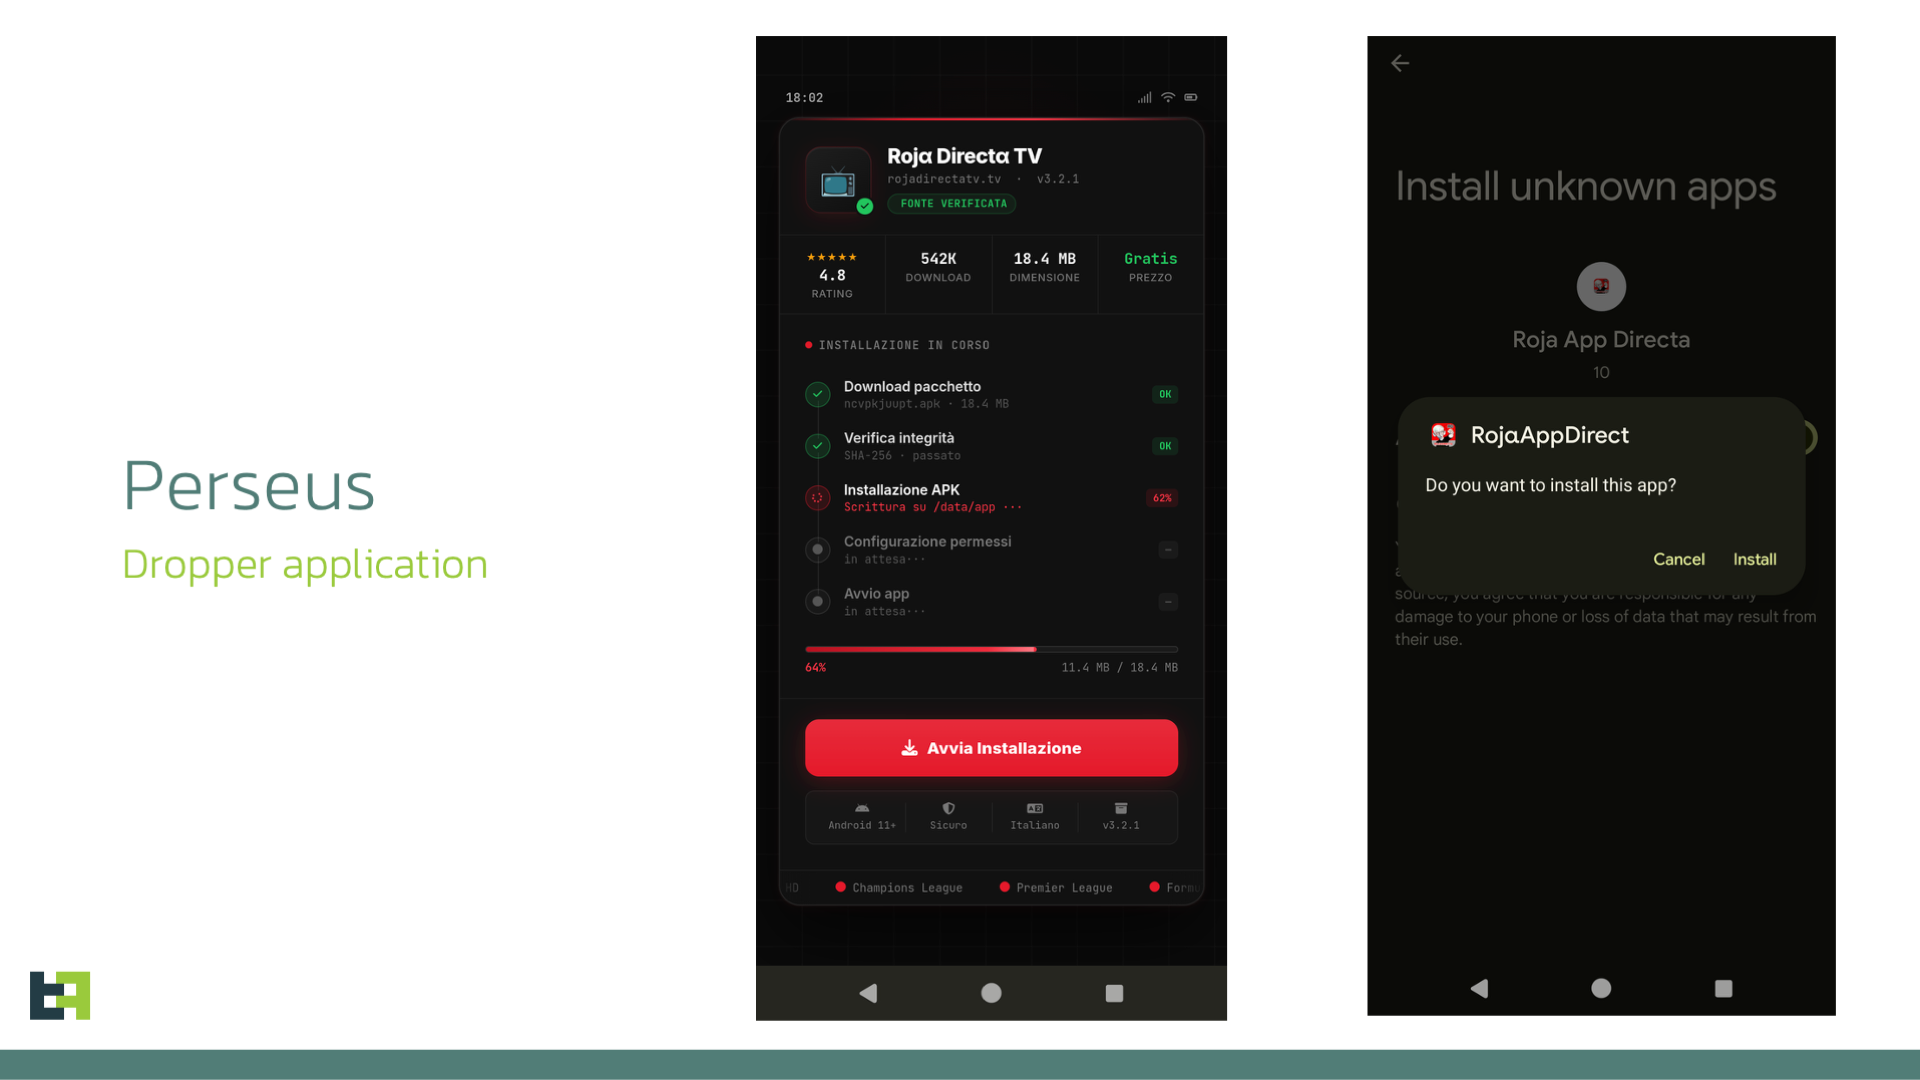
Об этом ThreatFabric рассказала в новом отчёте. Распространяют Perseus не через Google Play, а через неофициальные магазины и APK-файлы, маскируя его под IPTV-приложения.

В частности, среди приманок упоминается Roja Directa TV — хорошо узнаваемый бренд в мире пиратских спортивных трансляций. Логика у злоумышленников простая: человек, который и так привык ставить APK со стороны и игнорировать предупреждения Android, с большей вероятностью не насторожится.


С помощью специальных возможностей ОС Android (Accessibility Services) Perseus может удалённо управлять смартфоном, делать скриншоты, запускать оверлеи поверх приложений, имитировать нажатия и свайпы, включать чёрный экран для сокрытия активности, а также вести запись нажатий клавиш. Иными словами, если такой зловред закрепился на устройстве, оператор получает почти полный контроль над тем, что происходит на дисплее.

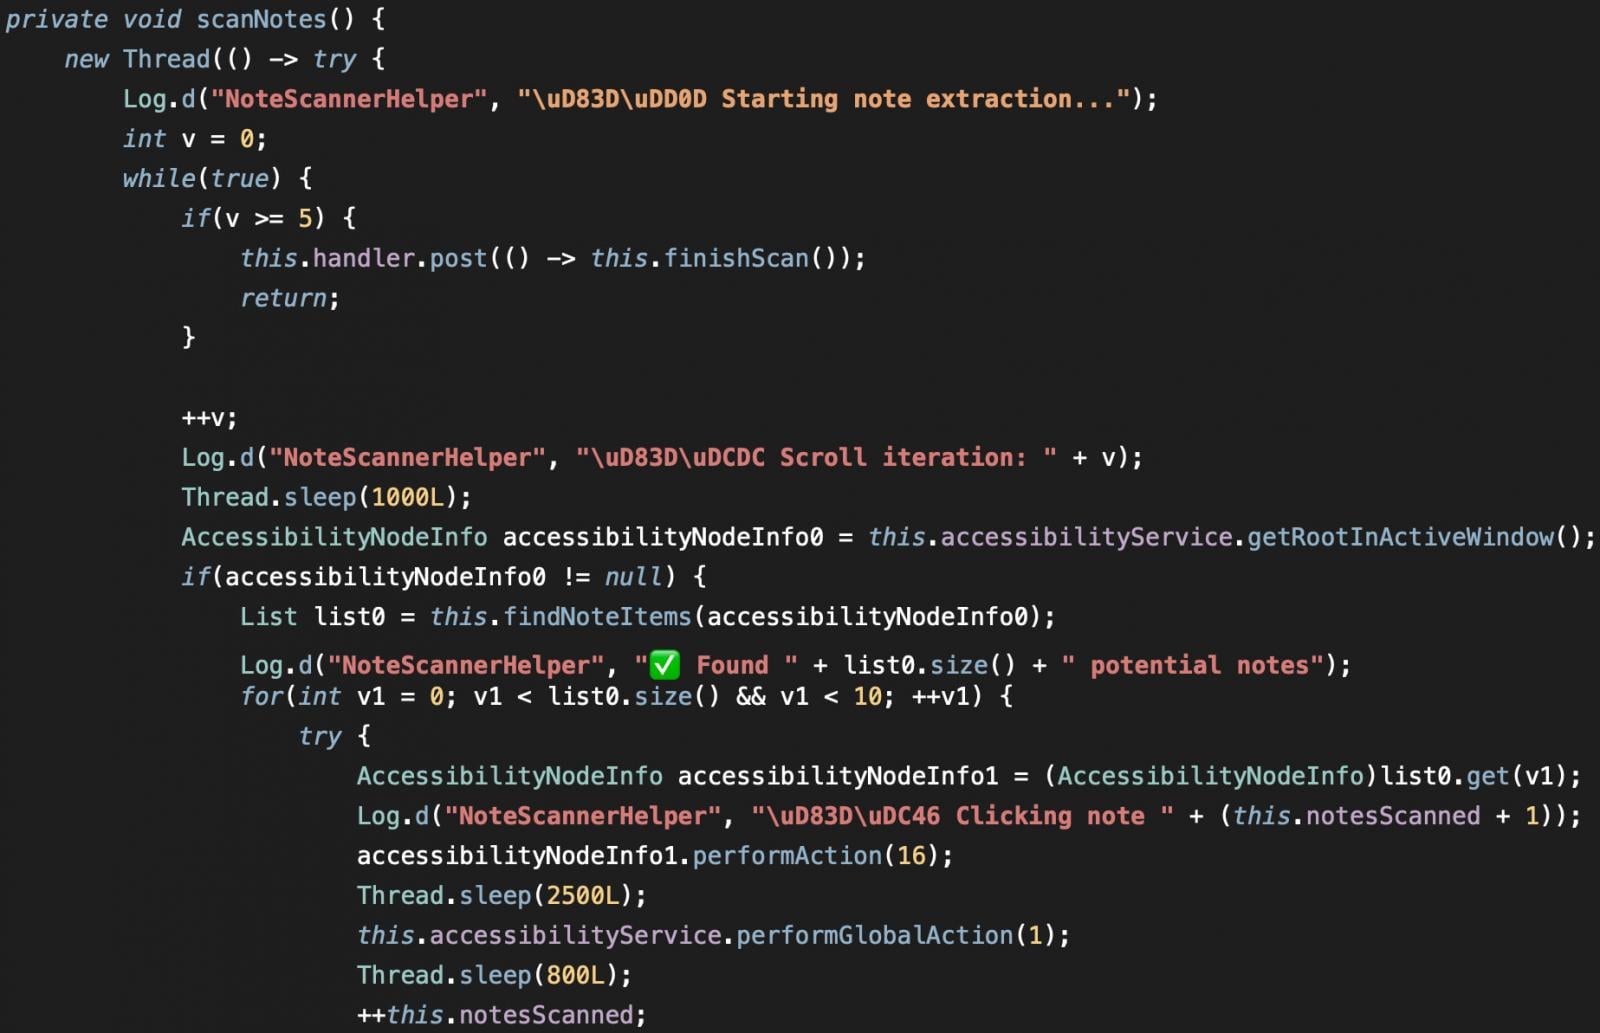
Самая необычная функция Perseus — как раз охота за содержимым заметок. Исследователи пишут, что это первый случай, когда Android-троян так системно проверяет подобные приложения. В списке интересующих его программ Google Keep, Xiaomi Notes, Samsung Notes, ColorNote, Evernote, Microsoft OneNote и Simple Notes. Англоязычная версия зловреда по очереди открывает эти приложения и просматривает отдельные заметки в поисках полезной для атакующих информации.


В ThreatFabric отдельно подчёркивают, что такая функциональность говорит о более широком интересе злоумышленников к «контекстным» пользовательским данным. Если многие Android-трояны охотятся в основном за логинами или СМС, то Perseus явно рассчитывает найти у жертвы нечто более ценное: записанные вручную пароли, фразы восстановления криптокошельков, реквизиты и другие данные, которые люди часто по привычке держат именно в заметках.

Технически Perseus тоже выглядит не как кустарная поделка. По словам ThreatFabric, троян связан с известной экосистемой Android-банкеров: он, вероятно, развивается на базе Phoenix, который, в свою очередь, вырос из утёкшего много лет назад исходного кода Cerberus. Более того, у Perseus есть две версии — турецкая и более «причёсанная» английская, причём в последней исследователи заметили настолько подробное логирование и характерные стилистические следы в коде, что это может указывать на использование ИИ-инструментов при разработке.

Подпишитесь на новости

Сервер ещё поработает: 57% компаний учатся выжимать все из старого железа

Купить серверов с запасом и забыть о дефиците мощностей — всё более дорогое удовольствие. Согласно исследованию «ИТ-инфраструктура» и Orion soft, средняя стоимость поставленного сервера в России выросла с 632 тыс. рублей в 2022 году до 1,95 млн в 2025-м. Плюс 209% — железо уверенно освоило рост.

Авторы опросили технологических руководителей 120 компаний с выручкой от 2 млрд рублей, провели 14 глубинных интервью и изучили более 3 тыс. открытых тендеров.

Главный вывод: на горизонте 2026–2028 годов бизнес смещает внимание с закупки новых мощностей на эффективность уже имеющихся.


Для 46% опрошенных основная стратегия — максимально использовать существующий парк оборудования. Ещё 26% делают ставку на более жёсткий отбор ИТ-проектов: некоторым инициативам вместо сервера достанется предложение подождать.


Продлевать жизнь технике тоже стало популярнее: 57% компаний увеличивают срок её эксплуатации в собственном контуре, в среднем на два-три года. Сервер ещё послужит, особенно если посмотреть на ценник замены.

Но экономить мешает управленческая слепая зона. У 69% организаций нет регулярного аудита загрузки мощностей: проверки проводят ситуативно или очень редко.

Исследование выделяет пять стратегий оптимизации: работа с оборудованием, отбор проектов, изменение инфраструктурных политик, внедрение платформ управления и пересмотр модели получения мощностей.

Следующий шаг авторы видят в автоматизации: перераспределять ресурсы, контролировать потребление и удалять то, что больше не нужно. Прежде чем покупать очередной сервер, придётся разобраться, кто и зачем занял предыдущие.

RSS: Новости на портале Anti-Malware.ru