



Новый кейлоггер Phoenix пытается остановить более 80 антивирусов

Новый кейлоггер Phoenix пытается остановить более 80 антивирусов

Новый кейлоггер Phoenix пытается остановить более 80 антивирусов

Новый кейлоггер, получивший имя Phoenix, уже успел поучаствовать более чем в 10 тыс. заражений компьютеров пользователей. Впервые на хакерских форумах этот вредонос появился летом, его разработчики оснастили программу агрессивной функцией противодействия антивирусам.

В отчёте исследователей компании Cybereason отмечается, что в продажу Phoenix поступил в июле на площадке HackForums. Шаг за шагом кейлоггер приобретал популярность среди киберпреступников.

На данном этапе эксперты каждые несколько недель фиксируют новую кампанию по распространению Phoenix.

По словам специалистов Cybereason, над кейлоггером работали опытные авторы, имеющие хороший уровень разработки вредоносных программ. Буквально за несколько месяцев из Phoenix сделали многофункциональный полноценный троян, способный красть информацию.

В результате зловред на сегодняшний день способен извлекать пароли из 20 браузеров, четырёх почтовых клиентов, FTP-клиентов и мессенджеров.

Помимо этого, Phoenix отметился модулем, который пытается довольно агрессивно противодействовать различным антивирусным программам.

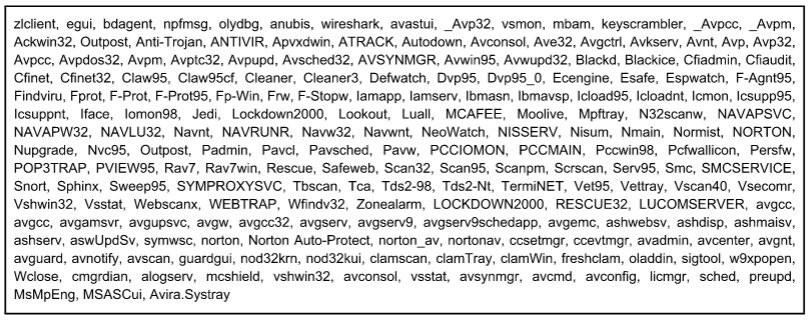
У вредоноса есть специальный список, включающий более 80 хорошо известных антивирусных продуктов. Также кейлоггер пытается детектировать виртуальные машины, часто используемые экспертами для анализа вредоносных программ.

Подпишитесь на новости

Под видом бесплатной GTA VI распространяют стилеры для кражи паролей

Эксперты Solar 4RAYS группы компаний «Солар» обнаружили как минимум две кампании по распространению вредоносной программы под видом GTA VI. Пользователям предлагают бесплатную игру для Windows или лончер с якобы слитой предрелизной сборкой. Вместо игры на компьютер попадают программы для кражи данных.

В первой кампании рекламный баннер вёл в блокнот Google Colab, откуда пользователь переходил на сайт Windows Software Hub.

Там предлагали ZIP-архив с отметкой Verified Safe. Ссылка на блокнот также встречалась в поисковой выдаче по запросам о скачивании GTA VI для Windows.

Внутри архива находились файл Gta_6_Exe_File_Download.exe и инструкция. Она требовала запустить программу с правами администратора, проигнорировать предупреждение Windows и при необходимости добавить файл в исключения антивируса.

По данным исследователей, установщик оказался WARDEN Stealer, похищающим логины, пароли, контактные данные и доступ к криптокошелькам.

Во второй кампании приманкой служил архив CyberLauncher.zip с неофициальной бета-версией игры. Запуск !SETUP.bat приводил к загрузке вредоносной программы, схожей со стилером spkvol.dll.

Она пыталась повысить привилегии, добавить исключение в Microsoft Defender и отключить Smart App Control. Программа также собирала сведения о компьютере и пользователе и пыталась отправить их через Discord.

Аналитик Solar 4RAYS Никита Прямухин отметил, что такие схемы побуждают жертву самостоятельно ослабить защиту компьютера. Он рекомендует скачивать игры из официальных источников и не отключать антивирус по указаниям из архива.

RSS: Новости на портале Anti-Malware.ru