



Новый кейлоггер Phoenix пытается остановить более 80 антивирусов

Новый кейлоггер Phoenix пытается остановить более 80 антивирусов

Новый кейлоггер Phoenix пытается остановить более 80 антивирусов

Новый кейлоггер, получивший имя Phoenix, уже успел поучаствовать более чем в 10 тыс. заражений компьютеров пользователей. Впервые на хакерских форумах этот вредонос появился летом, его разработчики оснастили программу агрессивной функцией противодействия антивирусам.

В отчёте исследователей компании Cybereason отмечается, что в продажу Phoenix поступил в июле на площадке HackForums. Шаг за шагом кейлоггер приобретал популярность среди киберпреступников.

На данном этапе эксперты каждые несколько недель фиксируют новую кампанию по распространению Phoenix.

По словам специалистов Cybereason, над кейлоггером работали опытные авторы, имеющие хороший уровень разработки вредоносных программ. Буквально за несколько месяцев из Phoenix сделали многофункциональный полноценный троян, способный красть информацию.

В результате зловред на сегодняшний день способен извлекать пароли из 20 браузеров, четырёх почтовых клиентов, FTP-клиентов и мессенджеров.

Помимо этого, Phoenix отметился модулем, который пытается довольно агрессивно противодействовать различным антивирусным программам.

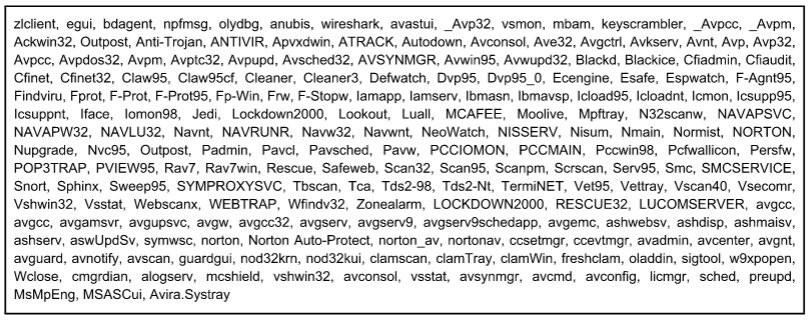
У вредоноса есть специальный список, включающий более 80 хорошо известных антивирусных продуктов. Также кейлоггер пытается детектировать виртуальные машины, часто используемые экспертами для анализа вредоносных программ.

Подпишитесь на новости

Обновите Telegram для Android: версия 13.2.2 закрыла опасную уязвимость

Telegram исправил уязвимость в HTML-виджетах, которые мессенджер открыл для ботов 9 ноября. Через ошибку скрипт из обычного сообщения мог выйти за пределы песочницы и выполнить машинный код на устройстве. Проблема находилась в движке JavaScript QuickJS, который Telegram использует в собственном форке QuickJS-ng.

Патч описан в журнале изменений песочницы виджетов Telegram на GitHub. Парсер QuickJS принимал конструкцию await using в заголовке цикла даже внутри обычных, неасинхронных функций.

В таком случае движок завершал функцию по пути для асинхронного кода и не закрывал ссылки на ее локальные переменные. Вложенные функции после возврата продолжали обращаться к уже освобожденному участку стека. Такой класс ошибок называют use-after-return.

О проблеме сообщили применительно к Telegram для Android 13.2.1, но, по данным Telegram, она затрагивала все платформы, где собирается форк движка. Исправление внесли 10 ноября: теперь парсер выдает синтаксическую ошибку на такую конструкцию. В тот же день вышла версия Telegram для Android 13.2.2.

Уязвимый код попал в основную ветку QuickJS-ng 16 мая вместе с поддержкой явного управления ресурсами. Ошибку описал разработчик Андреас Рёсдал.

9 ноября он опубликовал в репозитории QuickJS-ng аудит безопасности всего движка, проведенный с помощью модели Claude от Anthropic. В отчете 27 находок, уязвимость с await using в нем третья, с высоким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru