



Избавляемся от ошибки Windows 0x0000011b при сетевой печати

Избавляемся от ошибки Windows 0x0000011b при сетевой печати

Избавляемся от ошибки Windows 0x0000011b при сетевой печати

Выпущенные в январе обновления безопасности для Windows теперь приводят к проблемам с сетевыми принтерами: пользователи видят ошибку 0x0000011b. Посмотрим, как можно исправить ситуацию и избавиться от этого бага.

В январе этого года Microsoft выпустила патчи, которые должны были устранить уязвимость в службе печати Windows — CVE-2021-1678. Когда апдейты пришли пользователям, оказалось, что они не патчат дыру автоматически.

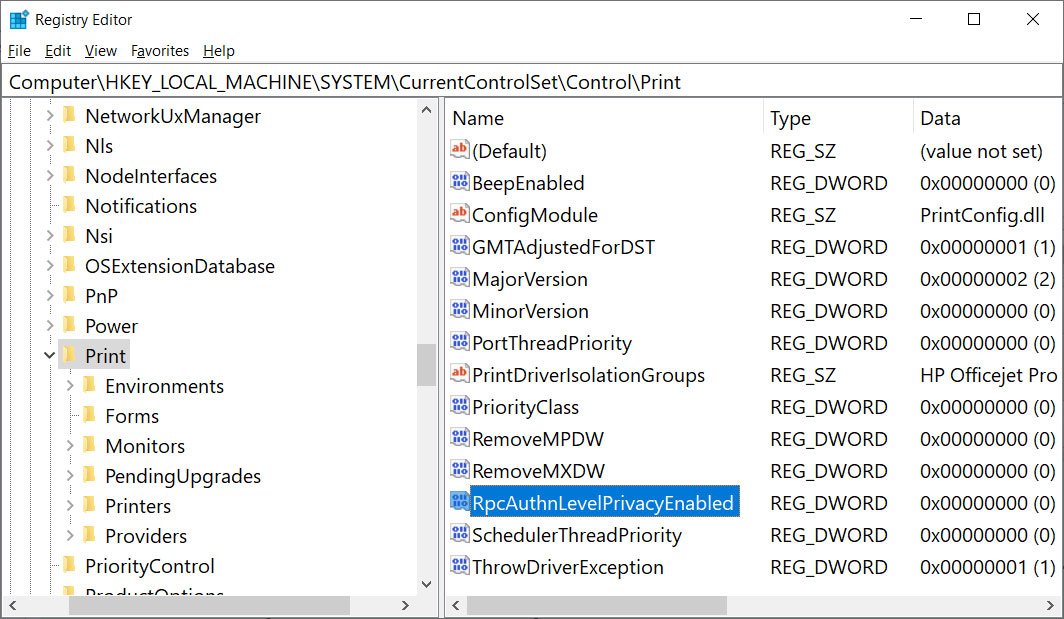
Заплатки просто добавляли новый ключ в системном реестре, который администраторы могли использовать, чтобы повысить уровень RPC-аутентификации для сетевой печати. Другими словами, вышедшие обновления совершенно бесполезны, пока вы не поработаете со следующим ключом:

[HKEY_LOCAL_MACHINE\System\CurrentControlSet\Control\Print]
"RpcAuthnLevelPrivacyEnabled"=dword:00000001

Однако с выходом сентябрьского набора патчей разработчики активировали новые настройки по умолчанию, что и привело к появлению проблем с сетевой печатью. Решить вопрос деинсталляцией последних патчей нельзя — пользователь остаётся уязвим к багам PrintNightmare и MSHTML, которые активно эксплуатируются в атаках. Тем не менее есть более разумный способ избавиться от ошибки 0x0000011b.

Если вы столкнулись с багом, стоит открыть редактор реестра Windows и найти ключ HKEY_LOCAL_MACHINE\System\CurrentControlSet\Control\Print key. После этого нужно создать 32-битную запись RpcAuthnLevelPrivacyEnabled и установить её значение на 0.

Ещё проще — вы можете скачать специальный файл, который сделать всё за вас. За инструкцию спасибо изданию BleepingComputer.

Подпишитесь на новости

Gemini против аферистов: Android научат распознавать сложные схемы обмана

Фальшивый банк пишет, родственник звонит чужим голосом, а собеседник просит включить демонстрацию экрана. Google представила новые средства защиты Android от мобильного мошенничества: анализ подозрительных переписок, проверку ссылок и ограничения на переадресацию звонков.

Как сообщила Google, в ближайшие недели в Google Messages начнёт появляться добровольно включаемый режим усиленной защиты.

Он подключает облачные модели Gemini к анализу сложных разговоров с неизвестными отправителями — например, когда мошенник сначала долго втирается в доверие и лишь потом переходит к деньгам.

По словам корпорации, обработка проходит в зашифрованной среде Private AI Compute, где содержимое недоступно даже самой Google. На поддерживаемых устройствах локальная Gemini Nano также поможет проверять незнакомые ссылки с учётом актуальных веб-сигналов.

Отдельное обновление касается демонстрации экрана: Android будет скрывать поля входа и платёжные экраны в Chrome и Android WebView. Эту функцию распространяют в октябре на устройства с Android 15 и новее.

С начала декабря на Pixel и отдельных других устройствах появится защита от переадресации: приложениям запретят незаметно включать её в фоне, а перед применением вручную набранного MMI-кода пользователь получит предупреждение.


Google также расширяет проверку банковских звонков совместно с банками-партнёрами. Если звонящий выдаёт себя за банк, но проверка это не подтверждает, соединение завершается.


Набор функций зависит от устройства и региона. Поэтому обещать каждому Android-смартфону личного ИИ-телохранителя уже сегодня рано. Но мошенникам явно готовят дополнительные сложности.

RSS: Новости на портале Anti-Malware.ru