



Anonymous взломали хостера Epik и слили его внутренние данные за десять лет

Anonymous взломали хостера Epik и слили его внутренние данные за десять лет

Anonymous взломали хостера Epik и слили его внутренние данные за десять лет

Знаменитая группа «хактивистов» Anonymous взломала базу Epik, хостера и регистратора доменных имён. Epik известен тем, что пригрел на своей площадке ряд сайтов, пропагандирующих правые взгляды: Gab, Parler и The Donald.

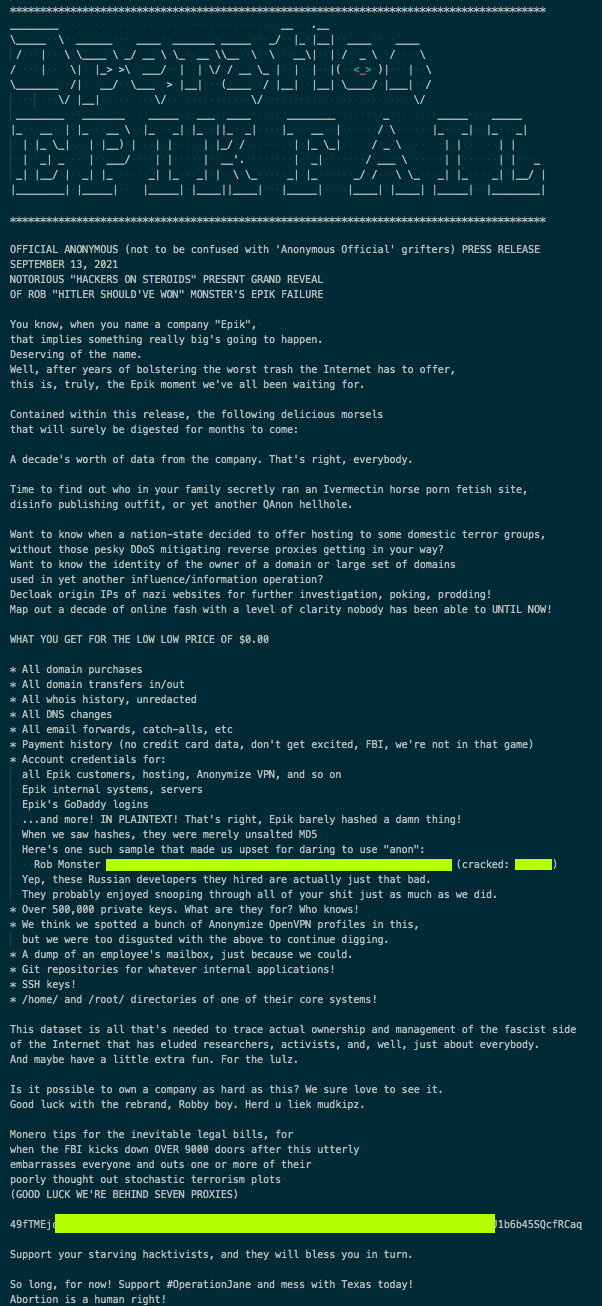
Сам взлом произошёл 28 февраля, а известно о нём стало только на этой неделе. Так описывают инцидент сами члены Anonymous:

«Собрали внутренние данные этой компании за десять лет. Да, именно так».


Издание The Record смогло получить ряд семплов скомпрометированных записей. А вот представители Epik пока отрицают сам факт взлома, заявляя буквально следующее:

«Нам не известно ни о каком взломе. Компания привыкла очень серьёзно относиться к безопасности данных наших клиентов, поэтому мы инициировали расследование».

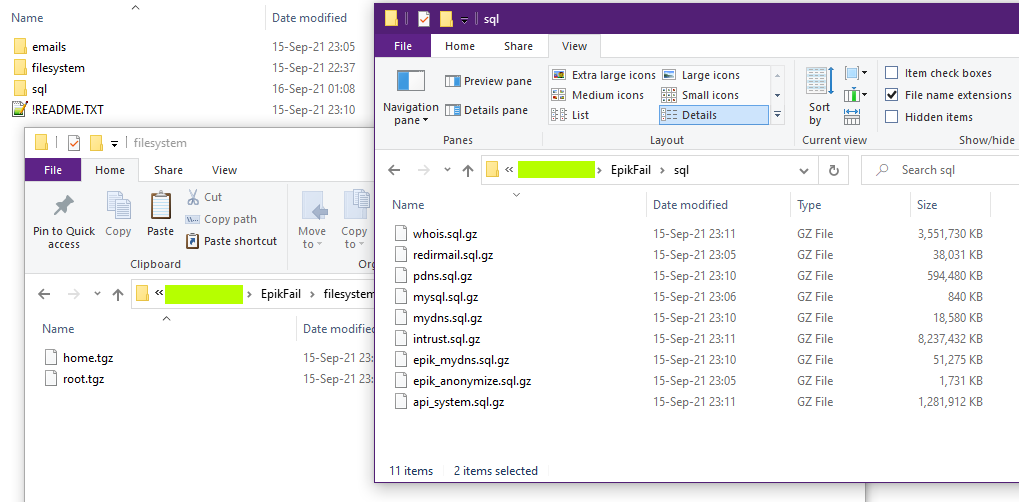
Тем не менее полученные The Record данные говорят о том, что взлом всё-таки был. В частности, слова хакеров подтверждает торрент-файл размером 32 ГБ, размещённый на ресурсе DDoSecrets. В этом файла содержится внутренняя информация, явно принадлежащая вышеупомянутому хостеру.

Подпишитесь на новости

НКЦКИ потребовал срочно обновить PHP на объектах критической инфраструктуры

История PHP2Shell дошла до официальных указаний для российской критической инфраструктуры. Национальный координационный центр по компьютерным инцидентам, действующий при ФСБ России, предписал устранить уязвимости PHP.

Если быстро установить исправления не получается — рассмотреть ограничение внешнего доступа вплоть до отключения серверов.

О письме НКЦКИ от 22 октября сообщил РБК, получивший копию документа. Его подлинность редакции подтвердили три организации-получателя. Указания разосланы через ГосСОПКА.

Обращение касается владельцев объектов критической информационной инфраструктуры (в том числе госорганов, финансовых, энергетических, транспортных, медицинских организаций и операторов связи).

Одной установки патча недостаточно: получателям предписано проверить серверы антивирусом, изучить журналы на предмет следов взлома и сообщать о подозрительных инцидентах в дежурный центр ГосСОПКА.

Повод — CVE-2026-109618 и CVE-2026-109619. Разработчики закрыли их 21 октября в PHP 8.2.35, 8.3.36, 8.4.27 и 8.5.12. Проблема находится в интерпретаторе: обновление одной только CMS её не устраняет.

RSS: Новости на портале Anti-Malware.ru