



ИТ-инфраструктура MskHost взломана, данные клиентов украдены

ИТ-инфраструктура MskHost взломана, данные клиентов украдены

ИТ-инфраструктура MskHost взломана, данные клиентов украдены

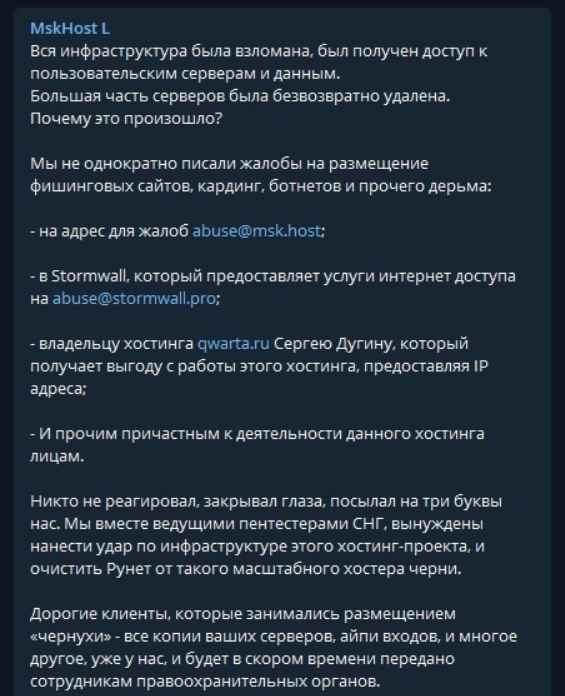
Вчера, 12 сентября, хостинг-провайдер MskHost объявил о взломе. Хакеры пояснили, что это акт возмездия за игнорирование жалоб на абьюзы, и пообещали опубликовать в Telegram данные недобросовестных клиентов компании.

Сервис MskHost существует уже два года, предоставляя подписчикам возможность приобрести виртуальные или выделенные серверы, а также зарегистрировать свой домен. Последнее время эти услуги стали все чаще вызывать у клиентов нарекания.

Проблемы с доступом к хостингу, по данным «Хабр», начались после семи утра в воскресенье. На сайте MskHost взломщики установили редирект на свою страницу, где указаны причины поступка. Они также пообещали выложить в открытый доступ содержимое ящика abuse@msk.host — как оказалось, там скопилось больше сотни непрочитанных жалоб на злоупотребления.


В 13:16 по Москве представители провайдера написали в соцсети «ВКонтакте», что в компании разбираются в произошедшем и вскоре предоставят более подробную информацию.

В 19:46 хостер подтвердил удаление половины клиентских серверов; остальные в Москве работали до 13:00, в Германии — до вечера. Запущены восстановительные работы.

Что касается абьюзов, MskHost пояснил, что реагирует только на официальные жалобы. Сообщения о применении средств автоматизации (сканы портов, спам-рассылки) при этом не рассматривались, так как специалисты компании сами отслеживают такие инциденты и блокируют в течение нескольких минут.

В этом заявлении также было сказано, что хостинг-услуги будут свернуты, но закрываться компания не планирует.

К ночи на стене MskHost в соцсети появилось еще одно сообщение: хакеры распространяют ссылки на якобы образы виртуальных машин клиентов хостера. Пользователей призвали не переходить по таким ссылкам: это фейк, который может оказаться небезопасным.

Была ли это атака хактивистов или происки конкурентов, доподлинно неизвестно. В настоящее время сайт хостинг-провайдера не работает, страница статусов сервисов недоступна.

Подпишитесь на новости

В групповые чаты iMessage мог попасть посторонний, Apple выпустила патч

Групповой чат iMessage мог оказаться не таким закрытым, как рассчитывали участники. Apple устранила уязвимость, позволявшую удалённому атакующему присоединиться к беседе и получать сообщения. Ещё одна ошибка могла открыть новичку переписку, отправленную до его вступления.

Исправления Apple описала в бюллетене. Обновления вышли 9 ноября.

Первая проблема, CVE-2026-113961, связана с проверкой полномочий: компания усилила валидацию. Вторую, CVE-2026-113960, устранили удалением уязвимого кода. Обе находки приписаны анонимному исследователю.

Патчи включены в iOS и iPadOS 27.2.1, а также в обновления ветки 26 — версии 26.7.3. Apple не уточняет, использовались ли эти ошибки в реальных атаках. Не раскрыты и важные детали: что требовалось злоумышленнику, видели ли участники его появление и нужно ли обновиться всем собеседникам.

Заодно компания закрыла проблемы Bluetooth и AirPlay. Среди них, например, есть возможность сопряжения с вредоносным Bluetooth-устройством без участия пользователя и обход ограничений на попытки ввода кода сопряжения.

Для этих сценариев требуется находиться в радиусе Bluetooth либо в той же сети. В списке патчей также есть ошибка библиотеки сжатия Brotli: специально подготовленные данные могли вызвать повреждение памяти.

RSS: Новости на портале Anti-Malware.ru