



Подтверждено: REvil вернулся, уже есть имя новой жертвы

Подтверждено: REvil вернулся, уже есть имя новой жертвы

Подтверждено: REvil вернулся, уже есть имя новой жертвы

После возобновления работы Tor-серверов шифровальщика на VirusTotal был загружен свежий образец REvil. На его сайте утечек появилось имя новой жертвы, а на русскоязычном хакерском форуме — пояснение, что серверы временно отключили сами операторы зловреда.

Напомним, инфраструктура REvil потеряла признаки активности два месяца назад, вскоре после громкой атаки на американскую компанию Kaseya. Причины на тот момент были неизвестны, хотя СМИ заподозрили, что руку к этому приложили правоохранительные органы. В пользу этой гипотезы говорил тот факт, что Kaseya удалось заполучить мастер-ключ для восстановления зашифрованных файлов.

На прошлой неделе два сайта вымогателей в сети Tor заработали вновь, а затем появились и другие, более твердые доказательства возобновления вредоносных операций. Девятого сентября кто-то загрузил на VirusTotal недавно созданный сэмпл REvil (большинство антивирусов оценило этот файл как зловредный).

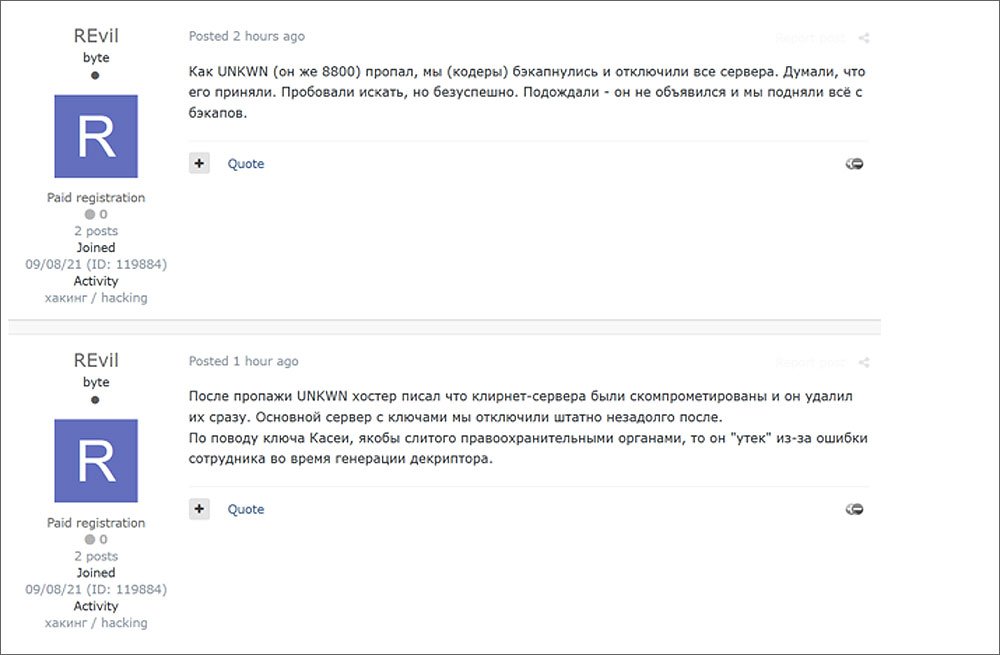
В тот же день на одном из русскоязычных подпольных форумов были опубликованы два сообщения от имени операторов шифровальщика. Новый участник с незатейливым ником REvil утверждал: обнаружив пропажу своего прежнего «рупора» — Unknown, криминальная группировка из предосторожности отключили свои серверы. Ключ же, раздобытый Kaseya, нечаянно слил один из сообщников.


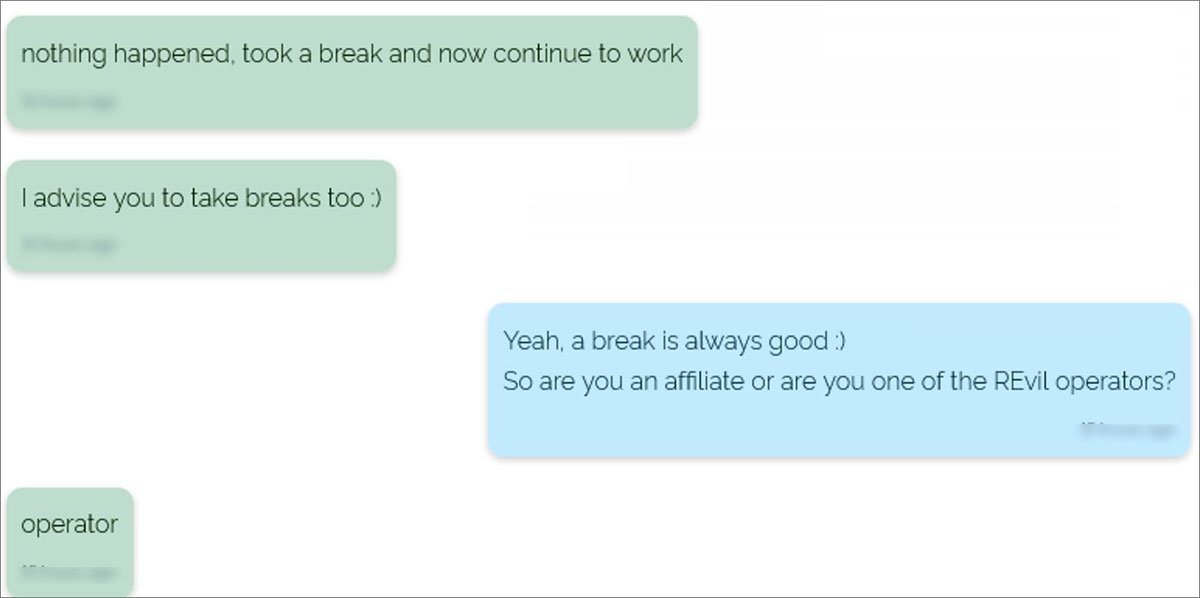
Чат одного из операторов вредоноса с неким ИБ-исследователем, приведенный в заметке BleepingComputer, подтверждает, что злоумышленники самовольно свернули операции в июле — якобы решили взять тайм-аут.


В минувшие выходные на сайте, созданном для публикации списков жертв зловреда и украденных у них данных, эксперты обнаружили новые скриншоты — свидетельства очередной атаки стоящей за REvil группировки.

Подпишитесь на новости

Объекты КИИ третьей категории переведут на российское ПО к 2036 году

Правительство утвердило порядок и сроки перехода субъектов критической информационной инфраструктуры на российское ПО на значимых объектах. Переход начнётся 1 декабря 2026 года. Базовый срок завершения — 1 сентября 2028 года, однако документ предусматривает основания для более позднего перехода.

Постановление № 1522 опубликовано 18 ноября и вступило в силу в тот же день. Для объектов третьей категории значимости установлен срок до 1 января 2036 года. По данным Минцифры, на них приходится около 92% значимых объектов КИИ.

Для первой и второй категорий сроки зависят в том числе от готовности необходимых программ и реализации особо значимых проектов (ОЗП). Если соответствующий ОЗП завершён до 1 марта 2028 года, предусмотрен переход до 1 января 2031 года. Если проект начат, но не завершён к этой дате, срок — до 1 января 2036 года. Постановление содержит и другие основания для переноса сроков.

В АРПП «Отечественный софт» считают, что документ поможет разработчикам планировать проекты и оценивать будущий спрос. При этом ассоциация намерена обсудить с регуляторами распределение потребностей и бюджетов заказчиков по отраслям, категориям ПО и срокам.

Среди других вопросов рассматриваются доступ разработчиков к сведениям о будущих закупках без раскрытия защищаемой информации, предотвращение дублирования готовых продуктов собственными разработками заказчиков и ответственность за срыв сроков перехода.

RSS: Новости на портале Anti-Malware.ru